설명
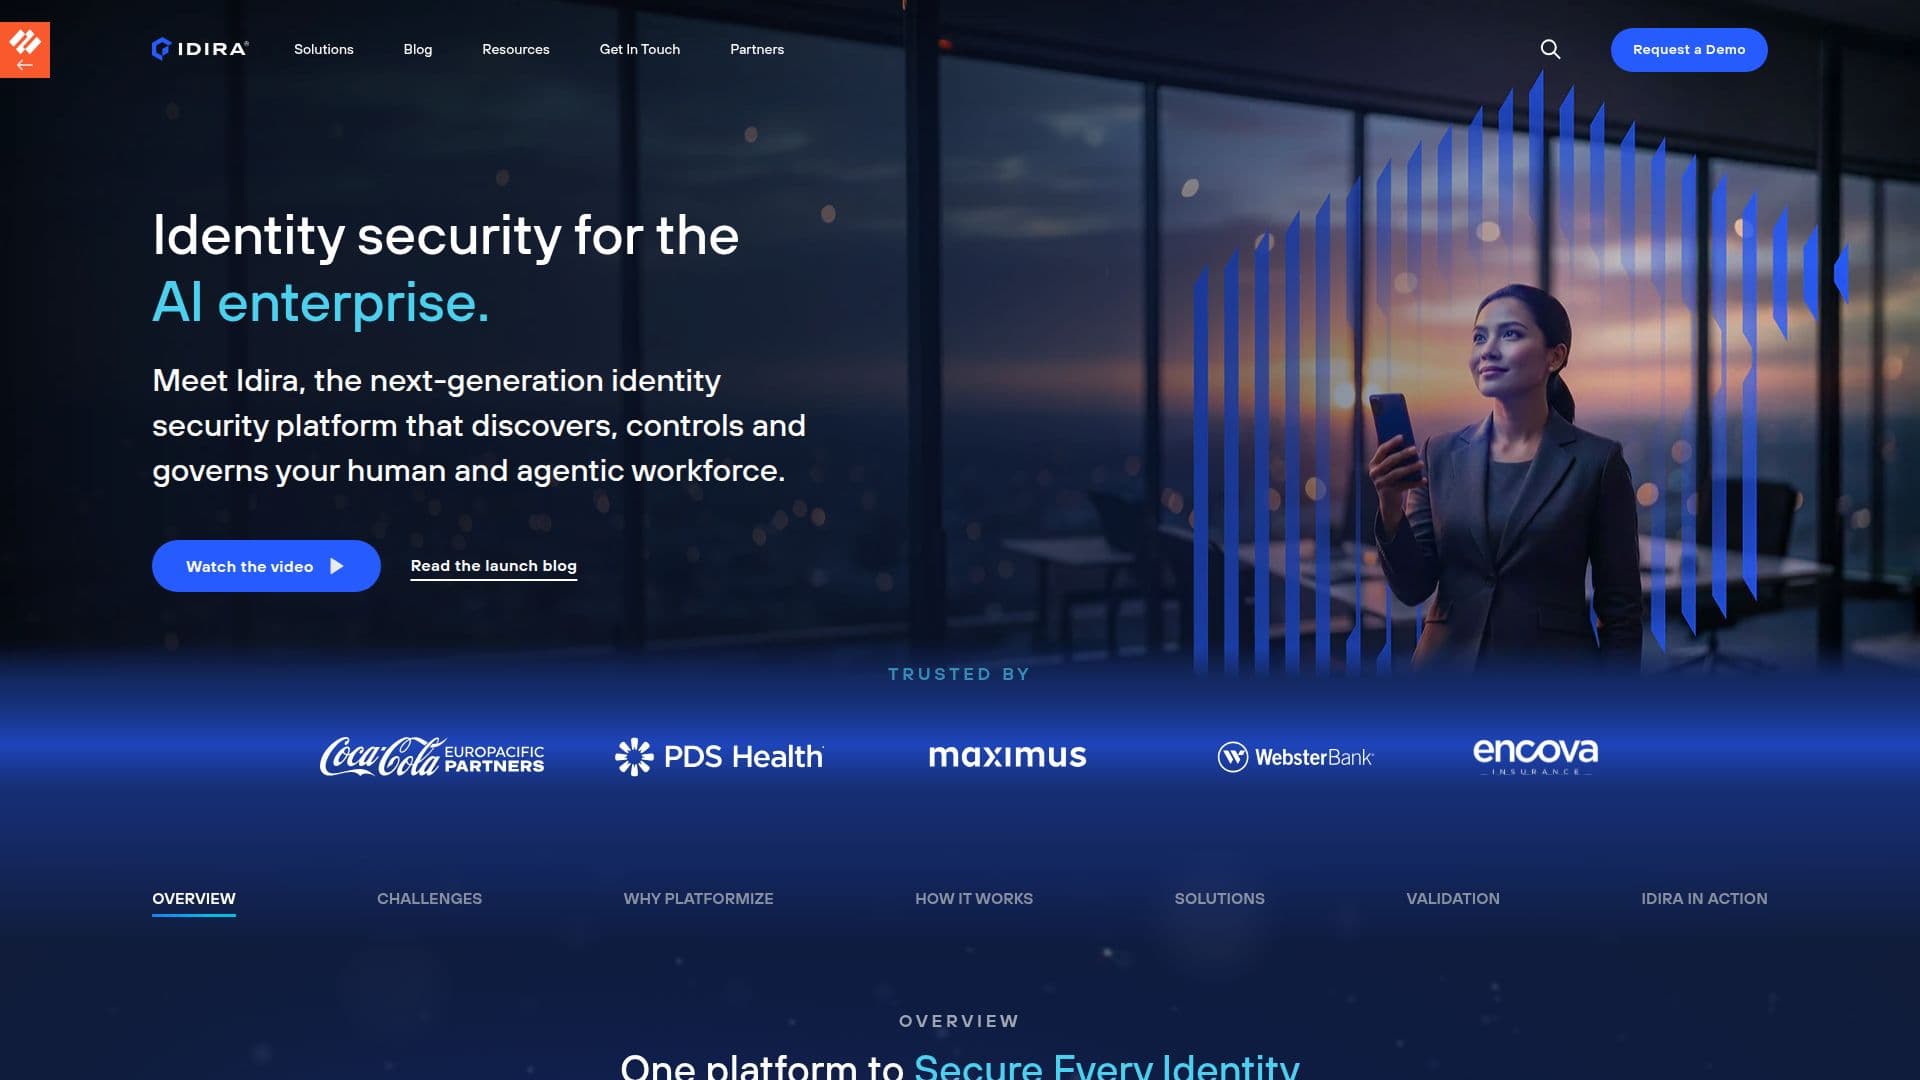
Idira는 Palo Alto Networks의 아이덴티티 보안 플랫폼입니다. 이는 Palo Alto Networks가 인수한 아이덴티티 보안 회사인 CyberArk의 후속 제품으로, 전환 과정에서 마케팅 페이지 전반에 걸쳐 CyberArk의 참조가 여전히 포함되어 있습니다. Idira의 주장은 "인간. 기계. AI. 모든 것을 위한 하나의 아이덴티티 보안 플랫폼"으로, 인간 직원, 기계 워크로드 및 자율 AI 에이전트의 혼합이 증가하는 가운데 특권을 제어해야 하는 보안 팀을 겨냥하고 있습니다.
더 읽기
이 플랫폼은 Palo Alto Networks가 아이덴티티 보안 제어 평면이라고 부르는 것 위에서 운영됩니다: 조직 전반에 걸쳐 모든 아이덴티티와 권한을 발견하고, 특권을 동적으로 적용하며, 첫 로그인부터 세션 종료까지 전체 생애 주기 동안 액세스를 관리하는 통합 레이어입니다. Idira는 이를 특권 확산에 대한 대응으로 설명하며, 대부분의 인간 계정이 필요 이상으로 많은 액세스를 보유하고 있고 기계 아이덴티티가 이제 인간 아이덴티티보다 훨씬 더 많다는 자체 연구 결과를 인용합니다.
Idira는 세 가지 아이덴티티 범주를 중심으로 구성됩니다. 인간 아이덴티티 보안은 특권 액세스 관리, 인력 인증, 엔드포인트 관리 및 아이덴티티 거버넌스를 포함하며, 여기에는 적시 액세스, 세션 격리 및 자동 자격 증명 회전이 포함됩니다. 기계 아이덴티티 보안은 클라우드 금고(AWS, Azure 및 GCP) 전반에 걸친 비밀 관리, 인증서 관리 및 워크로드 아이덴티티를 포함하며, 정적 자격 증명을 단기적이고 검증된 아이덴티티로 대체합니다. 에이전트 아이덴티티 보안은 AI 에이전트를 위해 특별히 구축되었습니다: 활성 에이전트를 발견하는 에이전트 레지스트리, 작업 범위에 따라 액세스를 자동으로 부여하고 철회하는 에이전트 아이덴티티 브로커, 에이전트 행동의 감사 추적 및 에이전트를 종료하는 킬 스위치가 포함됩니다. Palo Alto Networks는 또한 Idira를 Prisma AIRS AI 보안 게이트웨이와 통합할 계획입니다.
Palo Alto Networks는 자사의 아이덴티티 보안 플랫폼(구 CyberArk)이 2025 Gartner Magic Quadrant for Privileged Access Management에서 리더로 선정되었고, Forrester Wave for Privileged Identity Management에서도 리더로 선정되었다고 말합니다. 발표된 고객 사례 연구는 제조, 의료, 정부 및 은행 분야를 포함하며, 일반적으로 특권 계정 사용에 대한 가시성이 향상되었다고 설명합니다. Palo Alto Networks의 2026 아이덴티티 보안 환경 보고서에 따르면, 96%의 인간 사용자가 필요 이상으로 많은 액세스를 보유하고 있으며, 기계 아이덴티티는 인간 아이덴티티보다 약 109배 더 많다고 합니다. 이는 독립적으로 검증된 수치가 아닌 공급업체의 자체 수치입니다.
Idira는 개별 사용자보다는 기업의 보안, IT 및 아이덴티티 팀에 판매됩니다. 가격은 공개되지 않으며, Palo Alto Networks는 잠재 고객에게 데모 요청이나 비밀 성숙도 평가를 요청하도록 안내합니다.
- 카테고리AI 사이버 보안 도구
- 요금제가격 문의
- 배포클라우드
- 플랫폼하이브리드 클라우드
Idira의 핵심 기능
인간, 기계 및 AI 에이전트 아이덴티티를 하나의 플랫폼에서 포괄하는 통합 아이덴티티 보안 제어 평면.
적시 액세스, 세션 격리, 모니터링 및 자동 자격 증명 회전을 포함한 특권 액세스 관리.
AWS, Azure 및 GCP 비밀 저장소 전반에 걸친 비밀 관리 및 통합 거버넌스.
정적 자격 증명을 단기적이고 검증 가능한 기계 아이덴티티로 대체하는 워크로드 아이덴티티 보안.
SaaS, 클라우드 및 개발 환경 전반에 걸쳐 활성 AI 에이전트를 발견하고 목록화하는 에이전트 레지스트리.
단일 작업에 대해 에이전트에게 액세스를 부여하고 작업 종료 시 자동으로 철회하는 에이전트 아이덴티티 브로커.
규정 준수 검토를 위한 모든 에이전트 행동의 감사 및 거버넌스 로깅.
직원 액세스를 위한 비밀번호 없는 인증 및 피싱 저항 다단계 인증.
Palo Alto Networks의 Prisma AIRS AI 보안 게이트웨이와의 네이티브 통합 계획.
Idira 사용 방법은?
데모 요청: Idira 사이트를 통해 Palo Alto Networks에 연락하여 귀 조직의 배포 범위를 설정합니다.
성숙도 평가 실행: 선택적으로 현재 아이덴티티 위험의 기준선을 설정하기 위해 비밀 성숙도 평가로 시작합니다.
아이덴티티 발견: Idira가 귀 환경을 스캔하여 인간, 기계 및 에이전트 아이덴티티와 권한을 목록화합니다.
제어 적용: 아이덴티티 보안 제어 평면을 통해 특권, 액세스 및 에이전트 정책을 구성합니다.
지속적으로 관리: 시간이 지남에 따라 아이덴티티와 위험이 변화함에 따라 액세스를 모니터링, 감사 및 조정합니다.
Idira의 사용 사례
- 특권 액세스 관리
- 비밀 및 워크로드 보안
- AI 에이전트 거버넌스
- 인력 액세스 보안