メインコンテンツへスキップ
ToolPotion
AI アドバイザー
送信(無料)

ハッカーのための機械学習

AI 学習#69教育・研究サブスクリプション

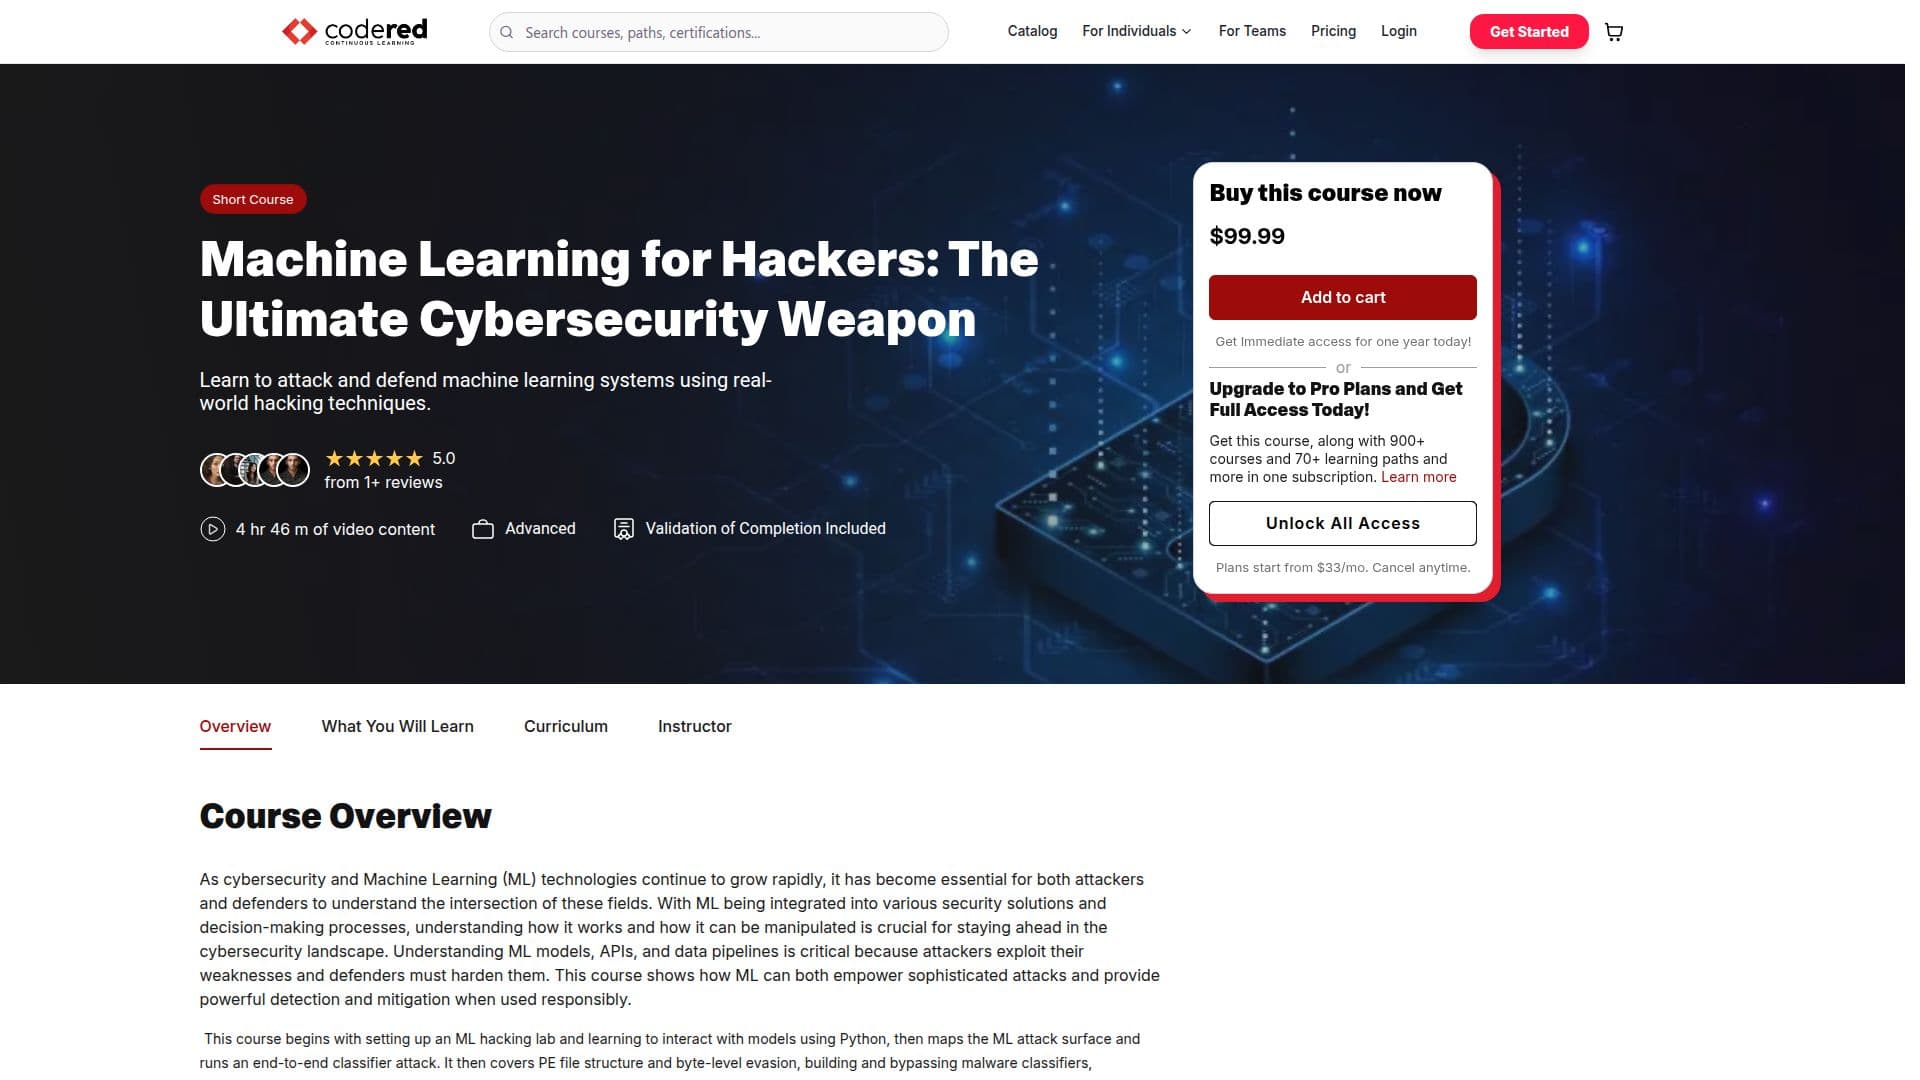
ハッカーのための機械学習は、実際のハッキング技術を使用して機械学習システムを攻撃し、防御する方法を教える包括的なコースです。MLハッキングラボの設定、モデルとの対話、脆弱性の理解をカバーします。

コースを見る
共有
ハッカーのための機械学習 のスクリーンショット

ハッカーのための機械学習は、サイバーセキュリティ専門家に機械学習システムを攻撃し、防御するために必要なスキルを提供することを目的としたコースです。ML技術がセキュリティソリューションに不可欠になるにつれて、その脆弱性を理解することが重要です。このコースは、MLハッキングラボの設定から始まり、Pythonを使用してモデルと対話する方法を学びます。参加者はML攻撃面をマッピングし、エンドツーエンドの分類器攻撃を実施します。カリキュラムには、PEファイル構造とバイトレベルの回避、マルウェア分類器の構築とバイパス、言語モデルを使用したフィッシングとソーシャルエンジニアリングの自動化が含まれています。また、ディープフェイクの作成と検出、行動分析、敵対的ML技術、脆弱性発見のためのスマートファジング、モデルの盗難、汚染、透かし、バックドアについても扱います。コースの終了時には、学習者はMLシステムをテストし、保護し、敵対的サンプルを作成および検出し、効果的なモデル防御戦略を適用できるようになります。このコースは、敵対的機械学習と自動脅威検出の専門知識を持つ上級サイバーセキュリティオフィサー、ツェリン・トブザンによって教えられます。このコースは、MLベースのセキュリティソリューションにおける専門知識を拡張したいサイバーセキュリティ専門家に最適です。

  • カテゴリー教育・研究
  • 料金モデルサブスクリプション

  • MLハッキングラボの設定

  • Pythonを使用してMLモデルと対話

  • ML攻撃面のマッピング

  • エンドツーエンドの分類器攻撃の実施

  • 回避のためのPEファイルの修正

  • 言語モデルを使用したフィッシングの自動化

  • 敵対的ML技術の実行

  • モデルの盗難とバックドア攻撃の調査

  1. 設定: MLハッキングラボを構成する

  2. 対話: Pythonを使用してMLモデルと関わる

  3. マッピング: ML攻撃面を特定する

  4. 実施: エンドツーエンドの分類器攻撃を実行する

  5. 修正: 検出を回避するためにPEファイルを変更する

  6. 自動化: フィッシングのために言語モデルを使用する

  7. 実行: 敵対的ML攻撃を行う

  8. 調査: モデルの盗難とバックドアを調査する

  • MLシステムのセキュリティ
  • 敵対的攻撃
  • フィッシングの自動化
  • ディープフェイクの検出
  • モデル盗難防止

ハッカーのための機械学習 のレビュー

読み込み中...

ハッカーのための機械学習 に似たもの

Springboardの機械学習とAIブートキャンプは、学生に機械学習、深層学習、AIを教えるために設計された6か月のオンラインプログラムです。1対1のメンタリングを通じて、学生は実際のAIシステムを構築・展開し、回帰分析、異常検知などのスキルを習得します。卒業生は証明書とキャリアサポートを得ます。

教育・研究
ツールを見る

Springboardの機械学習とAIブートキャンプは、学生に機械学習、深層学習、AIを教えるために設計された6か月のオンラインプログラムです。1対1のメンタリングを通じて、学生は実際のAIシステムを構築・展開し、回帰分析、異常検知などのスキルを習得します。卒業生は証明書とキャリアサポートを得ます。

教育・研究
AI 学習 トップ100を見る

敵対的ロバストネスツールボックスは、機械学習モデルのセキュリティを強化するために設計されたPythonライブラリです。敵対的脅威に対してモデルを評価、保護、検証するためのツールを提供し、さまざまなフレームワークとデータタイプをサポートします。

AIサイバーセキュリティツール

AI フレームワークで第34位

ツールを見る

機械学習モデルのセキュリティを強化するために設計されたPythonライブラリです。敵対的脅威に対してモデルを評価、保護、検証するためのツールを提供し、さまざまなフレームワークとデータタイプをサポートします。敵対的ロバストネスツールボックスは、機械学習モデルのセキュリティを強化するために設計されたPythonライブラリです。敵対的脅威に対してモデルを評価、保護、検証するためのツールを提供し、さまざまなフレームワークとデータタイプをサポートします。

AIサイバーセキュリティツール
AI フレームワークで第34位

AgentDojo

AI フレームワーク

AgentDojoは、LLMエージェントのプロンプトインジェクション攻撃と防御を評価するために設計された動的な環境です。ETHチューリッヒとインバリアントラボの研究者によって開発され、AIの脆弱性の研究を支援するためのベンチマークおよび新しい攻撃と防御モデルを作成するためのツールを提供します。

AIサイバーセキュリティツール
ツールを見る

AI フレームワーク

LLMエージェントのプロンプトインジェクション攻撃と防御を評価するために設計された動的な環境です。ETHチューリッヒとインバリアントラボの研究者によって開発され、AIの脆弱性の研究を支援するためのベンチマークおよび新しい攻撃と防御モデルを作成するためのツールを提供します。AgentDojoは、LLMエージェントのプロンプトインジェクション攻撃と防御を評価するために設計された動的な環境です。ETHチューリッヒとインバリアントラボの研究者によって開発され、AIの脆弱性の研究を支援するためのベンチマークおよび新しい攻撃と防御モデルを作成するためのツールを提供します。

AIサイバーセキュリティツール
AI フレームワーク トップ50を見る

Giskard

AI アプリ

Giskardは、継続的なレッドチーミングとLLMセキュリティに焦点を当てたAIセキュリティプラットフォームです。脆弱性を検出し、幻覚を防ぎ、自動テストと評価を通じてAIシステムを保護します。

AIサイバーセキュリティツール

AIモデルの監視で第94位

ツールを見る

AI アプリ

継続的なレッドチーミングとLLMセキュリティに焦点を当てたAIセキュリティプラットフォームです。脆弱性を検出し、幻覚を防ぎ、自動テストと評価を通じてAIシステムを保護します。Giskardは、継続的なレッドチーミングとLLMセキュリティに焦点を当てたAIセキュリティプラットフォームです。脆弱性を検出し、幻覚を防ぎ、自動テストと評価を通じてAIシステムを保護します。

AIサイバーセキュリティツール
AIモデルの監視で第94位

Modelscanは、モデルシリアライズ攻撃からの保護に焦点を当てたGitHubプロジェクトです。開発者がシリアライズ中の潜在的な脆弱性から機械学習モデルを保護するためのツールとリソースを提供します。

AIサイバーセキュリティツール
ツールを見る

モデルシリアライズ攻撃からの保護に焦点を当てたGitHubプロジェクトです。開発者がシリアライズ中の潜在的な脆弱性から機械学習モデルを保護するためのツールとリソースを提供します。Modelscanは、モデルシリアライズ攻撃からの保護に焦点を当てたGitHubプロジェクトです。開発者がシリアライズ中の潜在的な脆弱性から機械学習モデルを保護するためのツールとリソースを提供します。

AIサイバーセキュリティツール
AI GitHub リポジトリ トップ250を見る

garak: LLM脆弱性スキャナー

AI フレームワーク

garakは、大規模言語モデルのセキュリティを評価するために設計されたオープンソースのLLM脆弱性スキャナーです。NVIDIAとコミュニティによってサポートされており、多数のプラグインと数千のプロンプトを提供しています。

AIサイバーセキュリティツール

AI フレームワークで第27位

ツールを見る

AI フレームワーク

大規模言語モデルのセキュリティを評価するために設計されたオープンソースのLLM脆弱性スキャナーです。NVIDIAとコミュニティによってサポートされており、多数のプラグインと数千のプロンプトを提供しています。garakは、大規模言語モデルのセキュリティを評価するために設計されたオープンソースのLLM脆弱性スキャナーです。NVIDIAとコミュニティによってサポートされており、多数のプラグインと数千のプロンプトを提供しています。

AIサイバーセキュリティツール
AI フレームワークで第27位

Adversa AI

AI アプリ

Adversa AIは、AIエージェント、LLM、GenAIアプリケーションに特化した継続的なAIレッドチーミングのための自律プラットフォームを提供します。セキュリティ脆弱性を特定・修正し、AIシステムが過度のリスクを導入することなく大規模に展開されることを保証します。このサービスはOWASPおよびNIST標準に対応しており、カスタムAIソリューションに合わ…

AIサイバーセキュリティツール金融・銀行

AIモデルの監視で第119位

ツールを見る

AI アプリ

AIエージェント、LLM、GenAIアプリケーションに特化した継続的なAIレッドチーミングのための自律プラットフォームを提供します。セキュリティ脆弱性を特定・修正し、AIシステムが過度のリスクを導入することなく大規模に展開されることを保証します。このサービスはOWASPおよびNIST標準に対応しており、カスタムAIソリューションに合わ…Adversa AIは、AIエージェント、LLM、GenAIアプリケーションに特化した継続的なAIレッドチーミングのための自律プラットフォームを提供します。セキュリティ脆弱性を特定・修正し、AIシステムが過度のリスクを導入することなく大規模に展開されることを保証します。このサービスはOWASPおよびNIST標準に対応しており、カスタムAIソリューションに合わ…

AIサイバーセキュリティツール金融・銀行
AIモデルの監視で第119位

SkillSpectorはAIエージェントスキルのためのセキュリティスキャナーで、脆弱性、悪意のあるパターン、セキュリティリスクを検出するように設計されています。インストール前にClaude Code、Codex、MCPスキルにおけるプロンプトインジェクション、データ流出、サプライチェーンリスクに焦点を当てています。

AIサイバーセキュリティツール
ツールを見る

AIエージェントスキルのためのセキュリティスキャナーで、脆弱性、悪意のあるパターン、セキュリティリスクを検出するように設計されています。インストール前にClaude Code、Codex、MCPスキルにおけるプロンプトインジェクション、データ流出、サプライチェーンリスクに焦点を当てています。SkillSpectorはAIエージェントスキルのためのセキュリティスキャナーで、脆弱性、悪意のあるパターン、セキュリティリスクを検出するように設計されています。インストール前にClaude Code、Codex、MCPスキルにおけるプロンプトインジェクション、データ流出、サプライチェーンリスクに焦点を当てています。

AIサイバーセキュリティツール
AI GitHub リポジトリ トップ250を見る
1 / 8