説明
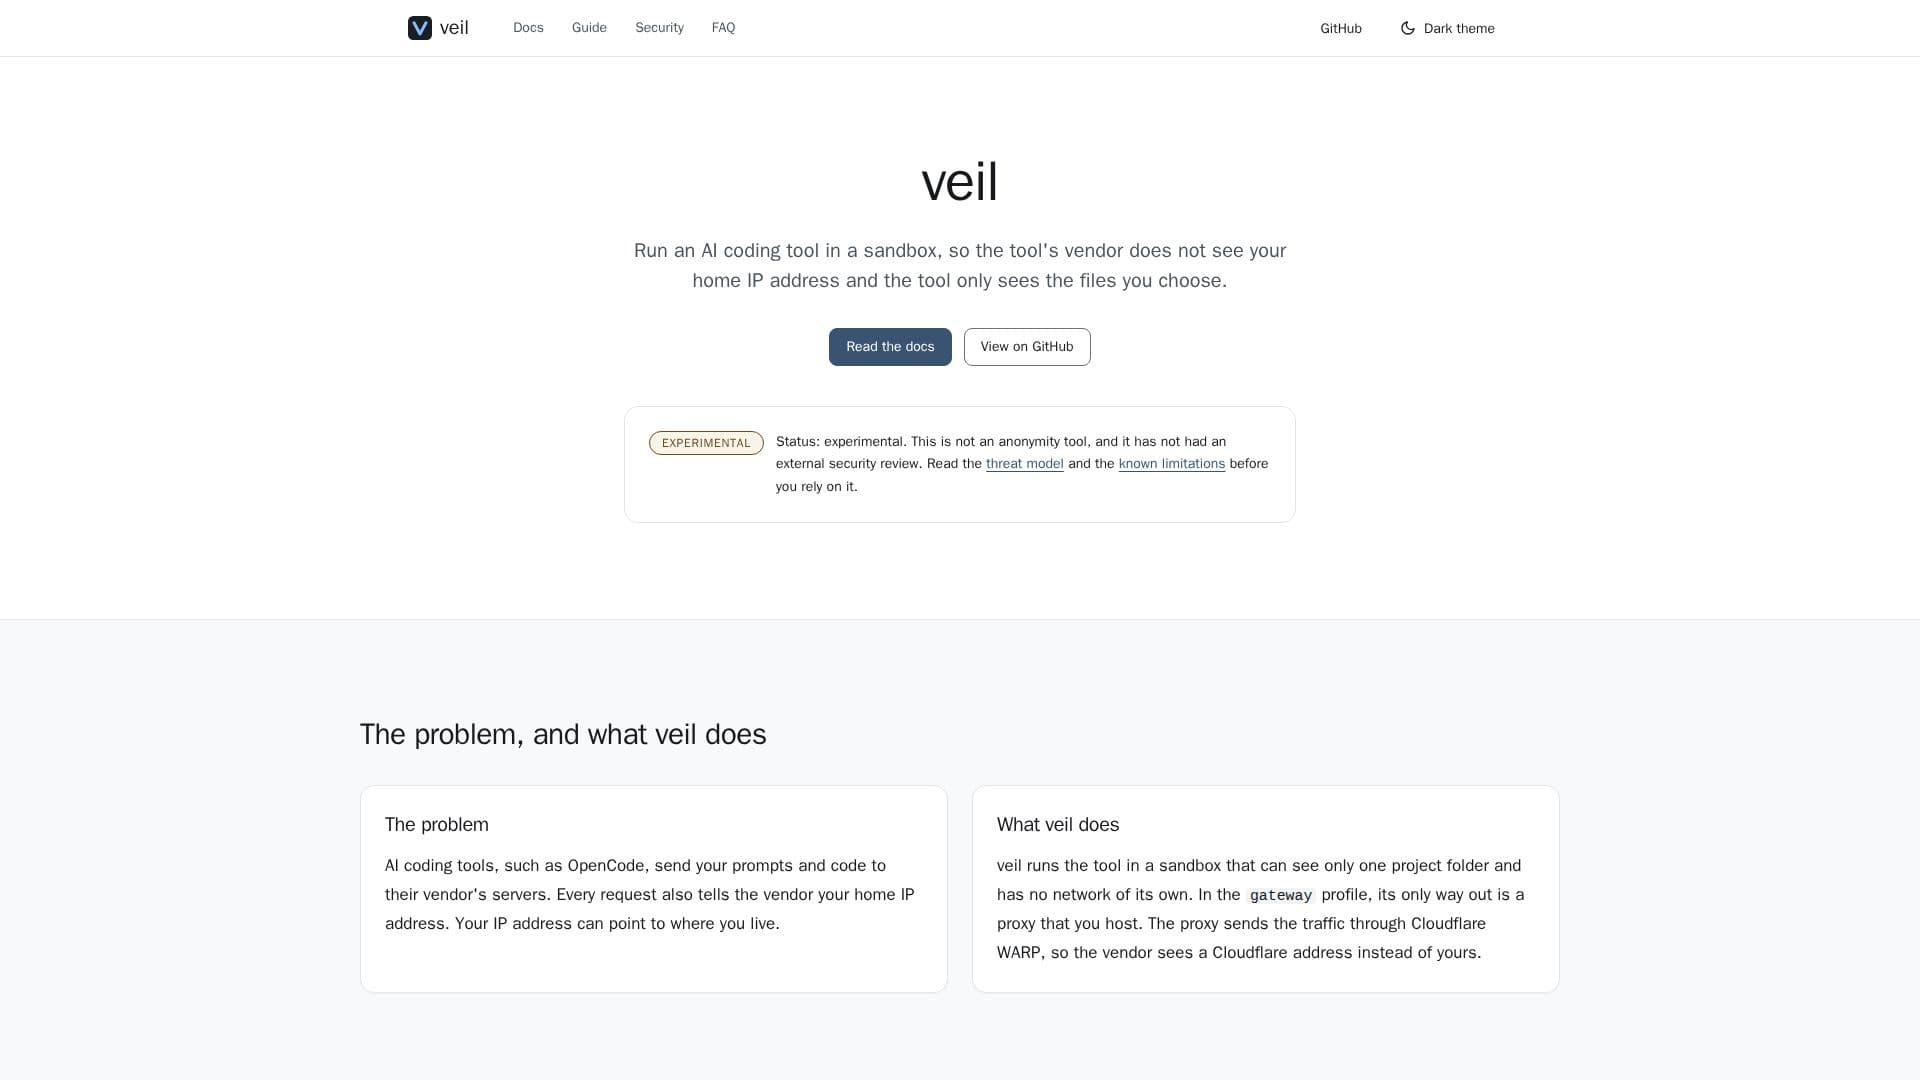
veilは、AIコーディングツールがユーザーの自宅IPアドレスをベンダーに公開する懸念に対処するために設計された実験的なプライバシーツールです。OpenCodeのようなAIコーディングツールを使用すると、プロンプトやコードがベンダーのサーバーに送信され、各リクエストには通常、自宅のIPアドレスが含まれ、位置情報が明らかになる可能性があります。veilは、AIコーディングCLIを安全なサンドボックス内で実行することでこれを軽減します。
続きを読む
サンドボックス環境は、指定されたプロジェクトフォルダーのみを認識するように構成されており、独自のネットワークなしで動作します。外向きのトラフィックに対して、veilはユーザーがホストするプロキシを介してのみ出口ルートを持つゲートウェイプロファイルを使用します。このプロキシは、トラフィックをCloudflare WARP経由でルーティングし、AIツールのベンダーがあなたの個人IPの代わりにCloudflareのIPアドレスを認識するようにします。このメカニズムは、AIコーディングのやり取り中に自宅のIPが公開されるのを防ぐために設計されています。
veilの運用の重要な要素には、AIツール用のサンドボックスが含まれており、Linuxではbubblewrapを使用して名前空間を分離し、環境をクリアにします。指定されたワークスペースを`/workspace`に読み書きモードでマウントし、空のまたは専用の`HOME`ディレクトリを提供します。さらに、veilは、ローカルネットワーク上のDocker Composeスタックとして実装された許可リストゲートウェイを備えており、リストに記載されたドメインのみを厳密に許可し、そのトラフィックをCloudflare WARPトンネルを通じて流し、DNS解決はトンネル内で行われます。
veilの重要な安全機能は「フェイルクローズ」設計です。ゲートウェイが利用できない場合、veilはAIコーディングツールの起動を拒否し、直接のプロキシなしの接続にフォールバックすることを防ぎます。これにより、あなたのIPアドレスが偶然に公開されることはありません。veilは、`HTTPS_PROXY`を尊重するCLIをラップするように設計されており、OpenCodeが最初にエンドツーエンドでテストされたツールです。現在、veilはLinuxでサポートされており、macOSの実装にはSeatbeltバックエンドを使用する計画がありますが、Windowsはまだサポートされていません。
- カテゴリーAIプライバシーツール
- 料金モデルオープンソース
- デプロイセルフホスト
- プラットフォームLinux
veilの主要機能
IPアドレスマスキング: AIコーディングツールベンダーから自宅のIPを隠します。
サンドボックス環境: AIコーディングCLIを隔離されたサンドボックスで実行します。
制限されたファイルアクセス: AIツールは明示的に選択されたプロジェクトフォルダーのみアクセスします。
Cloudflare WARP統合: IP匿名化のためにトラフィックをCloudflare経由でルーティングします。
許可リストゲートウェイ: 外向きトラフィックの許可されたドメインを制御します。
フェイルクローズメカニズム: ゲートウェイが欠如している場合、ツールの起動を防ぎます。
CLIラッピング: HTTPS_PROXYを尊重する任意のCLIと互換性があります。
Linuxサポート: bubblewrapと特権のないユーザー名前空間を利用します。
専用ワークスペース: `/workspace`に読み書き可能なワークスペースをマウントします。
クリーンな環境: サンドボックス用に空のまたは専用のHOMEディレクトリを提供します。
トンネル内のDNS解決: DNSクエリも匿名化されることを保証します。
実験的なステータス: 明確に実験的であることが示され、既知の制限があります。
veilの使い方は?
veilのインストール: Goを使用してソースからveilをビルドし、`veil doctor`でシステムを確認します。
ゲートウェイの設定: ローカルネットワーク上でDockerスタックを起動し、ドメインの許可リストをテストします。
AIツールの実行: `veil run ... -- <tool>`を使用してOpenCodeまたは他のHTTPS_PROXY互換CLIをラップします。
veilの使用例
- 開発者のプライバシー保護
- 安全なAIコーディング
- 制御されたネットワークアクセス
- 匿名化されたAIツールの使用
- 実験的なプライバシー設定