説明
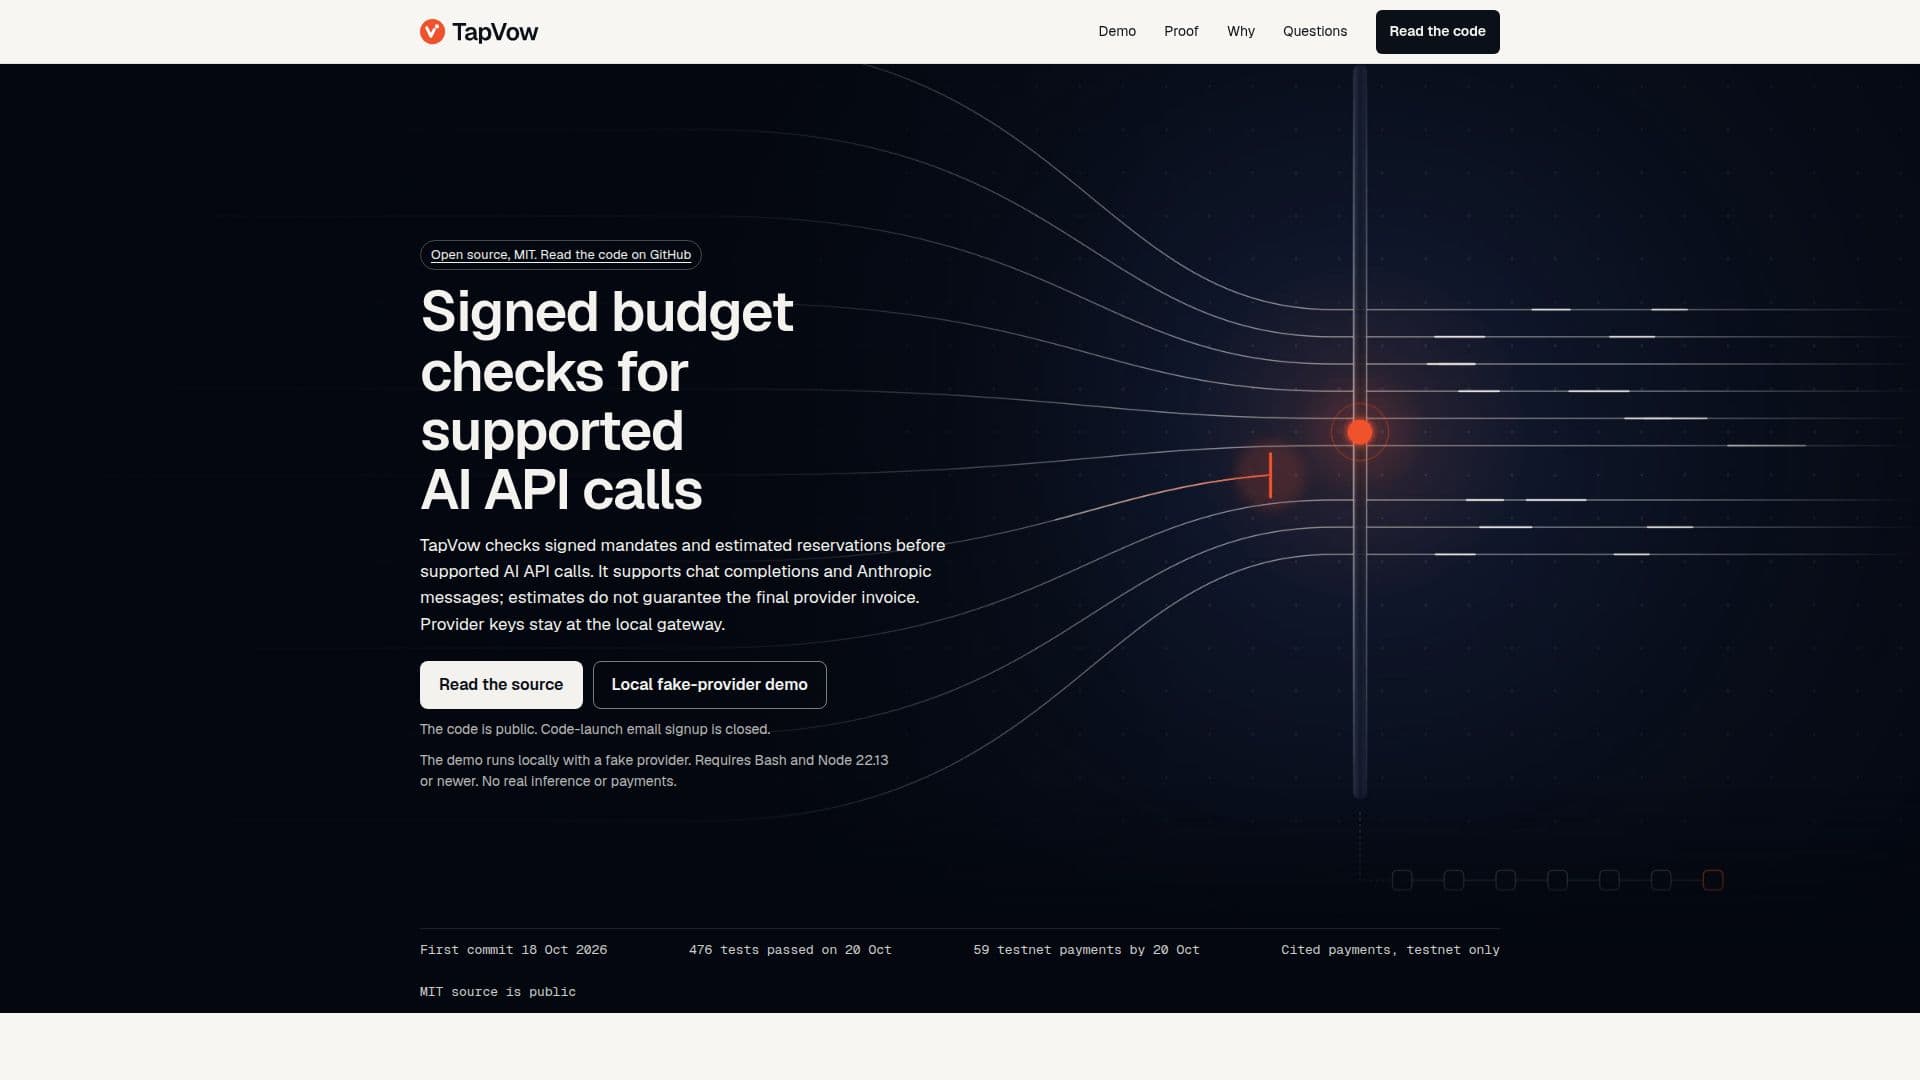
TapVowは、サポートされているAI APIコールのための署名された予算チェックを提供するローカルゲートウェイとして機能します。その主な目的は、APIコールが行われる前に署名されたマンダテと推定予約を確認することで、ユーザーがAIサービスへの支出を管理および制御できるようにすることです。これにより、コールが事前に定義された予算と権限に従っていることが保証され、予期しないコストを防ぎます。
続きを読む
このシステムは、プロバイダーキーをローカルゲートウェイ内に保持することで、APIアクセスに対するセキュリティと制御を強化します。OpenAIのチャット完了やAnthropicメッセージ(Claude CodeとAPIキー請求、OpenCodeを含む)など、特定のAI APIフォーマットをサポートしています。ただし、Responses API/CodexやClaude Pro/Maxサブスクリプショントラフィックはサポートしていません。
TapVowは、整合性検証と監査に不可欠な検証可能な署名レシートパックを生成します。このプラットフォームでは、予算、コールごとの制限、許可された受取人、期限を含む署名されたマンダテの構成が可能です。サポートされているクライアントは、ゲートウェイを指す仮想キーを使用でき、ゲートウェイは推定予約に基づいて入場チェックを実行します。コールが設定された制限を超えると、ゲートウェイはHTTP 402エラーを返し、リクエストをブロックできます。
このツールは、ピン留めされたキーを使用してレシートパックの署名、チェーン、ヘッド、および合計を確認する「tapvow verify」機能も提供し、取引の真正性と整合性を確保します。推定予約はコア機能ですが、最終的なプロバイダー請求書を保証するものではないことに注意することが重要です。このプロジェクトはMITライセンスの下でオープンソースであり、そのコードはGitHubで公開されています。プロトタイプはローカルゲートウェイであり、オペレーターはプロバイダーの資格情報とウォレット資金を提供する責任があります。テストネットの支払いは実演されていますが、これらは本番の支払い使用や保管サービスを確立するものではありません。
- カテゴリーAI DevOps・クラウドツール
- 料金モデルオープンソース
- デプロイLocal Gateway
- プラットフォームWeb
TapVowの主要機能
AI APIコールのためのローカルゲートウェイ
署名された予算マンダテチェック
推定予約の検証
サポートされているクライアントのための仮想キー
検証可能な署名レシートパック
プロバイダーキーはローカルに保持
OpenAIチャット完了のサポート
Anthropicメッセージ(Claude Code、OpenCode)のサポート
プロンプト注入された支払いをブロック
台帳エントリの整合性検証
オープンソース(MITライセンス)
偽のプロバイダーによるローカルデモ
コールごとの制限の構成可能
制限超過コールの拒否ログ記録
パスキー署名された予算編集
TapVowの使い方は?
マンダテの構成: 予算、コールごとの制限、許可された受取人、期限を含む署名されたマンダテを設定します。
クライアントをゲートウェイにポイント: サポートされているAI APIクライアント(例: Claude Code、OpenCode)をTapVowの仮想キーを使用するように構成します。
APIコールの開始: TapVowゲートウェイを介してAI APIコールを行います。
ゲートウェイチェック: TapVowは、コールを受け入れる前に推定予約と署名されたマンダテをチェックします。
検証の受領: 整合性検証のための検証可能な署名レシートパックを取得します。
レシートの検証: ピン留めされたキーを使用して、`tapvow verify`でレシートパックの署名と合計を確認します。
TapVowの使用例
- AI APIコスト管理
- 安全なAI APIアクセス
- 検証可能なAI使用監査
- プロンプト注入の防止
- マルチエージェント予算管理
- AI統合の開発者テスト