説明
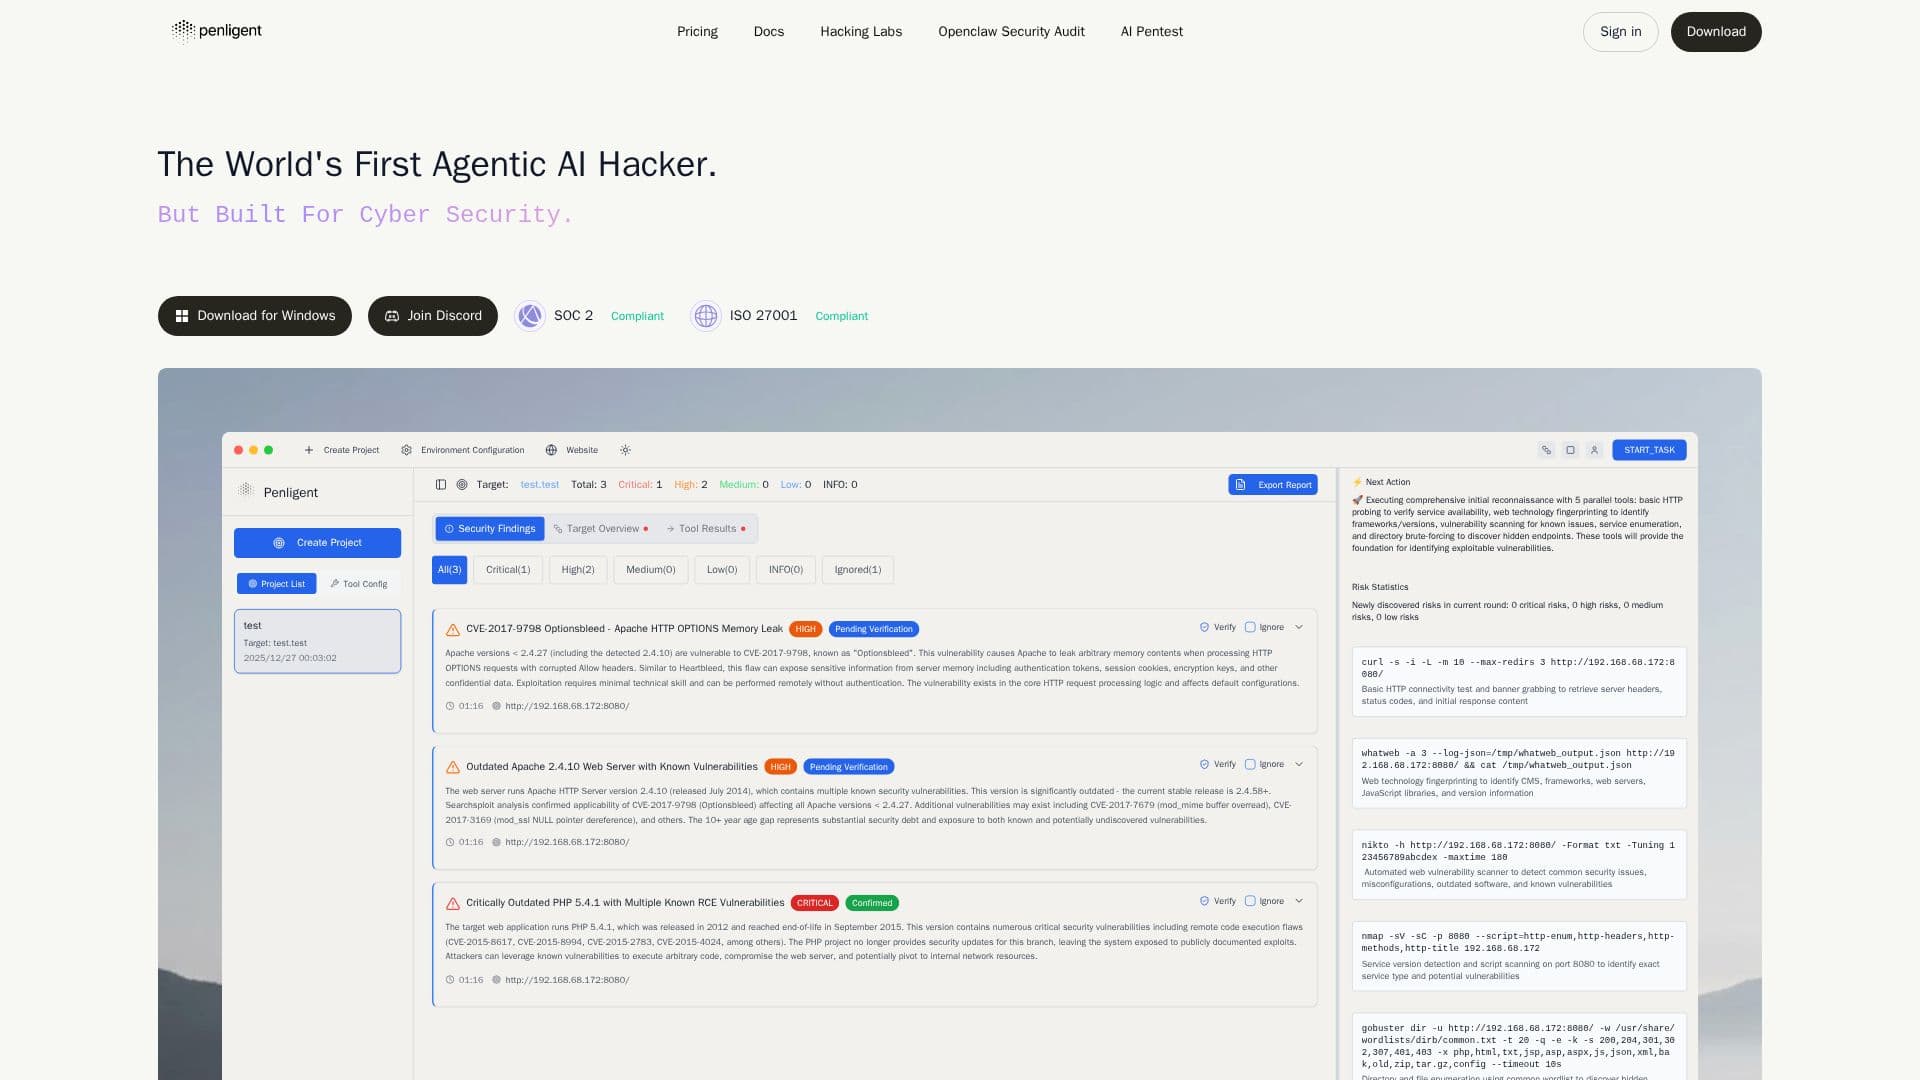
Penligentは、セキュリティ評価プロセスを効率化するために設計された革新的なAI駆動のペネトレーションテストツールです。専門知識は不要で、ユーザーは一般的な脆弱性および露出(CVE)に対して包括的なスキャンを実施し、脆弱性を発見し、問題を検証し、シンプルな自然言語のプロンプトとワンクリックで信頼性のあるレポートを生成できます。
このツールは、実際のペネトレーションテストツールを統合し、トラフィック分析を行い、脆弱性を検証し、監査準備が整ったセキュリティレポートを生成します。Penligentは、証拠に基づくワークフローを通じて、Webアプリケーション、API、ビジネスロジック、AIエージェントをテストしようとするセキュリティチームに特に有益です。
PenligentのAIエンジンは200以上の業界ツールをサポートしており、セキュリティエンジニア、ペネトレーションテスター、レッドチームがツールを効果的に起動および管理するのを容易にします。最新のCVEをスキャンし、ワンクリックで概念実証(PoC)エクスプロイトスクリプトを生成し、発見を検証された影響に変え、ガイド付きのステップバイステップの実行を提供します。
このプラットフォームはユーザーフレンドリーに設計されており、複雑なセットアップは不要で、数分で開始できます。実際のワークフローを破壊するものを優先し、スキャナーがフラグを立てるものだけでなく、すべての発見に対してアーティファクト、ステップ、および追跡可能な証拠を提供します。ユーザーはプロンプトを編集し、スコープをロックし、環境に合わせてアクションをカスタマイズできます。
Penligentは、Windows、macOS、Linuxを含む複数のプラットフォームで利用可能で、それぞれの特定のインストール手順があります。このツールはNISTサイバーセキュリティフレームワークに準拠しており、特定、保護、検出、対応、回復などのセキュリティ機能の包括的なカバレッジを確保します。この整合性により、顧客は透明性と説明責任を維持しながら、サイバーセキュリティ防御を強化できます。
Penligent AI ペネトレーションテストツールの主要機能
AI駆動のペネトレーションテスト
自然言語プロンプト
ワンクリック脆弱性スキャン
実際のツールオーケストレーション
トラフィック分析
監査準備が整ったセキュリティレポート
200以上の業界ツールをサポート
ガイド付きステップバイステップの実行
カスタマイズ可能なアクション
NIST CSF整合性
Penligent AI ペネトレーションテストツールの使い方は?
設定: テスト環境を構成する
使用: 自然言語プロンプトでスキャンを開始する
最適化: 必要に応じてアクションをカスタマイズし、スコープをロックする
報告: 監査準備が整ったセキュリティレポートを生成する
Penligent AI ペネトレーションテストツールの使用例
- Webアプリテスト
- APIセキュリティ
- ビジネスロジックテスト
- AIエージェントテスト
- セキュリティ報告