説明
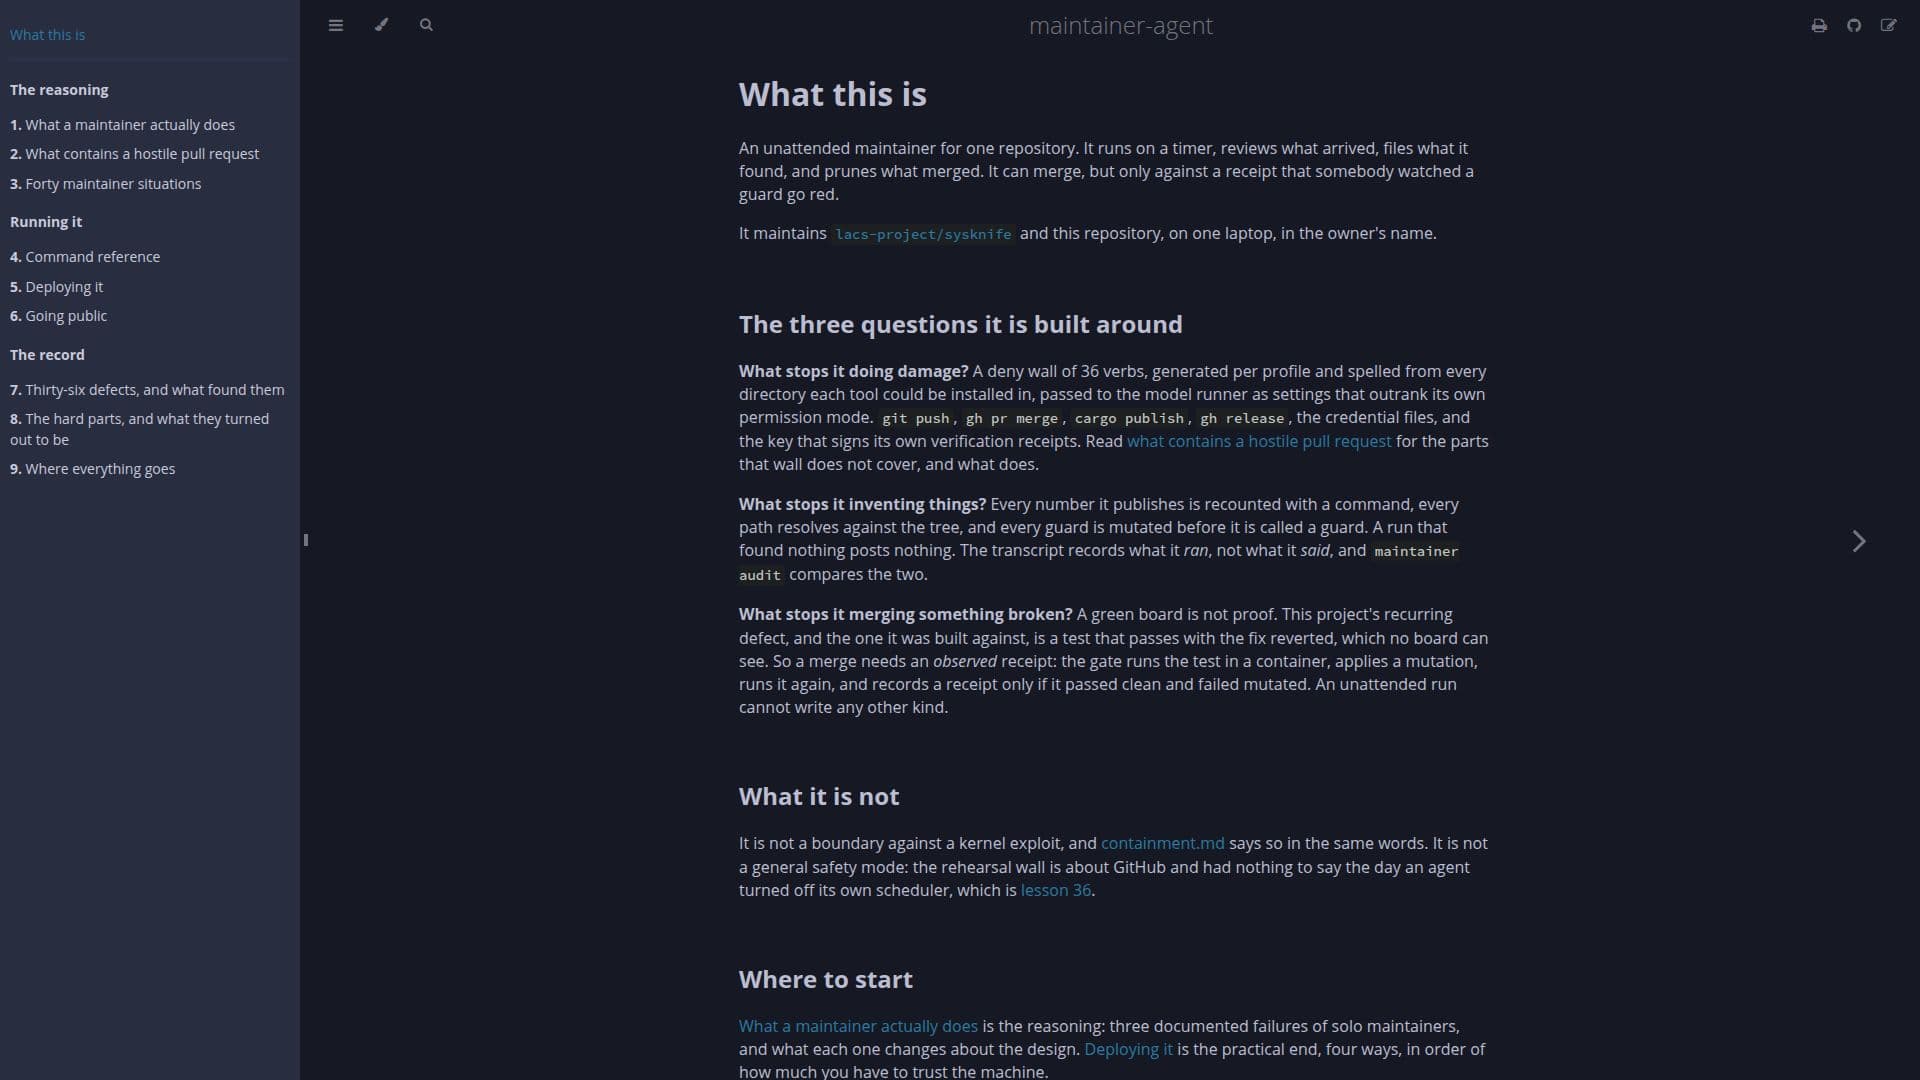
Maintainer-agentは、単一のリポジトリを自律的に管理するために設計されたツールです。タイマーで動作し、新しい到着物をレビューし、発見をファイリングし、マージされたアイテムをプルーニングします。このツールは変更をマージできますが、ガードが失敗したことを確認するレシートがある場合にのみ行います。これにより、確認された変更のみが統合され、リポジトリの整合性が維持されます。
続きを読む
Maintainer-agentは、lacs-project/sysknifeリポジトリおよび所有者名の下にある別のリポジトリに特化して使用されます。損傷を防ぎ、発明を避け、壊れたコードがマージされないようにするという3つのコア質問を中心に構築されています。各プロファイルごとに36の動詞からなる拒否壁が生成され、ツールのアクションが厳格に制御されます。これには、git pushやgh pr mergeなどのコマンドが含まれます。
データの発明を防ぐために、ツールが公開するすべての数値はコマンドで再カウントされ、すべてのパスはツリーに対して解決されます。ツールは、実行した内容のトランスクリプトを記録し、発言した内容ではなく、これをメンテナ監査と比較します。これにより、操作の透明性と説明責任が確保されます。
ツールのマージプロセスは、単にグリーンボードがあるだけでは不十分です。観察されたレシートが必要であり、テストはコンテナ内で実行され、変異が適用され、テストがクリーンに合格した場合のみ結果が記録され、変異が失敗した場合は記録されません。この厳格なプロセスにより、信頼できる変更のみがマージされることが保証されます。
しかし、maintainer-agentはカーネルの脆弱性に対する境界ではなく、一般的な安全モードでもありません。GitHub関連のタスクのために特別に設計されており、エージェントが自分のスケジューラをオフにするのを防ぐことができないなどの制限があります。レッスンファイルは、動作するシステムに到達した36の欠陥を文書化し、ツールの設計と進行中の作業に関する洞察を提供します。
- カテゴリーAI DevOps・クラウドツール
- デプロイ単一のノートパソコン
- プラットフォームGitHub
maintainer-agentの主要機能
無人リポジトリメンテナンス
タイマーに基づく操作
制御されたマージプロセス
36の動詞からなる拒否壁
再カウントとパス解決
トランスクリプト記録
マージのための観察されたレシート
GitHubタスクに特化
maintainer-agentの使い方は?
設定: リポジトリとタイマーを設定する
レビュー: 新しい到着物を自動的にレビューする
ファイリング: 発見を文書化する
プルーニング: マージされたアイテムを削除する
maintainer-agentの使用例
- リポジトリメンテナンス
- 制御されたマージ
- データの正確性
- 欠陥文書化
- GitHubタスクの自動化