Aller au contenu principal
ToolPotion
Conseiller IA
Soumettre

PlugLeak

PlugLeak propose un scan de sécurité gratuit de 20 secondes pour les applications construites avec l'IA, ciblant spécifiquement celles créées avec des outils comme Lovable, Bolt, Cursor, Replit et v0. Il identifie les vulnérabilités courantes telles que les clés API divulguées, les fichiers .env/.git ouverts et les en-têtes de sécurité manquants. Les utilisateurs reçoivent un score et une liste détaillée des problèmes, avec des rapports payants optionnels fournissant des corrections prêtes à l'emploi.

Visiter l'URL
Partager
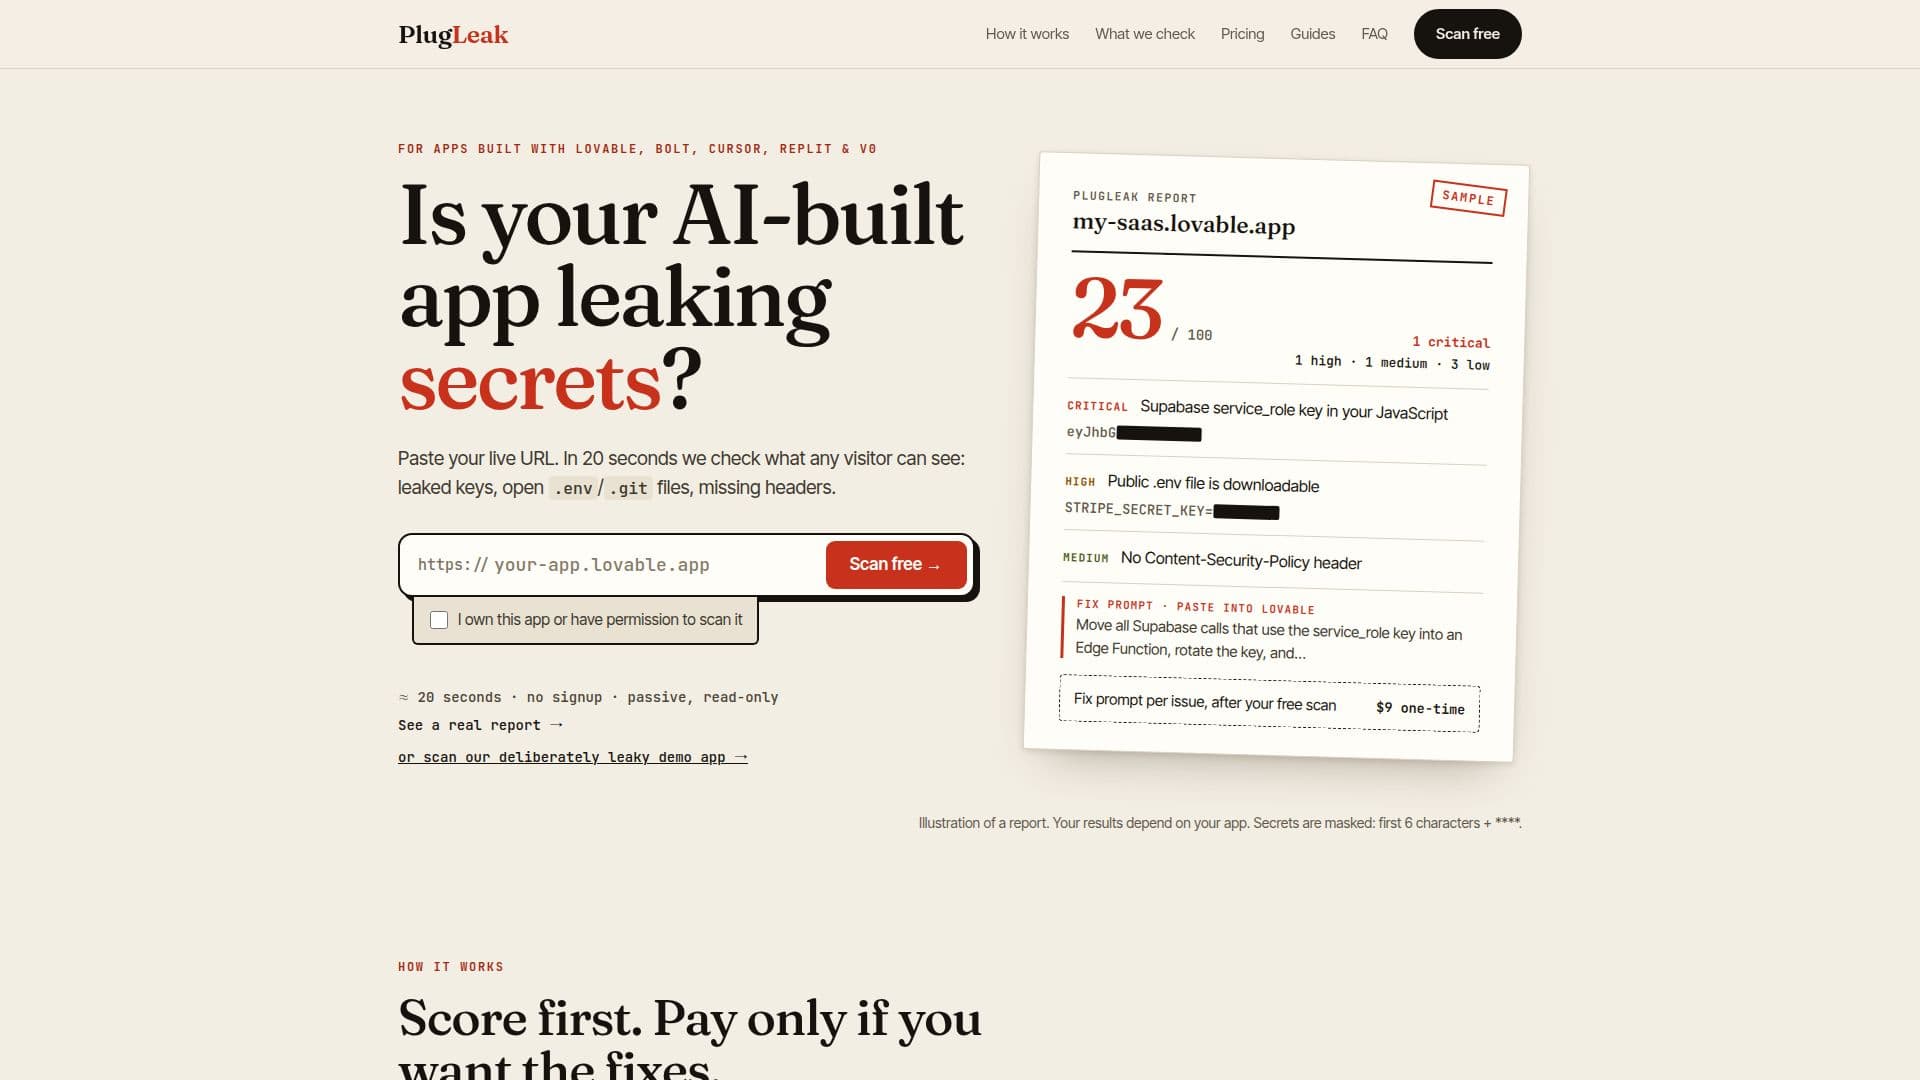
Capture d’écran de PlugLeak

PlugLeak fournit un service de scan de sécurité spécialisé conçu pour les applications construites à l'aide de plateformes de développement IA telles que Lovable, Bolt, Cursor, Replit et v0. L'offre principale est un scan rapide et gratuit de 20 secondes qui effectue un contrôle passif, de l'extérieur vers l'intérieur, des éléments exposés publiquement d'une application en direct. Ce processus imite les requêtes GET qu'un navigateur standard d'un visiteur effectuerait, plus des requêtes spécifiques à /.env et /.git/config, sans se connecter, soumettre des formulaires ou interroger des bases de données.

Lire la suite

Le scanner recherche méticuleusement des vulnérabilités critiques, y compris les clés API divulguées (Stripe, OpenAI, Anthropic, AWS, GitHub, Supabase), les clés `service_role` Supabase exposées, les fichiers de configuration `.env` et `.git` accessibles publiquement, et les en-têtes de sécurité essentiels manquants tels que Content-Security-Policy, Strict-Transport-Security et X-Frame-Options. Il vérifie également la redirection HTTPS et la validité des certificats SSL. Tous les secrets découverts sont masqués immédiatement (6 premiers caractères + ****) avant d'être enregistrés dans le rapport, garantissant que les clés complètes ne sont jamais stockées.

À la fin du scan, les utilisateurs reçoivent un score de sécurité sur 100. Fournir un email débloque une liste complète des problèmes détaillant chaque constatation, son emplacement et des preuves masquées. Pour ceux qui recherchent une remédiation immédiate, PlugLeak propose des « Rapports de Correction » payants. Un paiement unique de 9 $ fournit des invites de correction prêtes à l'emploi adaptées pour Lovable, Bolt ou Cursor, guidant les développeurs sur ce qu'il faut faire tourner et comment vérifier la correction. Une option à 29 $ inclut 10 rapports de correction, permettant des rescans après les déploiements.

PlugLeak souligne sa sécurité pour les applications de production en direct, affirmant qu'il effectue uniquement des vérifications passives et n'essaie jamais d'exploiter quoi que ce soit. Ce n'est pas un audit de sécurité complet mais plutôt un contrôle automatisé des erreurs courantes et coûteuses qui peuvent entraîner des violations de données. Le service est idéal pour les développeurs et les équipes utilisant des constructeurs IA qui ont besoin d'un moyen rapide et fiable d'identifier et de résoudre les failles de sécurité exposées au public avant qu'elles ne soient exploitées.

  • CatégorieOutils de cybersécurité IA
  • Modèle tarifaireFreemium
  • DéploiementCloud
  • PlateformesWeb

  • Scan de sécurité gratuit de 20 secondes pour les applications en direct

  • Détecte les clés API divulguées (Stripe, OpenAI, Anthropic, AWS, GitHub, Supabase)

  • Identifie les clés service_role Supabase exposées

  • Vérifie les fichiers .env et .git accessibles publiquement

  • Scanne les en-têtes de sécurité manquants (CSP, HSTS, X-Frame-Options, etc.)

  • Vérifie la redirection HTTPS et la validité des certificats SSL

  • Fournit un score de sécurité sur 100

  • Propose des listes de problèmes détaillées avec des preuves masquées (après soumission de l'email)

  • Inclut des invites de correction prêtes à l'emploi pour les applications Lovable, Bolt et Cursor (fonctionnalité payante)

  • Prend en charge les rescans après les déploiements avec des packs de crédits

  • Méthode de scan passive, sûre pour les environnements de production

  • Ne se connecte pas, ne soumet pas de formulaires et ne questionne pas les bases de données pendant le scan gratuit

  • Masque tous les secrets découverts avant le stockage

  • Propose des guides gratuits pour l'auto-remédiation

  • Identifie les requêtes avec l'agent utilisateur "PlugLeakScanner" dans les journaux

  1. Coller l'URL : Entrez l'URL en direct de votre application construite avec l'IA.

  2. Initier le scan : Confirmez la propriété ou l'autorisation de scanner l'application.

  3. Obtenir le score : Recevez immédiatement un score de sécurité sur 100.

  4. Voir les problèmes : Entrez votre email pour débloquer la liste complète des problèmes de sécurité identifiés et des preuves masquées.

  5. Accéder aux corrections (optionnel) : Achetez un rapport de correction pour des invites prêtes à l'emploi adaptées à Lovable, Bolt ou Cursor pour résoudre les problèmes.

  6. Vérifier les corrections : Utilisez les conseils fournis pour faire tourner les clés et vérifier que les vulnérabilités ont été corrigées.

  • Vérification de sécurité avant déploiement
  • Évaluation des vulnérabilités après déploiement
  • Éducation à la sécurité des développeurs
  • Conformité et atténuation des risques
  • Retour d'information rapide sur la sécurité
  • Renforcement de la sécurité des constructeurs IA
Avis sur PlugLeak

Chargement...

Outils IA populaires comme PlugLeak

ShipTight

Applications IA

ShipTight propose un scan de sécurité de lancement gratuit de 60 secondes pour les applications développées avec des outils d'IA populaires tels que Lovable, Bolt, Cursor, Replit…

Outils de cybersécurité IA
Voir l'outil

Applications IA

Propose un scan de sécurité de lancement gratuit de 60 secondes pour les applications développées avec des outils d'IA populaires tels que Lovable, Bolt, Cursor, Replit…ShipTight propose un scan de sécurité de lancement gratuit de 60 secondes pour les applications développées avec des outils d'IA populaires tels que Lovable, Bolt, Cursor, Replit…

Outils de cybersécurité IA
Voir le Top 250 Applications IA

Legit Security

Applications IA

Legit Security propose une plateforme ASPM native à l'IA conçue pour détecter, corriger et prévenir les risques de sécurité des applications issus de code généré par l'IA, de…

Outils de cybersécurité IA

N°58 pour Surveillance des modèles AI

Voir l'outil

Applications IA

Propose une plateforme ASPM native à l'IA conçue pour détecter, corriger et prévenir les risques de sécurité des applications issus de code généré par l'IA, de…Legit Security propose une plateforme ASPM native à l'IA conçue pour détecter, corriger et prévenir les risques de sécurité des applications issus de code généré par l'IA, de…

Outils de cybersécurité IA
N°58 pour Surveillance des modèles AI

Epherem

Applications IA

Epherem propose une analyse de sécurité gratuite pour les applications développées avec des outils d'IA. Il identifie les erreurs de sécurité dans votre code, fournit des…

Outils de cybersécurité IA
Voir l'outil

Applications IA

Propose une analyse de sécurité gratuite pour les applications développées avec des outils d'IA. Il identifie les erreurs de sécurité dans votre code, fournit des…Epherem propose une analyse de sécurité gratuite pour les applications développées avec des outils d'IA. Il identifie les erreurs de sécurité dans votre code, fournit des…

Outils de cybersécurité IA
Voir le Top 250 Applications IA

Corgea est une plateforme de sécurité des applications native à l'IA qui identifie et corrige les vulnérabilités dans le code, les dépendances et les configurations cloud. Elle…

Outils de cybersécurité IA

N°89 pour Refactorisation de code

Voir l'outil

Plateforme de sécurité des applications native à l'IA qui identifie et corrige les vulnérabilités dans le code, les dépendances et les configurations cloud. Elle…Corgea est une plateforme de sécurité des applications native à l'IA qui identifie et corrige les vulnérabilités dans le code, les dépendances et les configurations cloud. Elle…

Outils de cybersécurité IA
N°89 pour Refactorisation de code

InsurStaq AI

Applications IA

InsurStaq AI est un ingénieur de sécurité privé pour Mac, offrant une IA sur appareil pour analyser les dépôts, tracer les chemins d'attaque et examiner les corrections. Il…

Outils de cybersécurité IA

N°193 en Revue de code et tests IA

Voir l'outil

Applications IA

Ingénieur de sécurité privé pour Mac, offrant une IA sur appareil pour analyser les dépôts, tracer les chemins d'attaque et examiner les corrections. Il…InsurStaq AI est un ingénieur de sécurité privé pour Mac, offrant une IA sur appareil pour analyser les dépôts, tracer les chemins d'attaque et examiner les corrections. Il…

Outils de cybersécurité IA
N°193 en Revue de code et tests IA

Trace-AI

Applications IA

Un outil de sécurité de la chaîne d'approvisionnement logiciel open-source de Zerberus qui génère des SBOM en temps réel à partir de vos dépôts GitHub ou GitLab, ajoute un scoring…

Outils de cybersécurité IA
Voir l'outil

Applications IA

Un outil de sécurité de la chaîne d'approvisionnement logiciel open-source de Zerberus qui génère des SBOM en temps réel à partir de vos dépôts GitHub ou GitLab, ajoute un scoring…

Outils de cybersécurité IA
Voir le Top 250 Applications IA

Promptfoo

Applications IA

Promptfoo est une plateforme de sécurité IA conçue pour identifier les vulnérabilités dans les applications IA pendant le développement. Elle propose des tests de red teaming…

Outils de cybersécurité IA

N°5 en Outils d'ingénierie de prompts

Voir l'outil

Applications IA

Plateforme de sécurité IA conçue pour identifier les vulnérabilités dans les applications IA pendant le développement. Elle propose des tests de red teaming…Promptfoo est une plateforme de sécurité IA conçue pour identifier les vulnérabilités dans les applications IA pendant le développement. Elle propose des tests de red teaming…

Outils de cybersécurité IA
N°5 en Outils d'ingénierie de prompts

Aikido Security

Applications IA

Une plateforme de sécurité des applications unifiée qui détecte, teste et bloque les vulnérabilités dans le code, le cloud et l'exécution, combinant plusieurs outils AppSec en un…

Outils de cybersécurité IAFinance et banque

N°10 en Revue de code et tests IA

Voir l'outil

Applications IA

Une plateforme de sécurité des applications unifiée qui détecte, teste et bloque les vulnérabilités dans le code, le cloud et l'exécution, combinant plusieurs outils AppSec en un…

Outils de cybersécurité IAFinance et banque
N°10 en Revue de code et tests IA
1 sur 8