Aller au contenu principal
ToolPotion
Conseiller IA
Soumettre

Trace-AI

Un outil de sécurité de la chaîne d'approvisionnement logiciel open-source de Zerberus qui génère des SBOM en temps réel à partir de vos dépôts GitHub ou GitLab, ajoute un scoring de vulnérabilités conscient des exploits, la conformité des licences et la visibilité des fournisseurs, avec des exports prêts pour l'audit.

Visiter l'URL
Partager
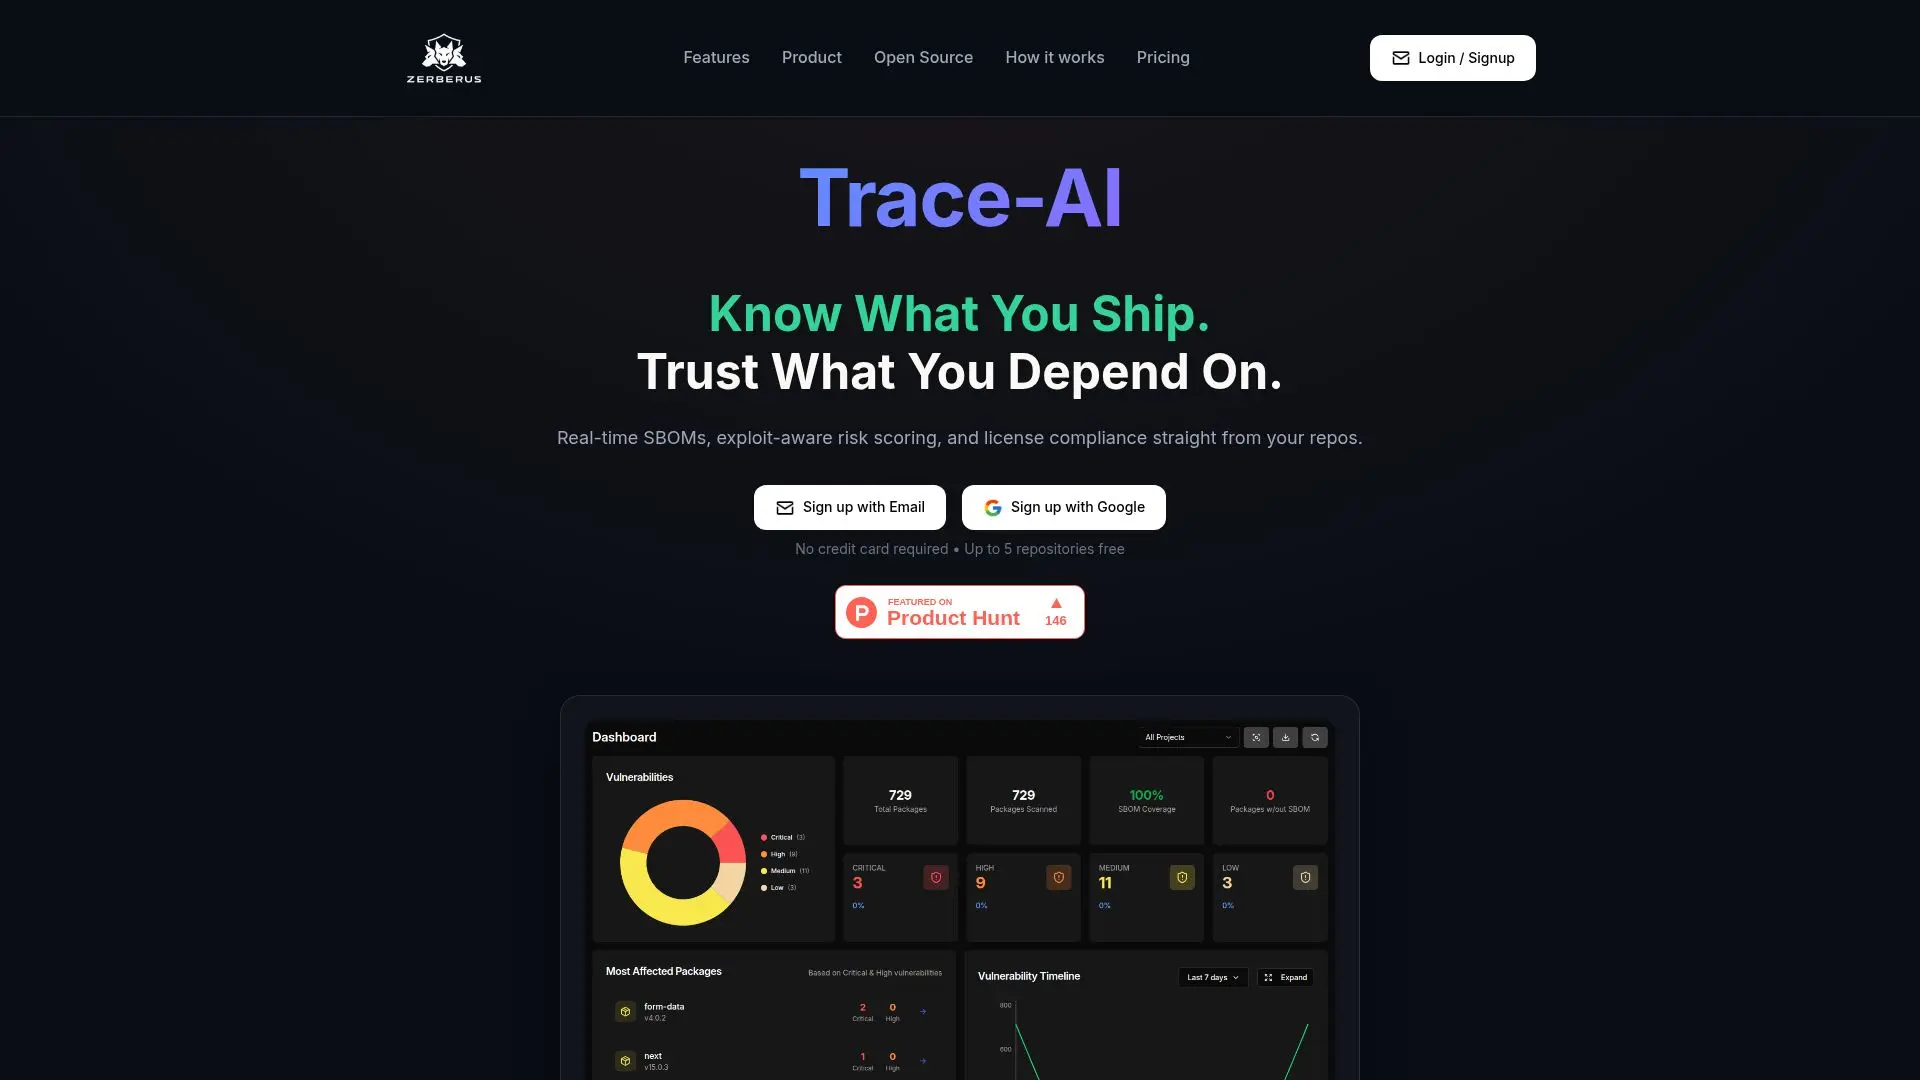
Capture d’écran de Trace-AI

Trace-AI, développé par Zerberus, est un outil de sécurité de la chaîne d'approvisionnement logiciel qui vous aide à savoir ce que vous expédiez et à faire confiance à ce dont vous dépendez. Il se connecte à vos dépôts GitHub ou GitLab et génère des Software Bills of Materials (SBOM) en temps réel aux formats CycloneDX et SPDX, suivant en continu les dépendances directes et transitives à mesure que votre code évolue.

Lire la suite

Au-delà de la génération de SBOM, Trace-AI va au-delà des listes CVE brutes avec un scan conscient des exploits qui priorise les vulnérabilités réellement exploitables, vous permettant ainsi de corriger d'abord les véritables risques avec un contexte complet. Il identifie instantanément les licences copyleft comme la GPL et la LGPL pour éviter les surprises lors de l'examen en entreprise, et suit les fournisseurs aux côtés des dépendances de code, y compris les API, les SDK, les dates d'expiration des SLA et l'historique des violations. Un tableau de bord affiche l'exposition critique, élevée, moyenne et faible en un seul endroit, et chaque paquet, CVE et version est visible sans boîte noire. Il cartographie les données SBOM aux cadres de conformité tels que ISO 27001, SOC 2, PCI-DSS, HIPAA et GDPR, et exporte des preuves prêtes pour l'audit sous forme de CycloneDX, SPDX ou JSON.

Trace-AI met l'accent sur la transparence open-source : sa logique de classification ZSBOM sous-jacente est publique et auditable, les vérifications de politique sont publiées sous forme de YAML ou JSON forkables, et le scoring des risques, la cartographie des licences et les seuils des fournisseurs sont modifiables. Il n'analyse que les manifests de dépendance et les fichiers de verrouillage, jamais votre code source, et peut être exécuté localement. Les 5 premiers dépôts sont gratuits sans carte de crédit requise.

  • CatégorieOutils de cybersécurité IA
  • Modèle tarifaireFreemium
  • DéploiementCloud, Auto-hébergé
  • PlateformesWeb

  • Génération de SBOM en temps réel en CycloneDX et SPDX à partir de CI

  • Suivi des dépendances directes et transitives à travers les écosystèmes

  • Scoring de vulnérabilités conscient des exploits au-delà des listes CVE

  • Détection de conformité des licences pour GPL, LGPL et autres licences copyleft

  • Visibilité des fournisseurs incluant API, SDK, expiration des SLA et historique des violations

  • Cartographie de conformité aux normes ISO 27001, SOC 2, PCI-DSS, HIPAA et GDPR

  • Logique ZSBOM ouverte et auditable et politique en tant que code forkable

  • Exports prêts pour l'audit sous forme de CycloneDX, SPDX et JSON

  1. Connecter : Liez votre dépôt GitHub ou GitLab.

  2. Scanner : Laissez Trace-AI analyser les dépendances et générer un SBOM en direct.

  3. Surveiller : Suivez les vulnérabilités, les licences et les fournisseurs dans un tableau de bord.

  4. Exporter : Générez des rapports prêts pour l'audit en CycloneDX, SPDX ou JSON.

  • Visibilité de la chaîne d'approvisionnement
  • Priorisation des vulnérabilités
  • Conformité des licences
  • Préparation à l'audit
  • Suivi des risques fournisseurs

Avis sur Trace-AI

Chargement...

Outils IA populaires comme Trace-AI

Corgea est une plateforme de sécurité des applications native à l'IA qui identifie et corrige les vulnérabilités dans le code, les dépendances et les configurations cloud. Elle…

Outils de cybersécurité IA

N°81 pour Refactorisation de code

Voir l'outil

Plateforme de sécurité des applications native à l'IA qui identifie et corrige les vulnérabilités dans le code, les dépendances et les configurations cloud. Elle…Corgea est une plateforme de sécurité des applications native à l'IA qui identifie et corrige les vulnérabilités dans le code, les dépendances et les configurations cloud. Elle…

Outils de cybersécurité IA
N°81 pour Refactorisation de code

Veriom fournit une analyse des causes profondes architecturales pour les équipes d'ingénierie, en identifiant les mauvaises configurations et les défauts non sécurisés qui créent…

Outils de cybersécurité IAFinance et banque

N°185 en Outils de cybersécurité IA

Voir l'outil

Fournit une analyse des causes profondes architecturales pour les équipes d'ingénierie, en identifiant les mauvaises configurations et les défauts non sécurisés qui créent…Veriom fournit une analyse des causes profondes architecturales pour les équipes d'ingénierie, en identifiant les mauvaises configurations et les défauts non sécurisés qui créent…

Outils de cybersécurité IAFinance et banque
N°185 en Outils de cybersécurité IA

Legit Security

Applications IA

Legit Security propose une plateforme ASPM native à l'IA conçue pour détecter, corriger et prévenir les risques de sécurité des applications issus de code généré par l'IA, de…

Outils de cybersécurité IA

N°63 pour Surveillance des modèles AI

Voir l'outil

Applications IA

Propose une plateforme ASPM native à l'IA conçue pour détecter, corriger et prévenir les risques de sécurité des applications issus de code généré par l'IA, de…Legit Security propose une plateforme ASPM native à l'IA conçue pour détecter, corriger et prévenir les risques de sécurité des applications issus de code généré par l'IA, de…

Outils de cybersécurité IA
N°63 pour Surveillance des modèles AI

Aptori est une plateforme de sécurité applicative native à l'IA qui valide en continu le comportement à l'exécution, prouve l'exploitabilité et priorise le risque réel. Elle…

Outils de cybersécurité IA

N°67 pour CTO

Voir l'outil

Plateforme de sécurité applicative native à l'IA qui valide en continu le comportement à l'exécution, prouve l'exploitabilité et priorise le risque réel. Elle…Aptori est une plateforme de sécurité applicative native à l'IA qui valide en continu le comportement à l'exécution, prouve l'exploitabilité et priorise le risque réel. Elle…

Outils de cybersécurité IA
N°67 pour CTO

Endor Labs

Applications IA

Endor Labs est une plateforme de sécurité des applications conçue pour le code généré par l'IA et le code écrit par des humains. Elle aide les équipes à prioriser et à corriger…

Outils de cybersécurité IAFinance et banque

N°70 pour Débogage de code

Voir l'outil

Applications IA

Plateforme de sécurité des applications conçue pour le code généré par l'IA et le code écrit par des humains. Elle aide les équipes à prioriser et à corriger…Endor Labs est une plateforme de sécurité des applications conçue pour le code généré par l'IA et le code écrit par des humains. Elle aide les équipes à prioriser et à corriger…

Outils de cybersécurité IAFinance et banque
N°70 pour Débogage de code

Black Duck offre une sécurité complète pour le code généré par l'IA, détectant les vulnérabilités et les dépendances hallucination. Il garantit une couverture complète de la…

Outils de cybersécurité IA
Voir l'outil

Semgrep est une plateforme de sécurité des applications extensible qui analyse le code source pour identifier des problèmes de sécurité exploitables. Elle propose des solutions de…

Outils de cybersécurité IA

N°30 en Sécurité et confidentialité

Voir l'outil

Hacktron AI

Applications IA

Hacktron AI examine de manière autonome le code, détecte les vulnérabilités de sécurité exploitables et prouve l'impact avec des exploits fonctionnels directement dans la demande…

Outils de cybersécurité IA

N°126 pour Débogage de code

Voir l'outil

Applications IA

Hacktron AI examine de manière autonome le code, détecte les vulnérabilités de sécurité exploitables et prouve l'impact avec des exploits fonctionnels directement dans la demande…

Outils de cybersécurité IA
N°126 pour Débogage de code
1 sur 8