Description
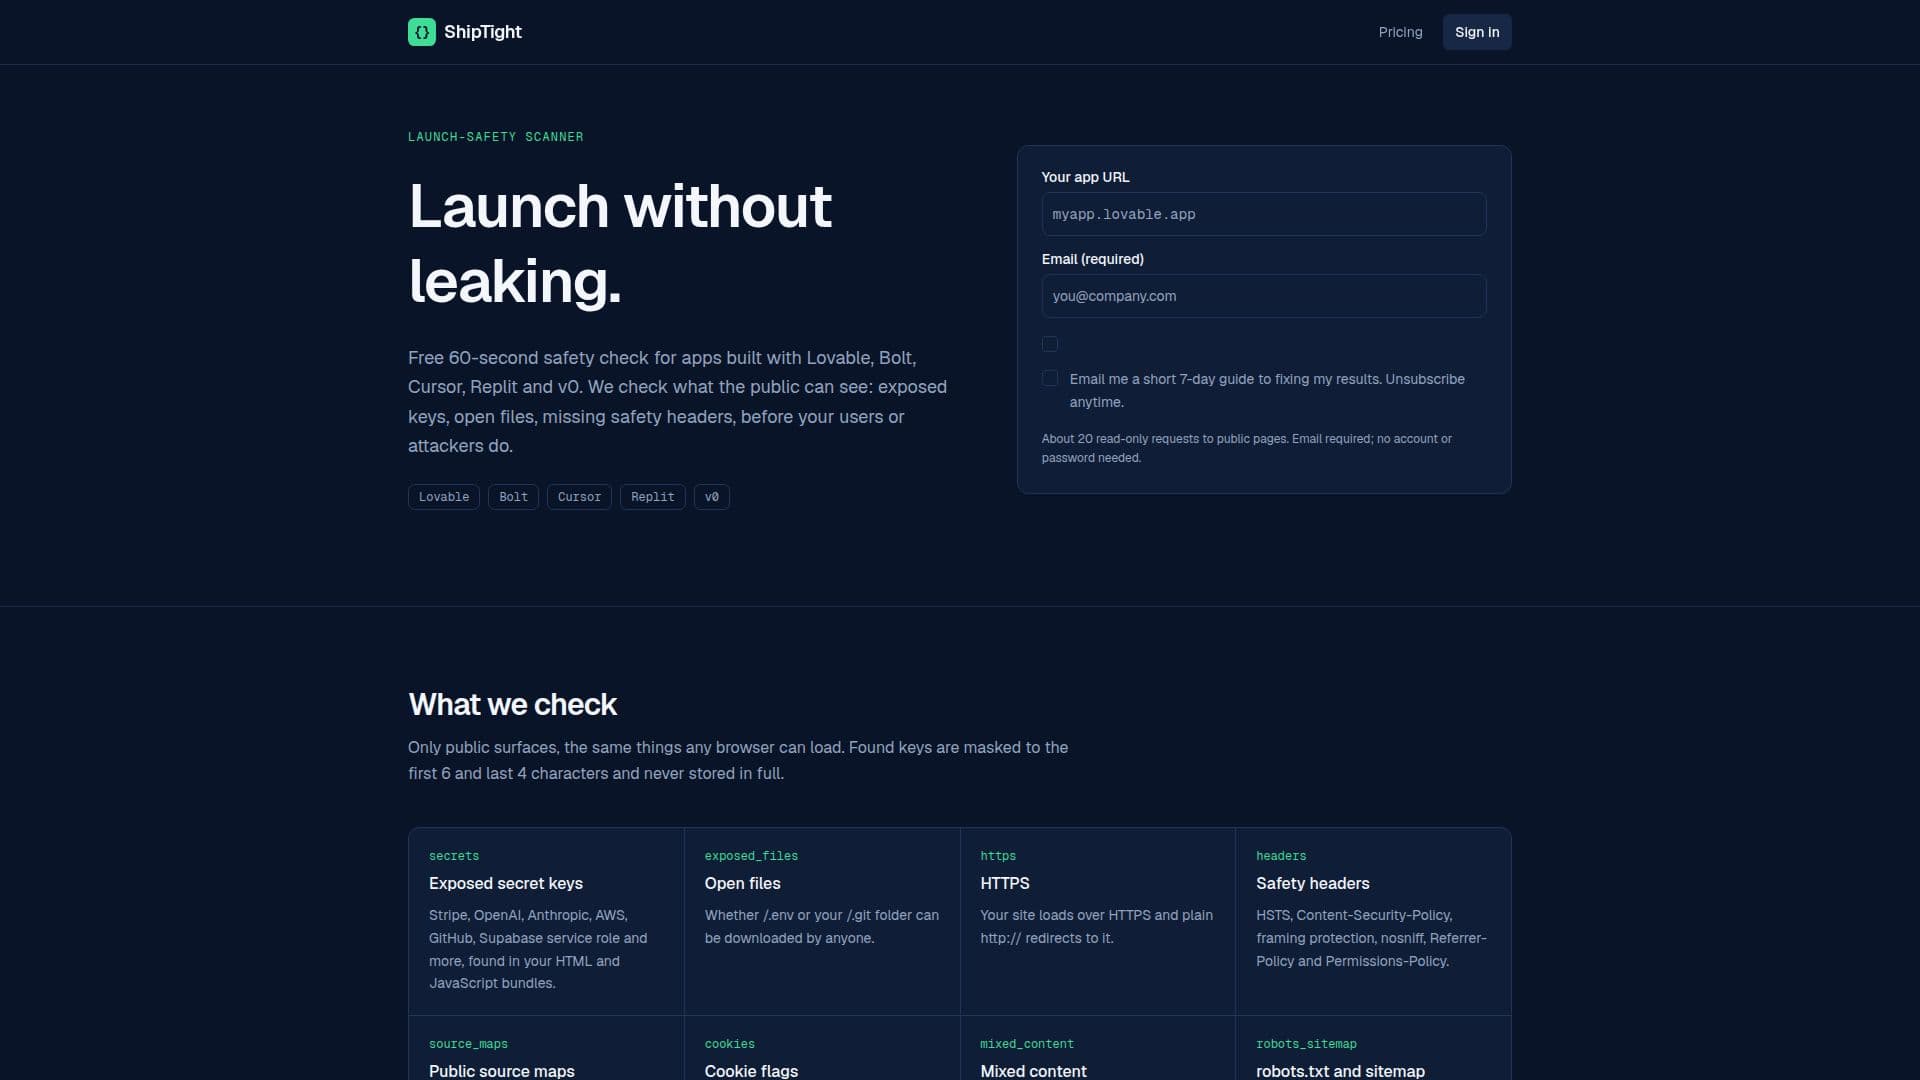
ShipTight fournit un scan de sécurité de lancement crucial conçu spécifiquement pour les applications développées à l'aide de constructeurs d'IA modernes tels que Lovable, Bolt, Cursor, Replit et v0. Le service effectue un contrôle rapide de 60 secondes pour identifier les vulnérabilités de sécurité courantes qui pourraient exposer des informations sensibles ou compromettre l'intégrité d'une application.
Lire la suite
Le scanner se concentre exclusivement sur les surfaces accessibles au public, imitant ce que tout navigateur ou attaquant potentiel peut voir. Il vérifie minutieusement les clés secrètes exposées (par exemple, Stripe, OpenAI, Anthropic, AWS, GitHub, rôles de service Supabase) trouvées dans les bundles HTML et JavaScript. Pour garantir la confidentialité, toutes les clés découvertes sont masquées, ne montrant que les six premiers et les quatre derniers caractères, et ne sont jamais stockées en entier. ShipTight vérifie également la présence de fichiers accessibles au public tels que les dossiers `.env` ou `.git`, qui pourraient exposer involontairement des configurations ou du code source.
Au-delà de l'exposition des fichiers, le service évalue les en-têtes de sécurité critiques, y compris HSTS, Content-Security-Policy, protection contre le framing, nosniff, Referrer-Policy et Permissions-Policy, garantissant une sécurité robuste des navigateurs. Il vérifie la mise en œuvre correcte de HTTPS, confirmant que les sites se chargent de manière sécurisée et redirigent depuis HTTP. Les cartes sources publiques sont également examinées pour empêcher la reconstruction du code source original. De plus, ShipTight identifie les indicateurs de cookie non sécurisés (manque des attributs Secure, HttpOnly ou SameSite) et les problèmes de contenu mixte où des ressources HTTP sont chargées sur une page HTTPS. Il vérifie également la présence et la configuration correcte des fichiers `robots.txt` et `sitemap`, garantissant que les chemins sensibles ne sont pas exposés par inadvertance.
ShipTight rationalise le processus de remédiation en détectant le constructeur spécifique utilisé (Lovable, Bolt, Replit, v0 ou Cursor), lui permettant de générer des invites de correction adaptées. Les utilisateurs n'ont qu'à coller l'URL de leur application et leur e-mail, recevoir un score de sécurité (0-100) et une note avec les principales découvertes en environ une minute, puis copier les invites de correction prêtes à être collées dans leur constructeur. Une vérification en un clic confirme les corrections. Le service propose un scan gratuit pour les découvertes de base, un rapport de correction complet unique pour 49 $, et des plans de surveillance continue à partir de 29 $/mois, avec un module complémentaire optionnel Revenue Guard pour les alertes de défaillance de paiement. ShipTight est géré par Game Gifted Entertainment LLC et met l'accent sur la confidentialité des utilisateurs, ne stockant que les données nécessaires et ne les vendant jamais.
- CatégorieOutils de cybersécurité IA
- Modèle tarifaireFreemium
- DéploiementCloud
- PlateformesWeb
Fonctionnalités principales de ShipTight
Scan de sécurité de lancement de 60 secondes
Vérifie les clés secrètes exposées (Stripe, OpenAI, AWS, GitHub, etc.)
Identifie les fichiers accessibles au public (.env, dossiers .git)
Vérifie la mise en œuvre de HTTPS et les redirections
Scanne les en-têtes de sécurité manquants ou mal configurés (HSTS, CSP, etc.)
Détecte les cartes sources publiques qui pourraient exposer le code original
Vérifie les indicateurs de cookie non sécurisés (Secure, HttpOnly, SameSite)
Identifie les problèmes de contenu mixte sur les pages HTTPS
Vérifie la présence et la configuration de robots.txt et sitemap
Détecte le constructeur d'application (Lovable, Bolt, Cursor, Replit, v0) pour des corrections adaptées
Fournit un score de sécurité de 0 à 100 et une note
Génère des découvertes et des invites de correction en anglais simple
Propose une vérification en un clic après l'application des corrections
Fournit des rapports uniques ou une surveillance continue
Inclut Revenue Guard optionnel pour les alertes de paiement
Comment utiliser ShipTight ?
Collez l'URL : Ajoutez l'adresse de votre application en direct et votre e-mail pour commencer un scan.
Obtenez un score : Recevez un score de sécurité de 0 à 100, une note et les principales découvertes en environ une minute.
Copiez l'invite de correction : Obtenez des invites de correction prêtes à être collées adaptées à votre constructeur (Lovable, Bolt, Cursor).
Vérifiez à nouveau : Appliquez les corrections et vérifiez à nouveau en un clic pour confirmer la résolution.
Surveillez (optionnel) : Abonnez-vous pour des re-scans hebdomadaires, des rapports complets et un historique de tableau de bord.
Cas d'utilisation de ShipTight
- Audit de sécurité pré-lancement
- Détection de clés exposées
- Vérification de l'exposition de fichiers publics
- Validation des en-têtes de sécurité
- Revue de la configuration HTTPS
- Prévention des fuites de code source
- Identification des indicateurs de cookie non sécurisés
- Résolution de contenu mixte
- Surveillance continue de la sécurité
- Vérification de la santé du système de paiement