Description
Olivares AI est un plan de contrôle open-core pour l'IA d'entreprise qui fonctionne entièrement sur votre propre infrastructure. Il offre aux équipes de plateforme et de sécurité un endroit unique pour voir et gouverner les agents IA, sessions, modèles et serveurs MCP déjà opérationnels sur leur domaine, englobant Claude, Codex, OpenAI, Gemini et tout autre fournisseur ou modèle que vous hébergez vous-même.
Lire la suite
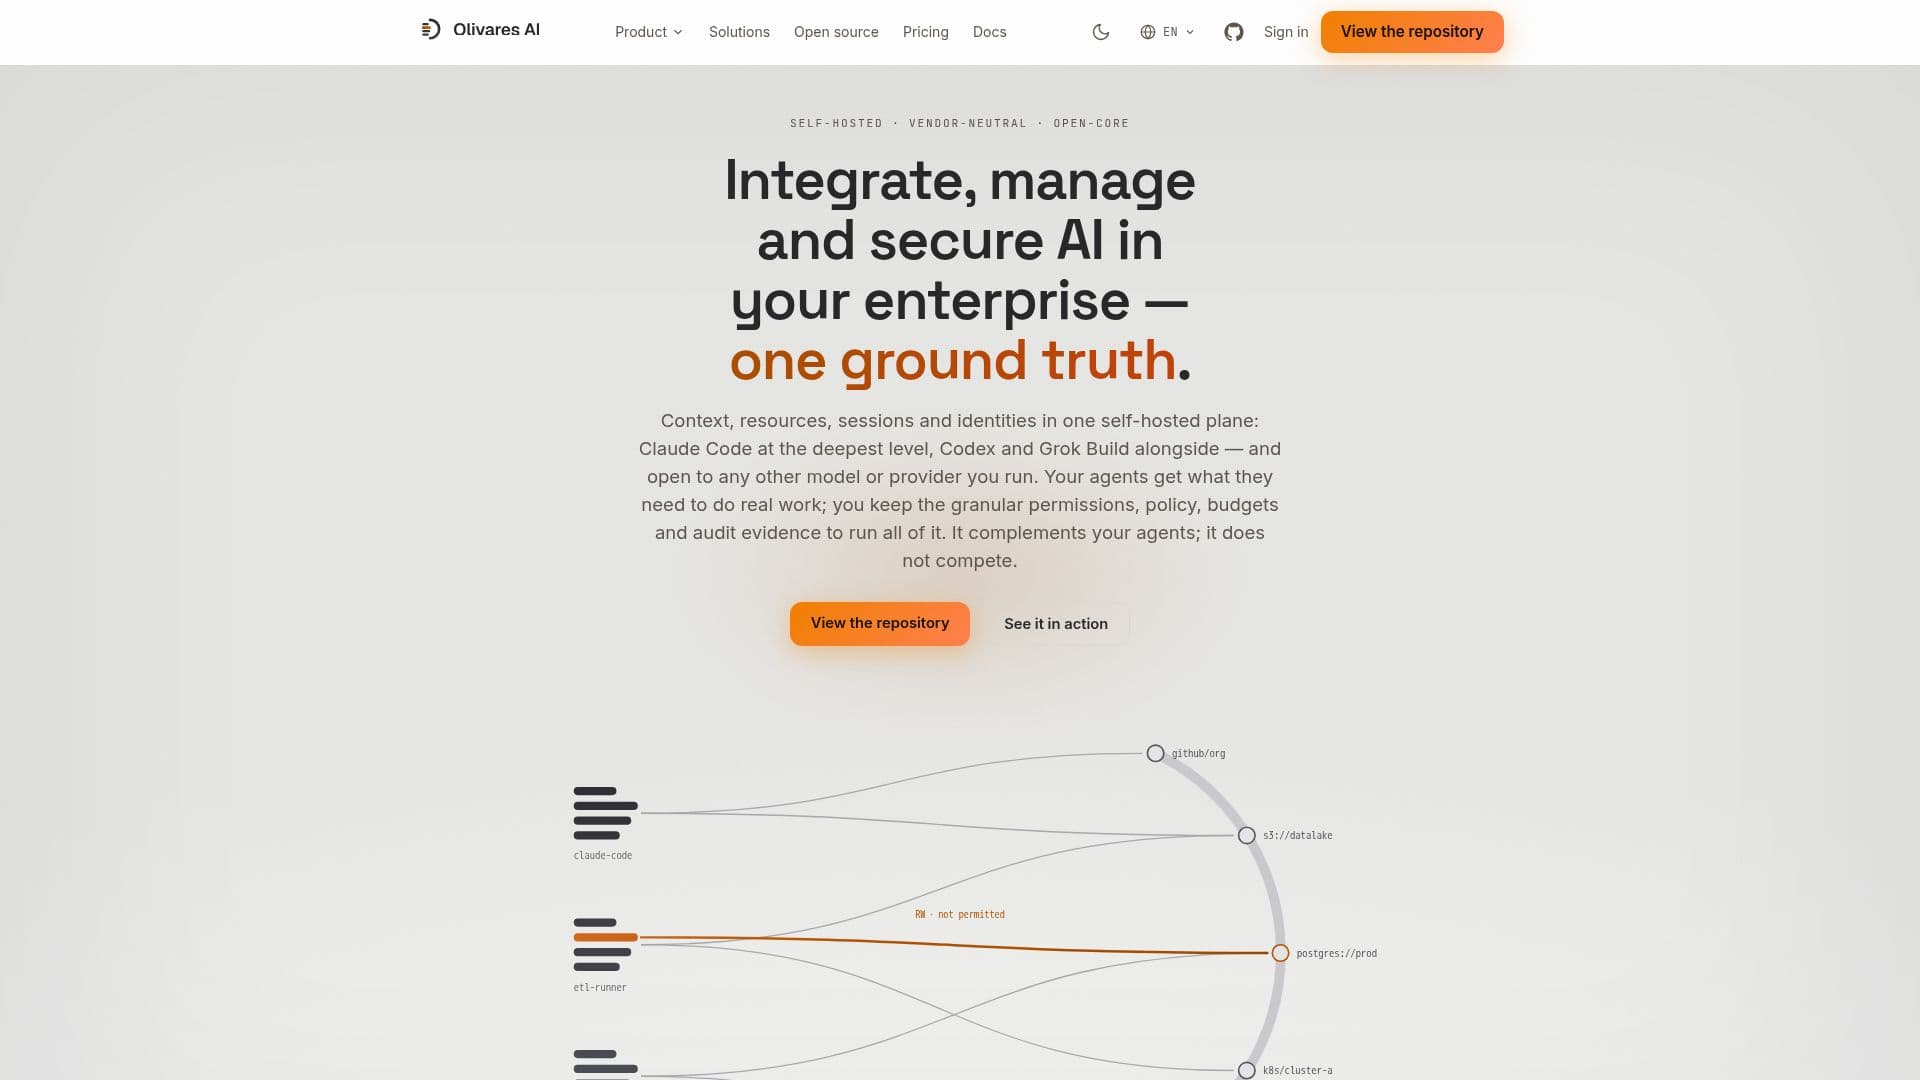
Déployé sous la forme d'un conteneur unique ou d'un binaire, Olivares AI découvre passivement les agents en cours d'exécution à partir d'un collecteur en lecture seule à privilèges minimaux, puis construit un graphique d'accès qui cartographie ce que chaque agent peut atteindre par rapport à ce qu'il touche réellement, distinguant la lecture de l'écriture/lecture. À partir de là, les équipes définissent des politiques, surveillent les dérives de moindre privilège et exportent des preuves d'audit, avec des garde-fous appliqués au moment de l'accès plutôt que seulement enregistrés après coup.
La plateforme est conçue pour fonctionner dans un environnement isolé, sans appels obligatoires vers l'extérieur, et garde les données de gouvernance sous le contrôle du client. Les fonctionnalités de sécurité incluent TLS mutuel sur chaque saut interne et un registre en écriture seule, chaîné par hachage, pour des enregistrements à preuve de falsification. Elle suit également la couverture par rapport à des cadres tels que la loi européenne sur l'IA, le NIST AI RMF, l'ISO 42001 et le SOC 2.
Olivares AI est publié sous AGPL-3.0 avec le produit complet publié dans un dépôt public, et une licence commerciale ainsi qu'un niveau d'entreprise dédié sont disponibles pour les organisations qui en ont besoin.
- CatégorieMLOps et déploiement de modèles
- Modèle tarifaireOpen source
- DéploiementAuto-hébergé
- PlateformesLinux, Windows, macOS
Fonctionnalités principales de Olivares AI
Plan de contrôle auto-hébergé et neutre vis-à-vis des fournisseurs pour l'IA d'entreprise
Découverte passive des agents, sessions, modèles et serveurs MCP
Graphique d'accès cartographiant l'accès en lecture/écriture autorisé versus observé
Application des politiques et détection de dérive de moindre privilège au moment de l'accès
Exportation de preuves d'audit avec un registre en écriture seule, chaîné par hachage
TLS mutuel sur chaque composant interne
Compatible avec les environnements isolés sans appels obligatoires vers l'extérieur
Suivi de la couverture de conformité pour la loi européenne sur l'IA, le NIST AI RMF, l'ISO 42001 et le SOC 2
Comment utiliser Olivares AI ?
Déployer : Exécutez un conteneur unique ou un binaire sur votre propre infrastructure, sans compte ni dépendance au cloud requise.
Découvrir : Laissez Olivares AI trouver passivement chaque agent, session, MCP et modèle déjà en cours d'exécution.
Cartographier : Examinez le graphique d'accès montrant ce que chaque agent peut atteindre et ce qu'il touche réellement.
Gouverner : Définissez des politiques, surveillez les dérives et exportez des preuves d'audit à mesure que votre domaine IA se développe.
Cas d'utilisation de Olivares AI
- Visibilité des agents IA
- Application du moindre privilège
- Audit et conformité
- Déploiements isolés