Zum Hauptinhalt springen
ToolPotion
KI-Berater
Einreichen

VeilCC

VeilCC bietet KI-resistente Obfuskation und Logikversiegelung für Software-Binärdateien und schützt Anwendungen und Spiele vor Reverse Engineering, Cracken, Klonen und Betrug. Es härtet Ihren Code, indem es kritische Logik aus der ausgelieferten Datei bis zur Laufzeit entfernt, was es für KI-Agenten und Angreifer schwierig macht, Lizenzprüfungen, Betrugserkennung oder proprietäre Algorithmen zu analysieren und auszunutzen.

URL besuchen
Teilen
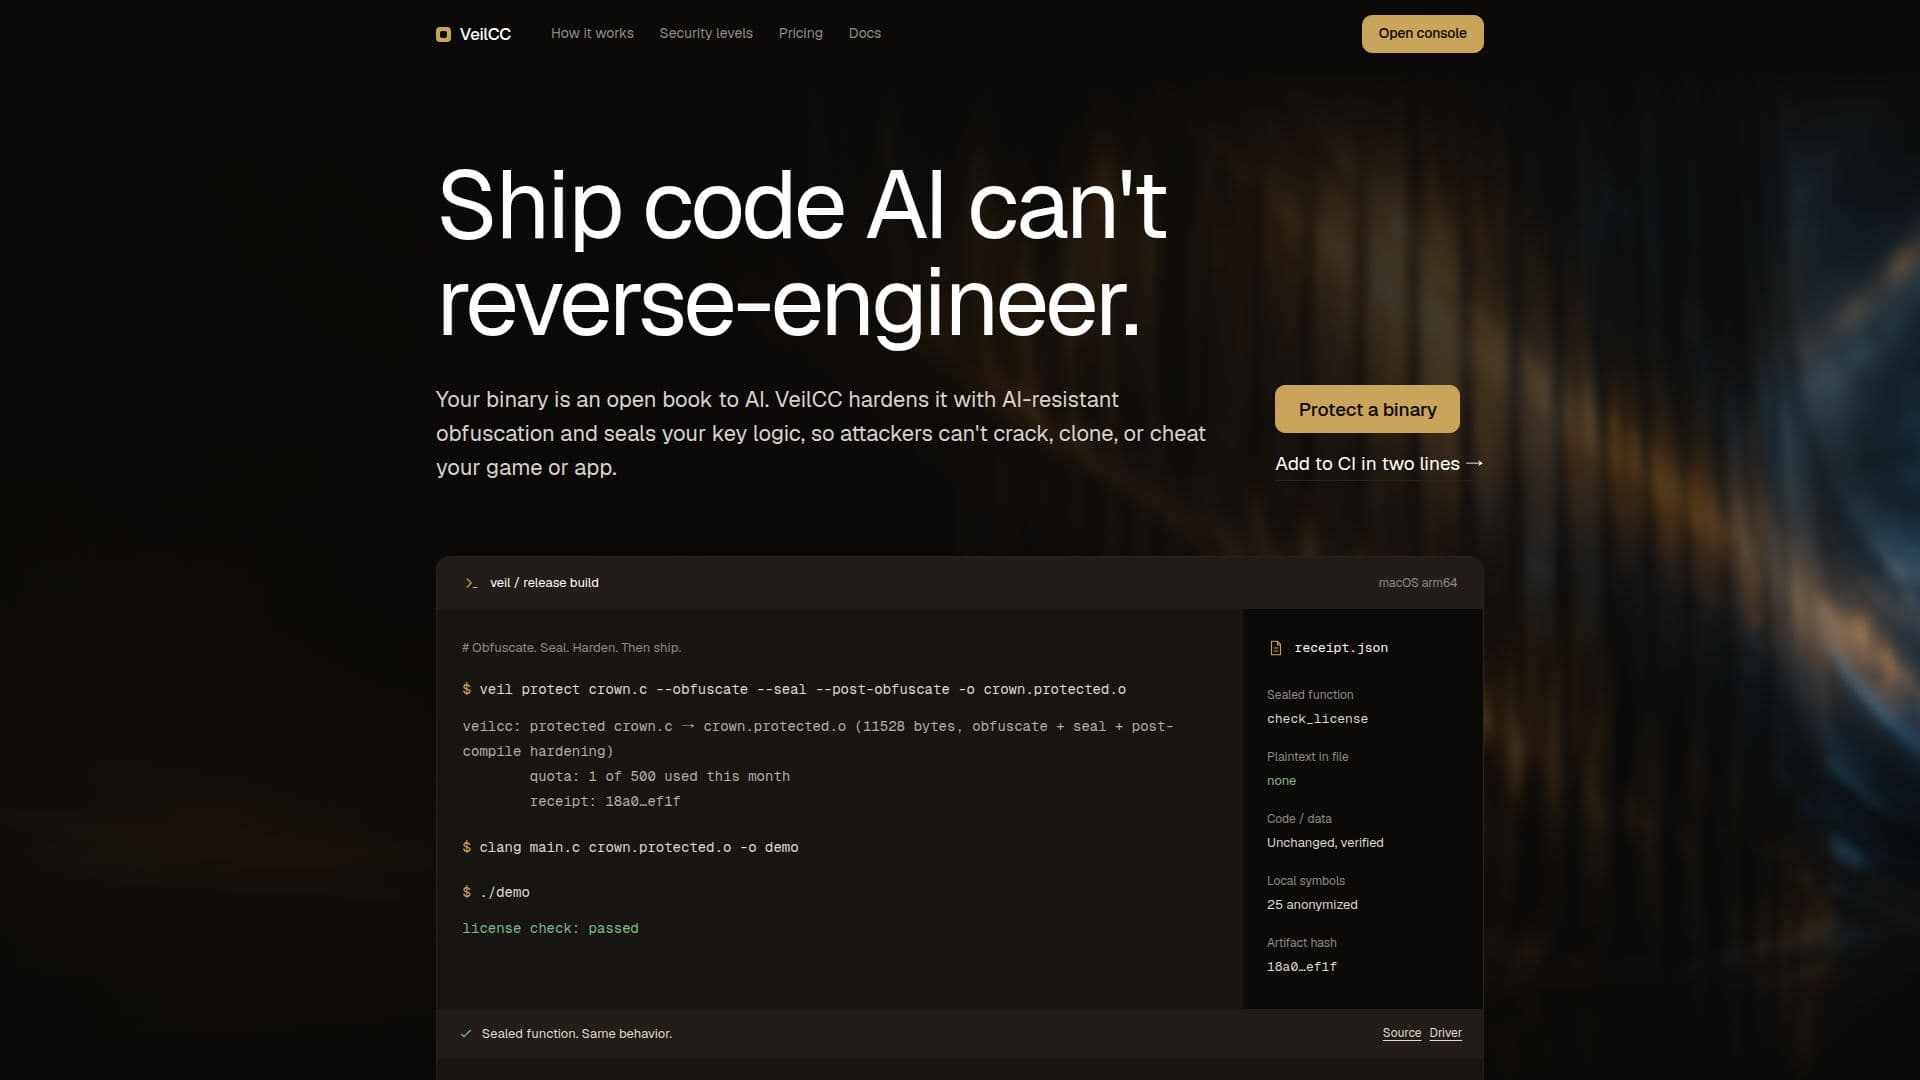
Screenshot von VeilCC

VeilCC bietet fortschrittlichen Software-Schutz, der darauf ausgelegt ist, KI-gesteuerten Reverse Engineering und traditionellen Angriffsmethoden entgegenzuwirken. Die Plattform adressiert die Verwundbarkeit von Binärdateien, die von KI-Agenten leicht analysiert werden können, um kritische Logik wie Lizenzprüfungen, Betrugserkennungsroutinen oder Preismodelle offenzulegen. VeilCC verwendet einen mehrschichtigen Ansatz, der Obfuskation und Logikversiegelung kombiniert, um Anwendungen und Spiele zu härten.

Weiterlesen

Der Kern des Schutzes von VeilCC liegt in seinem Versiegelungsmechanismus. Anstatt den Code lediglich umzustellen, entfernt die Versiegelung bestimmte „Kronjuwel“-Funktionen aus der ausgelieferten Binärdatei und speichert sie als Chiffretext. Diese Funktionen werden nur für Mikrosekunden im Klartext entschlüsselt und ausgeführt, genau in dem Moment, in dem sie aufgerufen werden, und dann sofort aus dem Speicher gelöscht. Dies macht statische Analysen, Sandboxing und Off-Device-Dumps ineffektiv, da die kritische Logik einfach nicht in der ruhenden Datei vorhanden ist.

Benutzer können VeilCC in ihre Build-Pipelines integrieren oder eine Drag-and-Drop-Konsole verwenden. Der Prozess umfasst das Markieren spezifischer Funktionen zum Schutz, was im Quellcode oder durch Benennung von Symbolen zur Build-Zeit erfolgen kann. VeilCC unterstützt verschiedene Schutzniveaus, einschließlich modulspezifischer Obfuskation und funktionsspezifischer Versiegelung. Für erhöhte Sicherheit können gerätegebundene Schlüssel verwendet werden, die sicherstellen, dass eine kopierte Binärdatei ihre versiegelten Funktionen auf einem anderen Gerät nicht entschlüsseln kann, was effektiv eine Weiterverbreitung und emulierte Server verhindert.

VeilCC ist so konzipiert, dass es sprachunabhängig ist und mit allem funktioniert, was über LLVM kompiliert, einschließlich C, C++, Rust und Swift auf macOS, Linux und Windows. Es bietet eine kostenlose Stufe, um Obfuskation und Versiegelung an persönlichen Binärdateien auszuprobieren, während kostenpflichtige Pläne mehr geschützte Builds, sich bewegende Ziel-Samen und erweiterte Funktionen wie die gehostete Protection API und GitHub Actions bieten. Unternehmenslösungen umfassen gerätegebundene Versiegelungsschlüssel, lokale Protection API und Lizenz-/Aktivierungs-APIs, die Branchen wie Fintech, Firmware und Spiele bedienen. VeilCC betont messbare Sicherheit und bietet einen Build-Beleg, der die angewandten Schutzschichten und den Artefakt-Hash detailliert.

  • KategorieKI-Cybersicherheits-Tools
  • PreismodellFreemium
  • BereitstellungCloud, On-Premise
  • PlattformenmacOS, Linux, Windows

  • KI-resistente Obfuskation: Irreführung von KI-Dekomplilern mit gemischter boolescher Arithmetik und opaken Prädikaten/Honeypot-Täuschungen.

  • Logikversiegelung: Entfernt kritische Funktionen aus der Binärdatei und versendet sie als Chiffretext.

  • Laufzeitentschlüsselung & Scrubbing: Funktionen werden nur zum Zeitpunkt des Aufrufs in W^X-Seiten entschlüsselt und dann sofort gelöscht.

  • Gerätegebundene Schlüssel: Verknüpft Entschlüsselungsschlüssel mit dem sicheren Bereich/TPM eines Geräts, um zu verhindern, dass kopierte Binärdateien ausgeführt werden.

  • Bewegliches Ziel-Samen: Generiert einen frischen Schutzsamen für jeden Build, was die Angriffsschwierigkeit erhöht.

  • Build-Beleg: Bietet einen überprüfbaren Nachweis über versiegelte Funktionen, Schutzschichten und Artefakt-Hash.

  • CLI-Integration: Schützt jedes Objekt mit einem einzigen Befehl und integriert sich in bestehende Verlinkungsschritte.

  • Pipeline-Integration: Fügt zwei Zeilen zu Build-Pipelines für serverseitigen Schutz mit frischen Samen hinzu.

  • Drag & Drop-Konsole: Ermöglicht Benutzern das Scannen und Schützen von Binärdateien ohne Installation.

  • Sprachunabhängig: Funktioniert mit jeder Sprache, die über LLVM kompiliert (C, C++, Rust, Swift verifiziert).

  • Post-Compile-Härtung: Entfernt Debug-Metadaten und randomisiert private Namen, um Analysehinweise zu entfernen.

  • Anti-Debug-Prüfungen: Integriert Debugger-Prüfungen in den Schlüssel, wodurch die Entschlüsselung Müll erzeugt, wenn sie verfolgt wird.

  • Konfigurierbare Schutzniveaus: Stapelt Obfuskation und Versiegelung mit eingebetteten oder gerätegebundenen Schlüsseln.

  • Hot Path-Verweigerung: Verhindert automatisch die Versiegelung von leistungsrelevanten Funktionen, um das Frame-Budget einzuhalten.

  • On-Premise-Bereitstellung: Unternehmensoption zur Ausführung der Protection API innerhalb eines privaten Netzwerks.

  1. Normal bauen: Kompilieren Sie Ihre Anwendung oder Ihr Spiel wie gewohnt.

  2. Kronjuwel-Funktionen markieren: Identifizieren Sie kritische Funktionen (z. B. Lizenzprüfungen, Anti-Cheat) und markieren Sie diese zum Schutz im Quellcode oder durch Symbolverzeichnis.

  3. Schutzniveau festlegen: Wählen Sie zwischen modulspezifischer Obfuskation, Funktionsversiegelung oder beidem und wählen Sie zwischen Schlüssel-Einbettung oder gerätegebundenen Schlüsseln.

  4. VeilCC integrieren: Verwenden Sie die Drag-and-Drop-Konsole, CLI oder fügen Sie zwei Zeilen zu Ihrer CI/CD-Pipeline hinzu.

  5. Geschützten Build generieren: VeilCC verarbeitet Ihre kompilierten Objekte serverseitig und gibt eine gehärtete Binärdatei zurück.

  6. Geschützten Code versenden: Stellen Sie Ihre Anwendung mit KI-resistenter Obfuskation und versiegelter Logik bereit.

  • Lizenzprüfungen schützen
  • Anti-Cheat-Systeme härten
  • Proprietäre Kerne sichern
  • Digital Rights Management (DRM)
  • Software-Klonung verhindern
  • Preismodelle schützen
  • Firmware-Sicherheit
  • Sicherheit von Fintech-Anwendungen
  • Attestierungsroutinen

VeilCC Bewertungen

Wird geladen...

Beliebte KI-Tools wie VeilCC

Binarly

KI-Apps

Binarly bietet Produktsicherheit auf Binärebene für ausgelieferte Software und Firmware. Ihre Transparency Platform analysiert kompilierte Binärdateien zur Validierung von…

KI-Cybersicherheits-ToolsFertigung und Industrie

Platz 120 in Fertigung und Industrie

Tool ansehen

KI-Apps

Bietet Produktsicherheit auf Binärebene für ausgelieferte Software und Firmware. Ihre Transparency Platform analysiert kompilierte Binärdateien zur Validierung von…Binarly bietet Produktsicherheit auf Binärebene für ausgelieferte Software und Firmware. Ihre Transparency Platform analysiert kompilierte Binärdateien zur Validierung von…

KI-Cybersicherheits-ToolsFertigung und Industrie
Platz 120 in Fertigung und Industrie

CybeDefend

KI-Apps

CybeDefend verbessert KI-Coding-Agenten, indem es Geschäfts- und Sicherheitsregeln direkt in den Codierungsprozess integriert. Es verhindert riskante Aktionen, überprüft den Code…

KI-Cybersicherheits-Tools

Platz 173 in KI-Code-Review & -Testing

Tool ansehen

KI-Apps

Verbessert KI-Coding-Agenten, indem es Geschäfts- und Sicherheitsregeln direkt in den Codierungsprozess integriert. Es verhindert riskante Aktionen, überprüft den Code…CybeDefend verbessert KI-Coding-Agenten, indem es Geschäfts- und Sicherheitsregeln direkt in den Codierungsprozess integriert. Es verhindert riskante Aktionen, überprüft den Code…

KI-Cybersicherheits-Tools
Platz 173 in KI-Code-Review & -Testing

Bietet kryptografisch signierte Fähigkeitspolitiken für KI-Agenten und gewährleistet so einen Zugriff, der standardmäßig verweigert wird. Es bietet manipulationssichere…Warrant bietet kryptografisch signierte Fähigkeitspolitiken für KI-Agenten und gewährleistet so einen Zugriff, der standardmäßig verweigert wird. Es bietet manipulationssichere…

KI-Cybersicherheits-Tools
Top 250 KI-Apps ansehen

Aptori ist eine KI-native Plattform für Anwendungssicherheit, die das Laufzeitverhalten kontinuierlich validiert, die Ausnutzbarkeit nachweist und reale Risiken priorisiert. Sie…

KI-Cybersicherheits-Tools

Platz 74 für CTOs

Tool ansehen

KI-native Plattform für Anwendungssicherheit, die das Laufzeitverhalten kontinuierlich validiert, die Ausnutzbarkeit nachweist und reale Risiken priorisiert. Sie…Aptori ist eine KI-native Plattform für Anwendungssicherheit, die das Laufzeitverhalten kontinuierlich validiert, die Ausnutzbarkeit nachweist und reale Risiken priorisiert. Sie…

KI-Cybersicherheits-Tools
Platz 74 für CTOs

Semgrep ist eine erweiterbare Plattform für Anwendungssicherheit, die Quellcode scannt, um umsetzbare Sicherheitsprobleme zu identifizieren. Sie bietet KI-unterstützte SAST-, SCA-…

KI-Cybersicherheits-Tools

Platz 26 in Sicherheit & Datenschutz

Tool ansehen

Erweiterbare Plattform für Anwendungssicherheit, die Quellcode scannt, um umsetzbare Sicherheitsprobleme zu identifizieren. Sie bietet KI-unterstützte SAST-, SCA-…Semgrep ist eine erweiterbare Plattform für Anwendungssicherheit, die Quellcode scannt, um umsetzbare Sicherheitsprobleme zu identifizieren. Sie bietet KI-unterstützte SAST-, SCA-…

KI-Cybersicherheits-Tools
Platz 26 in Sicherheit & Datenschutz

Corgea ist eine KI-native Anwendungssicherheitsplattform, die Schwachstellen in Code, Abhängigkeiten und Cloud-Konfigurationen identifiziert und behebt. Sie integriert sich…

KI-Cybersicherheits-Tools

Platz 85 für Code-Refactoring

Tool ansehen

KI-native Anwendungssicherheitsplattform, die Schwachstellen in Code, Abhängigkeiten und Cloud-Konfigurationen identifiziert und behebt. Sie integriert sich…Corgea ist eine KI-native Anwendungssicherheitsplattform, die Schwachstellen in Code, Abhängigkeiten und Cloud-Konfigurationen identifiziert und behebt. Sie integriert sich…

KI-Cybersicherheits-Tools
Platz 85 für Code-Refactoring

Legit Security bietet eine KI-native ASPM-Plattform, die entwickelt wurde, um Sicherheitsrisiken von KI-generiertem Code, Geheimnissen und Schwachstellen zu erkennen, zu beheben…

KI-Cybersicherheits-Tools

Platz 62 für Überwachung von KI-Modellen

Tool ansehen

Bietet eine KI-native ASPM-Plattform, die entwickelt wurde, um Sicherheitsrisiken von KI-generiertem Code, Geheimnissen und Schwachstellen zu erkennen, zu beheben…Legit Security bietet eine KI-native ASPM-Plattform, die entwickelt wurde, um Sicherheitsrisiken von KI-generiertem Code, Geheimnissen und Schwachstellen zu erkennen, zu beheben…

KI-Cybersicherheits-Tools
Platz 62 für Überwachung von KI-Modellen

Cycode bietet eine KI-native Anwendungssicherheitsplattform, die darauf ausgelegt ist, den gesamten Softwareentwicklungslebenszyklus zu schützen. Sie verbessert die Effizienz,…

KI-Cybersicherheits-Tools

Platz 78 in KI-Cybersicherheits-Tools

Tool ansehen

Bietet eine KI-native Anwendungssicherheitsplattform, die darauf ausgelegt ist, den gesamten Softwareentwicklungslebenszyklus zu schützen. Sie verbessert die Effizienz,…Cycode bietet eine KI-native Anwendungssicherheitsplattform, die darauf ausgelegt ist, den gesamten Softwareentwicklungslebenszyklus zu schützen. Sie verbessert die Effizienz,…

KI-Cybersicherheits-Tools
Platz 78 in KI-Cybersicherheits-Tools
1 von 8