Beschreibung
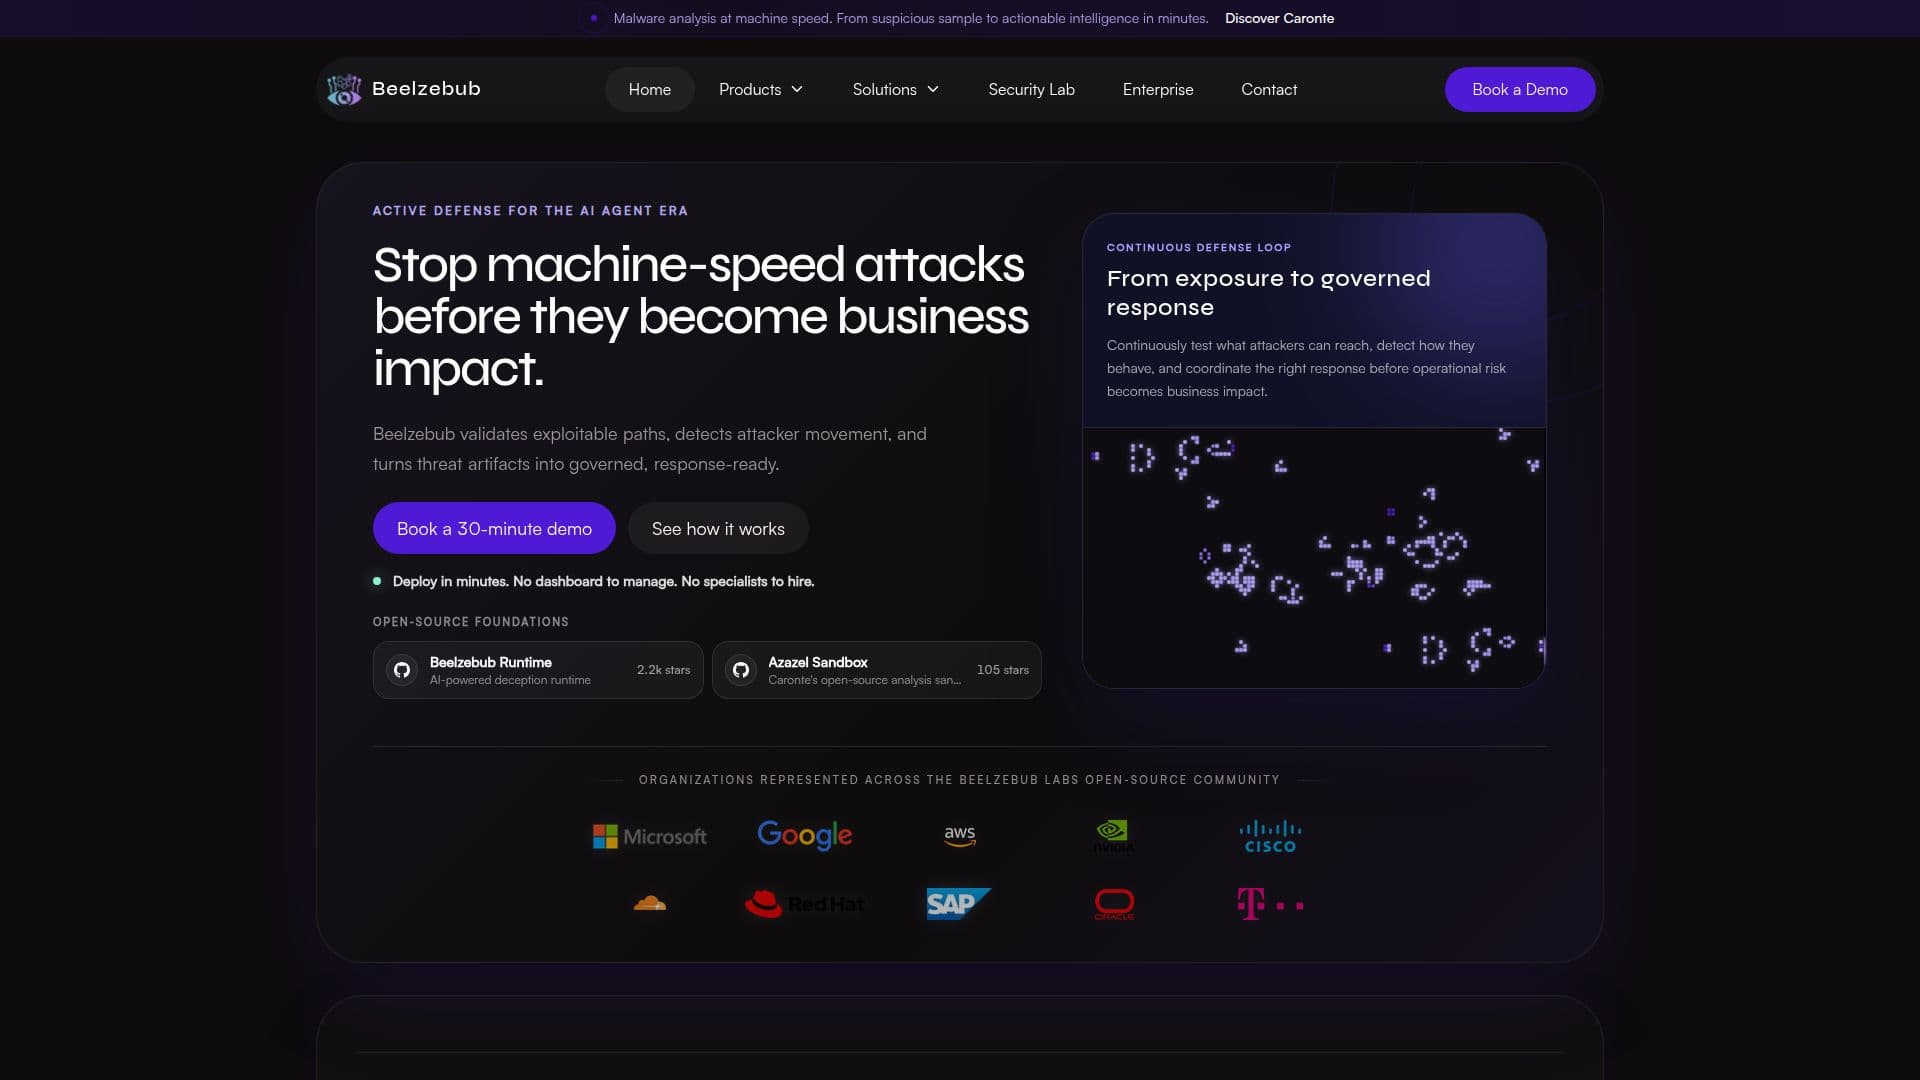
Beelzebub ist eine KI-native aktive Verteidigungsplattform, die Organisationen die Werkzeuge zur Verfügung stellt, um ausnutzbare Pfade zu validieren, die Bewegung von Angreifern zu erkennen und Bedrohungsartefakte in regulierte, einsatzbereite Beweise umzuwandeln. Die Plattform ist darauf ausgelegt, Angriffe mit Maschinen-Geschwindigkeit zu stoppen, bevor sie die Geschäftsabläufe beeinträchtigen können. Beelzebub basiert auf Open-Source-Grundlagen und bietet einen kontinuierlichen Verteidigungskreislauf, der es Organisationen ermöglicht, kontinuierlich zu testen, was Angreifer erreichen können, zu erkennen, wie sie sich verhalten, und die geeignete Reaktion zu koordinieren, bevor operationale Risiken zu geschäftlichen Auswirkungen werden.
Die Plattform ist in drei Hauptkomponenten unterteilt: Arcangelo, Beelzebub-Plattform und Caronte. Arcangelo kartiert kontinuierlich die Angriffsfläche und beweist, welche Pfade ausnutzbar sind, indem es internes und externes Angriffsflächenmanagement mit agentischem Penetrationstest kombiniert. Die Beelzebub-Plattform nutzt Täuschung, um realistische Lockvögel und Canary-Anmeldeinformationen zu platzieren, und bietet hochzuverlässige Signale für Sicherheitsoperationsteams (SOC). Caronte verwandelt Angreiferartefakte in umsetzbare Informationen in Minuten und nutzt die Open-Source-Azazel-Sandbox für isolierte Verhaltensanalysen.
Beelzebub ist für eine einfache Bereitstellung konzipiert, ohne dass ein Dashboard verwaltet werden muss und ohne dass Spezialisten eingestellt werden müssen. Es unterstützt die Bereitstellung in Cloud- und On-Premises-Umgebungen mit Docker oder Kubernetes. Die Plattform integriert sich mit bestehenden Sicherheitswerkzeugen wie SIEM, SOAR und XDR und bietet verifiziertes Kontextwissen und Beweise, denen Sicherheitsteams vertrauen können.
Die Plattform ist besonders nützlich für SOC- und Blue-Teams sowie für Cyber Threat Intelligence (CTI) und Incident Response-Teams. Sie bietet hochzuverlässige Warnungen basierend auf direkter Interaktion mit Lockvögeln und ermöglicht KI-gesteuerte Ermittlungen, Berichterstattung und Reaktionskoordination. Das Open-Source-Honeypot-Framework von Beelzebub ist darauf ausgelegt, eine sichere Umgebung zur Erkennung und Analyse von Cyber-Bedrohungen zu schaffen und unterstützt Multi-Protokoll-Lockvögel wie SSH, HTTP, TCP und MCP, um Angriffe durch Eingabeaufforderungen gegen LLM-Agenten zu erkennen.
Beelzebub's Kernfunktionen
KI-native aktive Verteidigung
Open-Source-Grundlagen
Kontinuierlicher Verteidigungskreislauf
Täuschung über Cloud, Kubernetes, Netzwerke, APIs und KI-Agenten-Oberflächen
Hochzuverlässige Warnungen
KI-gesteuerte Ermittlungen und Reaktionen
Einfache Bereitstellung mit Docker und Kubernetes
Integration mit SIEM, SOAR und XDR
Wie verwendet man Beelzebub?
Bereitstellen: Einrichten mit Docker oder Kubernetes
Konfigurieren: Lockvögel und Canary-Anmeldeinformationen platzieren
Überwachen: Bewegung von Angreifern erkennen und Warnungen erhalten
Reagieren: KI-gesteuerte Ermittlungen für die Reaktionskoordination nutzen
Beelzebub's Anwendungsfälle
- Angriffsflächenmanagement
- Täuschungstechnologie
- Incident Response
- Bedrohungsintelligenz
- Sicherheitsoperationen