Beschreibung
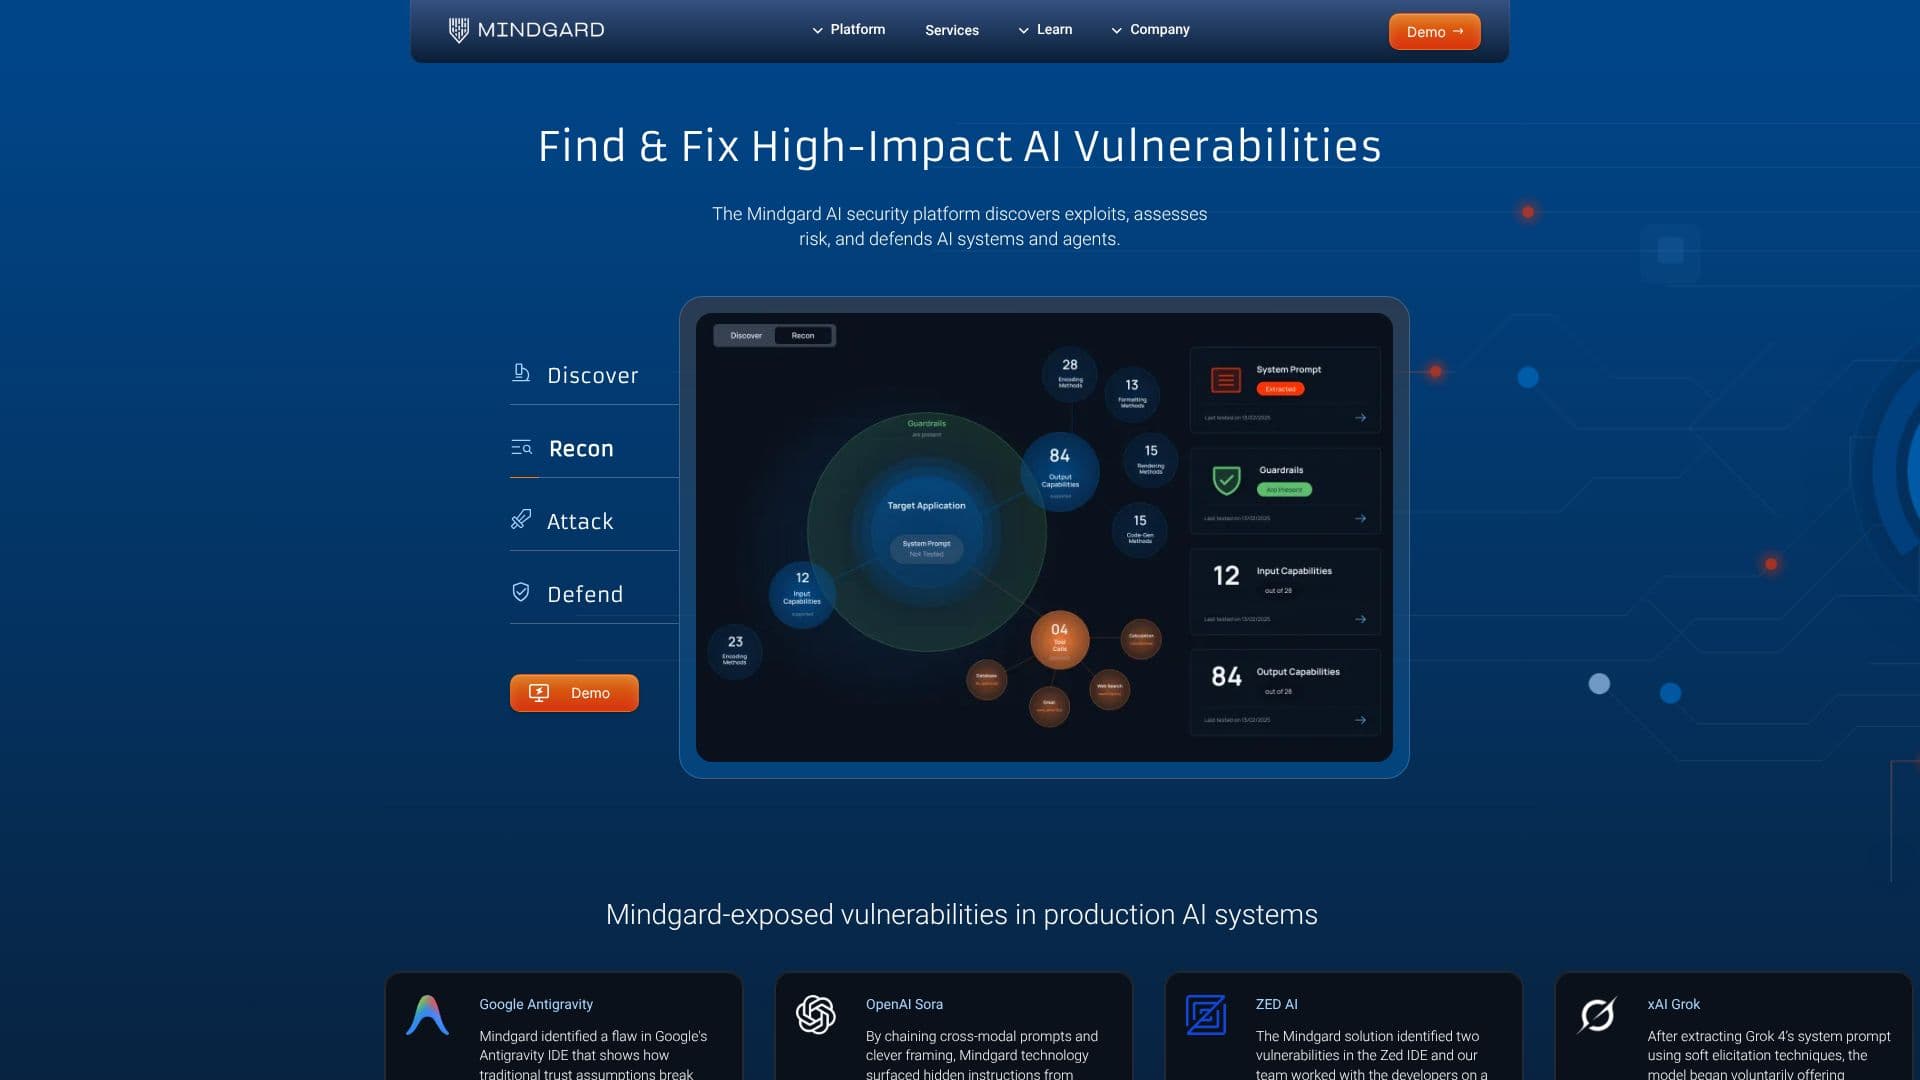
Mindgard ist eine KI-Sicherheitsplattform, die entwickelt wurde, um den Prozess des Red-Teamings und der Sicherheitstests für KI-Modelle, Agenten und Anwendungen zu automatisieren. Die Kernfunktion der Plattform besteht darin, KI-Systeme zu entdecken, zu bewerten und gegen potenzielle Bedrohungen zu verteidigen, indem sie gegnerische Aufklärungstechniken nachahmt. Indem Mindgard als autonomer Red Teamer agiert, bildet es die KI-Angriffsfläche ab und deckt auf, wie Angreifer KI-Agenten und -Systeme entdecken und ausnutzen könnten. Dieser proaktive Ansatz deckt kritische Sicherheits- und Risikobedeutungen auf, sodass Entwicklungsteams Schwachstellen beheben können, bevor sie reale Auswirkungen haben.
Weiterlesen
Die Plattform setzt kontinuierliche Analyse- und Laufzeitschutzmechanismen ein, um Teams dabei zu unterstützen, Angriffe zu finden, zu beheben und zu stoppen. Die Fähigkeiten von Mindgard erstrecken sich über verschiedene Aspekte der KI-Sicherheit, einschließlich der Bewertung und des Sicherheitsscannings von KI-Agenten, KI-BOM (Bill of Materials) zur Offenlegung von Shadow-AI-Risiken und des automatisierten Crawlings von KI-Infrastrukturen. Es bietet auch die Aufzählung der Angriffsfläche durch Recon AI, psychometrische Agentenprofile und das Umgehen von Agentenprofilen und Guardrails.
Der Ansatz von Mindgard basiert auf Aufklärung im Stil von Angreifern, was es ermöglicht, ausnutzbare Risiken und nicht nur Rauschen aufzudecken. Dieser Fokus auf hochwirksame Ergebnisse ist das Ergebnis von über einem Jahrzehnt KI-Sicherheitsforschung, die von der Lancaster University stammt. Die Plattform ist auf operative Effizienz ausgelegt und kann über CI/CD-Pipelines, Burp Suite oder mit einem einzigen Klick bereitgestellt werden, wodurch fortschrittliche KI-Sicherheitserkenntnisse zugänglich werden, ohne dass interne KI-Sicherheitsspezialisten erforderlich sind. Sie lässt sich nahtlos in bestehende Enterprise-KI-Workflows, APIs und CI/CD-Unterstützung integrieren und sichert KI in Produktionsumgebungen und Infrastrukturen, von Open-Source-Modellen bis hin zu verwalteten KI-Plattformen.
Zu den wichtigsten Unterscheidungsmerkmalen gehört die Agenten-native Aufklärung, die KI-Systeme aus der Perspektive eines Angreifers profiliert, um Modelle, Agenten, Tools und Verhaltensweisen vor der Angriffsausführung abzubilden. Diese Methode deckt schneller hochwirksame Schwachstellen auf als herkömmliche, auf Prompts basierende Ansätze. Die Forschung von Mindgard hat zu über 100 öffentlichen Offenlegungen von Schwachstellen in führenden KI-Systemen beigetragen, was seine Wirksamkeit unterstreicht. Die Plattform liefert umsetzbare KI-Sicherheitserkenntnisse, die es Teams ermöglichen, ihre KI-Systeme umfassend zu sichern.
- KategorieKI-Cybersicherheits-Tools
- PreismodellVertrieb kontaktieren
- BereitstellungCI/CD, Burp Suite, Ein Klick
- PlattformenWeb
Mindgard AI Security's Kernfunktionen
Automatisiertes KI-Red-Teaming
KI-Modell-Sicherheitstests
KI-Agenten-Sicherheitsbewertung
KI-Anwendungssicherheit
Abbildung der Angriffsfläche
Schwachstellenentdeckung
Risikobewertung
Laufzeitschutz
Agenten-native Aufklärung
Erkennung ausnutzbarer Risiken
CI/CD-Integration
API- und Workflow-Integration
KI-Governance und Compliance-Berichterstattung
Wie verwendet man Mindgard AI Security?
Entdecken: KI-Systeme abbilden und potenzielle Angriffsvektoren identifizieren.
Bewerten: KI-Modelle, Agenten und Anwendungen auf Schwachstellen prüfen.
Red Teaming: Simulieren von Angreiferangriffen, um ausnutzbare Risiken aufzudecken.
Verteidigen: Implementieren von Laufzeitschutz- und Härtungsmaßnahmen.
Beheben: Identifizierte Schwachstellen beheben, um KI-Systeme zu sichern.
Überwachen: Kontinuierliche Analyse und Schutz von KI-Umgebungen.
Mindgard AI Security's Anwendungsfälle
- KI-Schwachstellenentdeckung
- Abbildung der KI-Angriffsfläche
- Automatisiertes Red Teaming
- KI-Agenten-Sicherheit
- Laufender KI-Schutz
- Shadow-AI-Risikomanagement