Zum Hauptinhalt springen
ToolPotion
KI-Berater
Einreichen

Nullify - KI-Arbeitskraft

KI-Agenten#126KI-Cybersicherheits-Tools#100Für Details kontaktieren · Web

Nullify bietet eine KI-Arbeitskraft für die Automatisierung der Produktsicherheit, die als KI-Sicherheitsingenieure agiert. Sie findet, priorisiert und behebt Schwachstellen rund um die Uhr und ersetzt mehrere Tools und menschlichen Aufwand. Das System löst Probleme autonom, lernt aus Feedback und passt sich kontinuierlich an Ihre Umgebung an, um die AppSec zu verbessern.

URL besuchen
Teilen
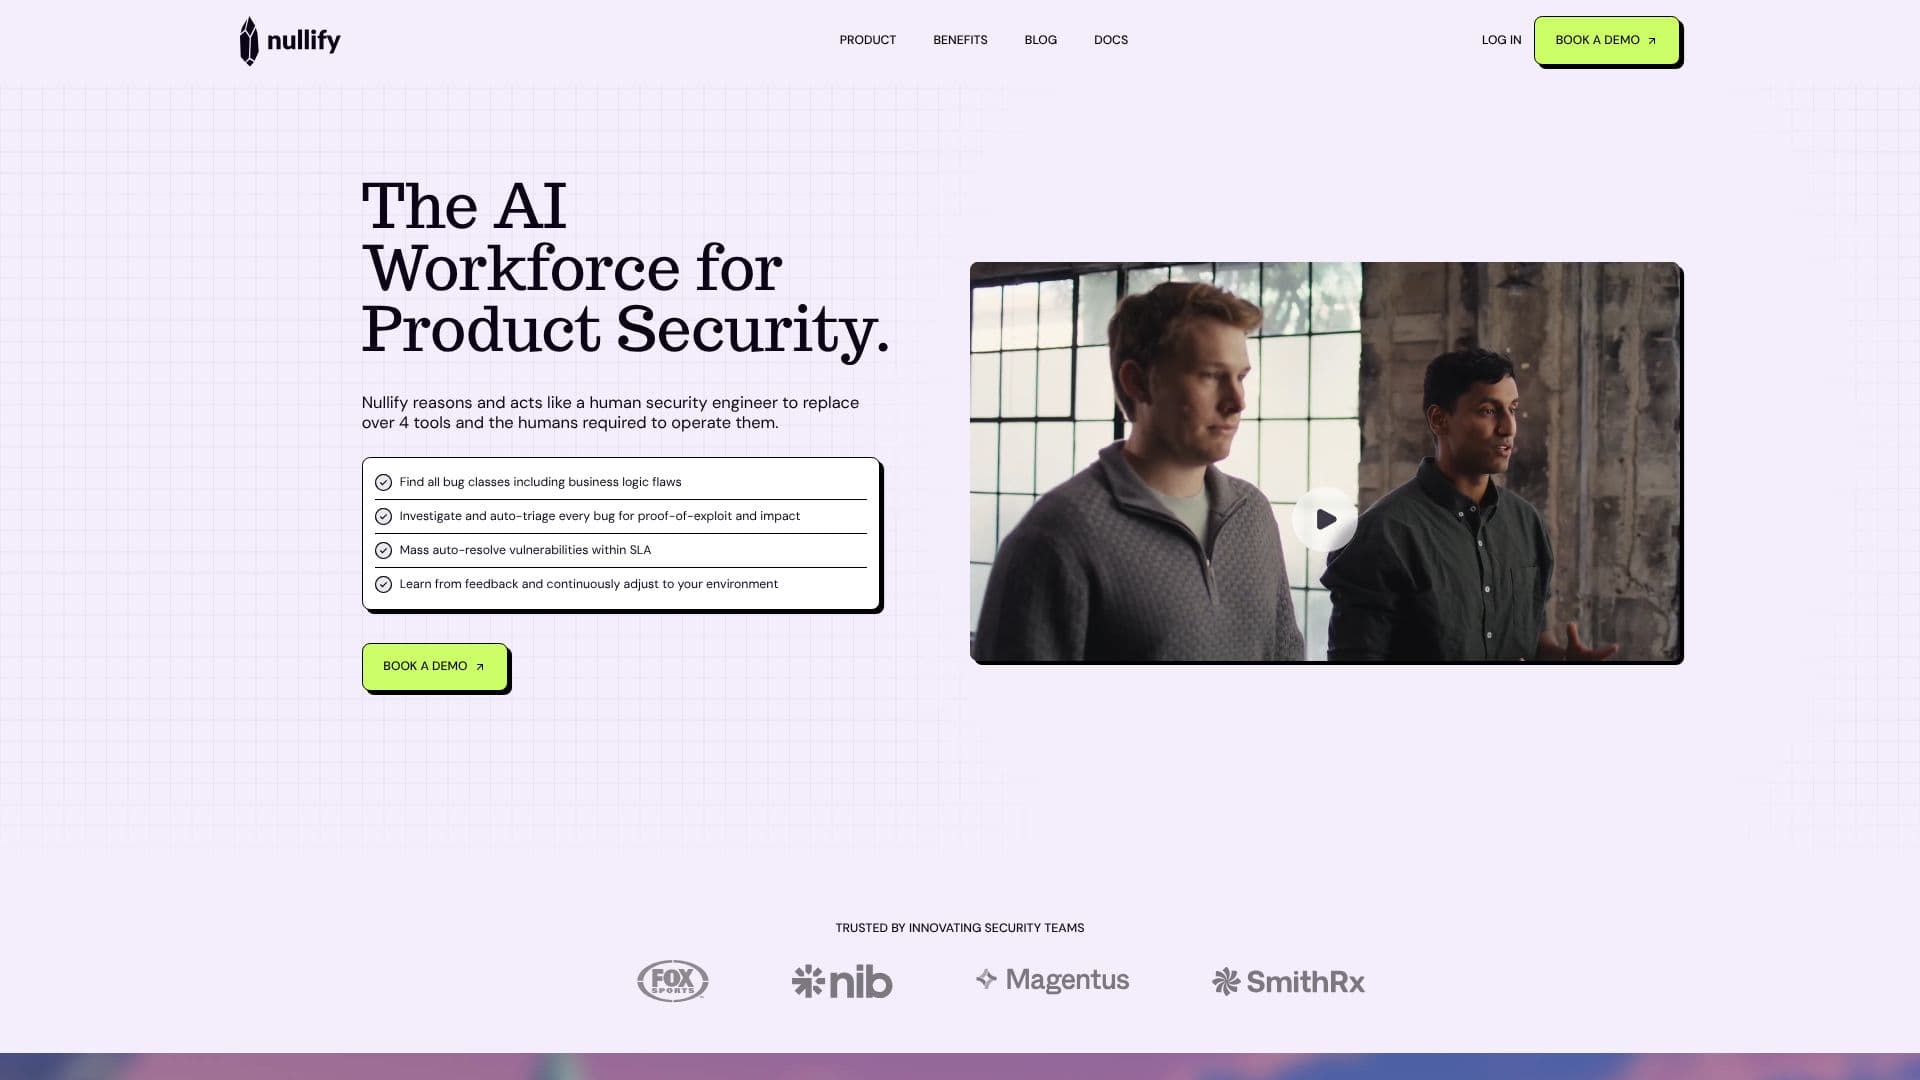
Screenshot von Nullify - KI-Arbeitskraft

Nullify bietet eine KI-Arbeitskraft zur Automatisierung der Produktsicherheit, die als KI-Sicherheitsingenieure fungiert und Schwachstellen rund um die Uhr entdeckt, priorisiert und behebt. Diese Lösung zielt darauf ab, über vier traditionelle Sicherheitstools und die zu deren Betrieb erforderlichen menschlichen Ressourcen zu ersetzen und den Prozess der Anwendungssicherheit (AppSec) zu optimieren.

Weiterlesen

Durch die Nachbildung der Denkfähigkeiten menschlicher Sicherheitsexperten identifiziert Nullify eine breite Palette von Bug-Klassen, einschließlich komplexer Geschäftslogikfehler, die von anderen Tools oft unentdeckt bleiben. Das KI-System untersucht jeden identifizierten Fehler automatisch, filtert Fehlalarme heraus und priorisiert Schwachstellen basierend auf ihrer Ausnutzbarkeit und ihrem potenziellen Einfluss. Dies führt zur autonomen Behebung von Schwachstellen, mit Berichten über 454 automatisch behobene Schwachstellen und 41.757 gesparte Stunden bei der Triage. Das System erreicht eine durchschnittliche Rate von 89 Prozent für bereit zur Zusammenführung stehende Pull-Requests zur Behebung von Schwachstellen, was seine Effektivität bei der Bereitstellung umsetzbarer Lösungen unterstreicht.

Nullifys Ansatz beinhaltet die Generierung von Exploit-Hypothesen durch die Analyse von Zugriffsmustern, Code und Geschäftslogik, um Schwachstellen aufzudecken, die mit herkömmlichen Methoden möglicherweise übersehen werden. Dazu gehören Cross-Tenant-Missbrauch und Autorisierungs-Bypass-Fehler. Die KI führt dann eine kontextreiche Triage durch und validiert die Ausnutzbarkeit anhand von realer Cloud-Erreichbarkeit, Zugriffsberechtigungen und Laufzeitexposition. Der Einfluss wird anhand des organisatorischen Kontexts quantifiziert, was eine schnellere Behebung ohne umfangreiche Kommunikationsschleifen ermöglicht. Die Funktion 'Kampagnen' identifiziert den optimalen Verantwortlichen für jede Korrektur, generiert mit einem Klick bereit zur Zusammenführung stehende Pull-Requests zur Behebung und eskaliert nicht zusammengeführte Korrekturen in Slack, um die Einhaltung von Service Level Agreements (SLAs) sicherzustellen, und das alles ohne ständige menschliche Überwachung.

Die KI-Arbeitskraft ist darauf ausgelegt, durch die Verbindung mit Codebasen, Cloud-Umgebungen, Ticketing-Tools, Dokumentation und Bug-Bounty-Programmen onboard zu gehen. Sie nimmt organisatorischen Kontext über eine Funktion namens 'Vault' auf. Vom ersten Tag an deckt Nullify Exploit-validierte Schwachstellen im gesamten Stack auf, einschließlich Geschäftslogikfehler, nicht authentifizierte Endpunkte, Geheimnisse, Fehlkonfigurationen, Code-Probleme und Abhängigkeitsrisiken. Die Untersuchungsphase umfasst die Validierung der Gültigkeit von Geheimnissen, das Testen der Erreichbarkeit von Abhängigkeiten und die Analyse von Code-Semantiken, um reproduzierbare Beweise für die Ausnutzbarkeit zu erstellen. Mithilfe der organisationsspezifischen Daten von Vault quantifiziert Nullify den Einfluss und priorisiert Risiken gemäß Ihrer einzigartigen Sicherheitslage.

Nullifys 'Responds'-Funktion generiert bereit zur Zusammenführung stehende Korrekturen für validierte Fehler und weist sie über Kampagnen den entsprechenden Entwicklern zu. Sie überwacht die Kapazität der Teams über GitHub- und Jira-Signale, hält Korrektur-Pull-Requests zurück, wenn Teams überlastet sind, und eskaliert in Slack, wenn SLAs gefährdet sind. Das System lernt kontinuierlich aus jeder Triage-Entscheidung, jeder Korrekturprüfung und jeder Eskalation und kodiert Feedback in Erinnerungen innerhalb von Vault, um seine Schlussfolgerungen und Aktionen im Laufe der Zeit zu verfeinern. Dies stellt sicher, dass Nullify immer aktiv und immer anpassungsfähig bleibt, Ihre Umgebung versteht und den gesamten Schwachstellenlebenszyklus autonom verwaltet.

  • KategorieKI-Cybersicherheits-Tools
  • PreismodellFür Details kontaktieren
  • BereitstellungCloud
  • PlattformenWeb

  • Autonome Schwachstellenentdeckung über Code, Cloud und Abhängigkeiten

  • KI-gestützte Untersuchung und Erstellung von Exploit-Nachweisen

  • Kontextbezogene Triage basierend auf organisatorischem Risiko und Laufzeitdaten

  • Automatisierte Generierung von bereit zur Zusammenführung stehenden Pull-Requests zur Behebung von Schwachstellen

  • Intelligente Zuweisung von Korrekturen an Entwicklungsteams

  • SLA-Überwachung und Slack-basierte Eskalation für nicht zusammengeführte Korrekturen

  • Kontinuierliches Lernen und Anpassung durch organisatorischen Kontext (Vault)

  • Identifizierung von Geschäftslogikfehlern und komplexen Sicherheitsproblemen

  • Ersetzung mehrerer Sicherheitstools und manueller Prozesse

  • 24/7-Betrieb mit Maschinengeschwindigkeit und menschenähnlicher Logik

  1. Onboarding: Verbinden Sie Codebasis, Cloud, Ticketing-Tools und Dokumentation

  2. Entdecken: Lassen Sie Nullify vom ersten Tag an Exploit-validierte Schwachstellen finden

  3. Untersuchen: KI validiert Ausnutzbarkeit und quantifiziert den Einfluss

  4. Reagieren: Generieren Sie bereit zur Zusammenführung stehende Korrekturen und weisen Sie sie über Kampagnen zu

  5. Überwachen: Verfolgen Sie den Fortschritt der Korrekturen und erhalten Sie Slack-Eskalationen zur Einhaltung von SLAs

  6. Lernen: Nullify passt seine Logik basierend auf Feedback und organisatorischem Kontext an

  • Automatisierte Schwachstellenverwaltung
  • Erkennung von Geschäftslogikfehlern
  • Kontinuierliche Sicherheitsautomatisierung
  • Entwicklerproduktivität
  • SLA-Konformität
  • Ergänzung von Sicherheitsteams
  • Risikoreduzierung

Nullify Bewertungen

Wird geladen...

Beliebte KI-Tools wie Nullify

Checkmarx One ist eine KI-gestützte Anwendungssicherheitsplattform, die hybrides Scannen, KI-Agenten und einheitliche Risikointelligenz kombiniert, um Code über jede…

KI-Cybersicherheits-Tools

Platz 45 für DevOps-Ingenieure

Tool ansehen

KI-gestützte Anwendungssicherheitsplattform, die hybrides Scannen, KI-Agenten und einheitliche Risikointelligenz kombiniert, um Code über jede…Checkmarx One ist eine KI-gestützte Anwendungssicherheitsplattform, die hybrides Scannen, KI-Agenten und einheitliche Risikointelligenz kombiniert, um Code über jede…

KI-Cybersicherheits-Tools
Platz 45 für DevOps-Ingenieure

Legit Security bietet eine KI-native ASPM-Plattform, die entwickelt wurde, um Sicherheitsrisiken von KI-generiertem Code, Geheimnissen und Schwachstellen zu erkennen, zu beheben…

KI-Cybersicherheits-Tools

Platz 63 für Überwachung von KI-Modellen

Tool ansehen

Bietet eine KI-native ASPM-Plattform, die entwickelt wurde, um Sicherheitsrisiken von KI-generiertem Code, Geheimnissen und Schwachstellen zu erkennen, zu beheben…Legit Security bietet eine KI-native ASPM-Plattform, die entwickelt wurde, um Sicherheitsrisiken von KI-generiertem Code, Geheimnissen und Schwachstellen zu erkennen, zu beheben…

KI-Cybersicherheits-Tools
Platz 63 für Überwachung von KI-Modellen

Escape ist eine KI-gestützte offensive Sicherheitsplattform, die herkömmliche Scanner durch KI-Agenten für kontinuierliche Entdeckung, Pentesting und Behebung ersetzt. Sie wird…

KI-Cybersicherheits-Tools

Platz 76 in KI-Cybersicherheits-Tools

Tool ansehen

KI-gestützte offensive Sicherheitsplattform, die herkömmliche Scanner durch KI-Agenten für kontinuierliche Entdeckung, Pentesting und Behebung ersetzt. Sie wird…Escape ist eine KI-gestützte offensive Sicherheitsplattform, die herkömmliche Scanner durch KI-Agenten für kontinuierliche Entdeckung, Pentesting und Behebung ersetzt. Sie wird…

KI-Cybersicherheits-Tools
Platz 76 in KI-Cybersicherheits-Tools

Superagent

KI-Agenten

Superagent betreibt autonome Sicherheitsarbeiter für Code, Agenten und Infrastruktur. Es scannt Pull-Requests, verwandelt verwundbare Abhängigkeiten in getestete Lösungen, führt…

KI-Cybersicherheits-ToolsFinanzen & Banking

Platz 149 in KI-Agenten

Tool ansehen

KI-Agenten

Superagent betreibt autonome Sicherheitsarbeiter für Code, Agenten und Infrastruktur. Es scannt Pull-Requests, verwandelt verwundbare Abhängigkeiten in getestete Lösungen, führt…

KI-Cybersicherheits-ToolsFinanzen & Banking
Platz 149 in KI-Agenten

Black Duck bietet umfassende Sicherheit für KI-generierten Code, erkennt Schwachstellen und halluzinierte Abhängigkeiten. Es gewährleistet vollständige AppSec-Abdeckung, indem es…

KI-Cybersicherheits-Tools
Tool ansehen

Bietet umfassende Sicherheit für KI-generierten Code, erkennt Schwachstellen und halluzinierte Abhängigkeiten. Es gewährleistet vollständige AppSec-Abdeckung, indem es…Black Duck bietet umfassende Sicherheit für KI-generierten Code, erkennt Schwachstellen und halluzinierte Abhängigkeiten. Es gewährleistet vollständige AppSec-Abdeckung, indem es…

KI-Cybersicherheits-Tools
Top 250 KI-Apps ansehen

Promptfoo

KI-Apps

Promptfoo ist eine KI-Sicherheitsplattform, die entwickelt wurde, um Schwachstellen in KI-Anwendungen während der Entwicklung zu identifizieren. Sie bietet automatisiertes Red…

KI-Cybersicherheits-Tools

Platz 5 in Prompt-Engineering-Tools

Tool ansehen

KI-Apps

KI-Sicherheitsplattform, die entwickelt wurde, um Schwachstellen in KI-Anwendungen während der Entwicklung zu identifizieren. Sie bietet automatisiertes Red…Promptfoo ist eine KI-Sicherheitsplattform, die entwickelt wurde, um Schwachstellen in KI-Anwendungen während der Entwicklung zu identifizieren. Sie bietet automatisiertes Red…

KI-Cybersicherheits-Tools
Platz 5 in Prompt-Engineering-Tools

Aptori ist eine KI-native Plattform für Anwendungssicherheit, die das Laufzeitverhalten kontinuierlich validiert, die Ausnutzbarkeit nachweist und reale Risiken priorisiert. Sie…

KI-Cybersicherheits-Tools

Platz 67 für CTOs

Tool ansehen

KI-native Plattform für Anwendungssicherheit, die das Laufzeitverhalten kontinuierlich validiert, die Ausnutzbarkeit nachweist und reale Risiken priorisiert. Sie…Aptori ist eine KI-native Plattform für Anwendungssicherheit, die das Laufzeitverhalten kontinuierlich validiert, die Ausnutzbarkeit nachweist und reale Risiken priorisiert. Sie…

KI-Cybersicherheits-Tools
Platz 67 für CTOs

Qwiet AI von Harness bietet KI-gestützte Code-Analyse zur Absicherung von Anwendungen. Es liefert Einblicke in natürlicher Sprache und kontextbezogene Ergebnisse, um Entwickler zu…

KI-Cybersicherheits-Tools

Platz 153 in KI-Cybersicherheits-Tools

Tool ansehen

Bietet KI-gestützte Code-Analyse zur Absicherung von Anwendungen. Es liefert Einblicke in natürlicher Sprache und kontextbezogene Ergebnisse, um Entwickler zu…Qwiet AI von Harness bietet KI-gestützte Code-Analyse zur Absicherung von Anwendungen. Es liefert Einblicke in natürlicher Sprache und kontextbezogene Ergebnisse, um Entwickler zu…

KI-Cybersicherheits-Tools
Platz 153 in KI-Cybersicherheits-Tools
1 von 8