تخطَّ إلى المحتوى الرئيسي
ToolPotion

منصة أمان Giskard AI

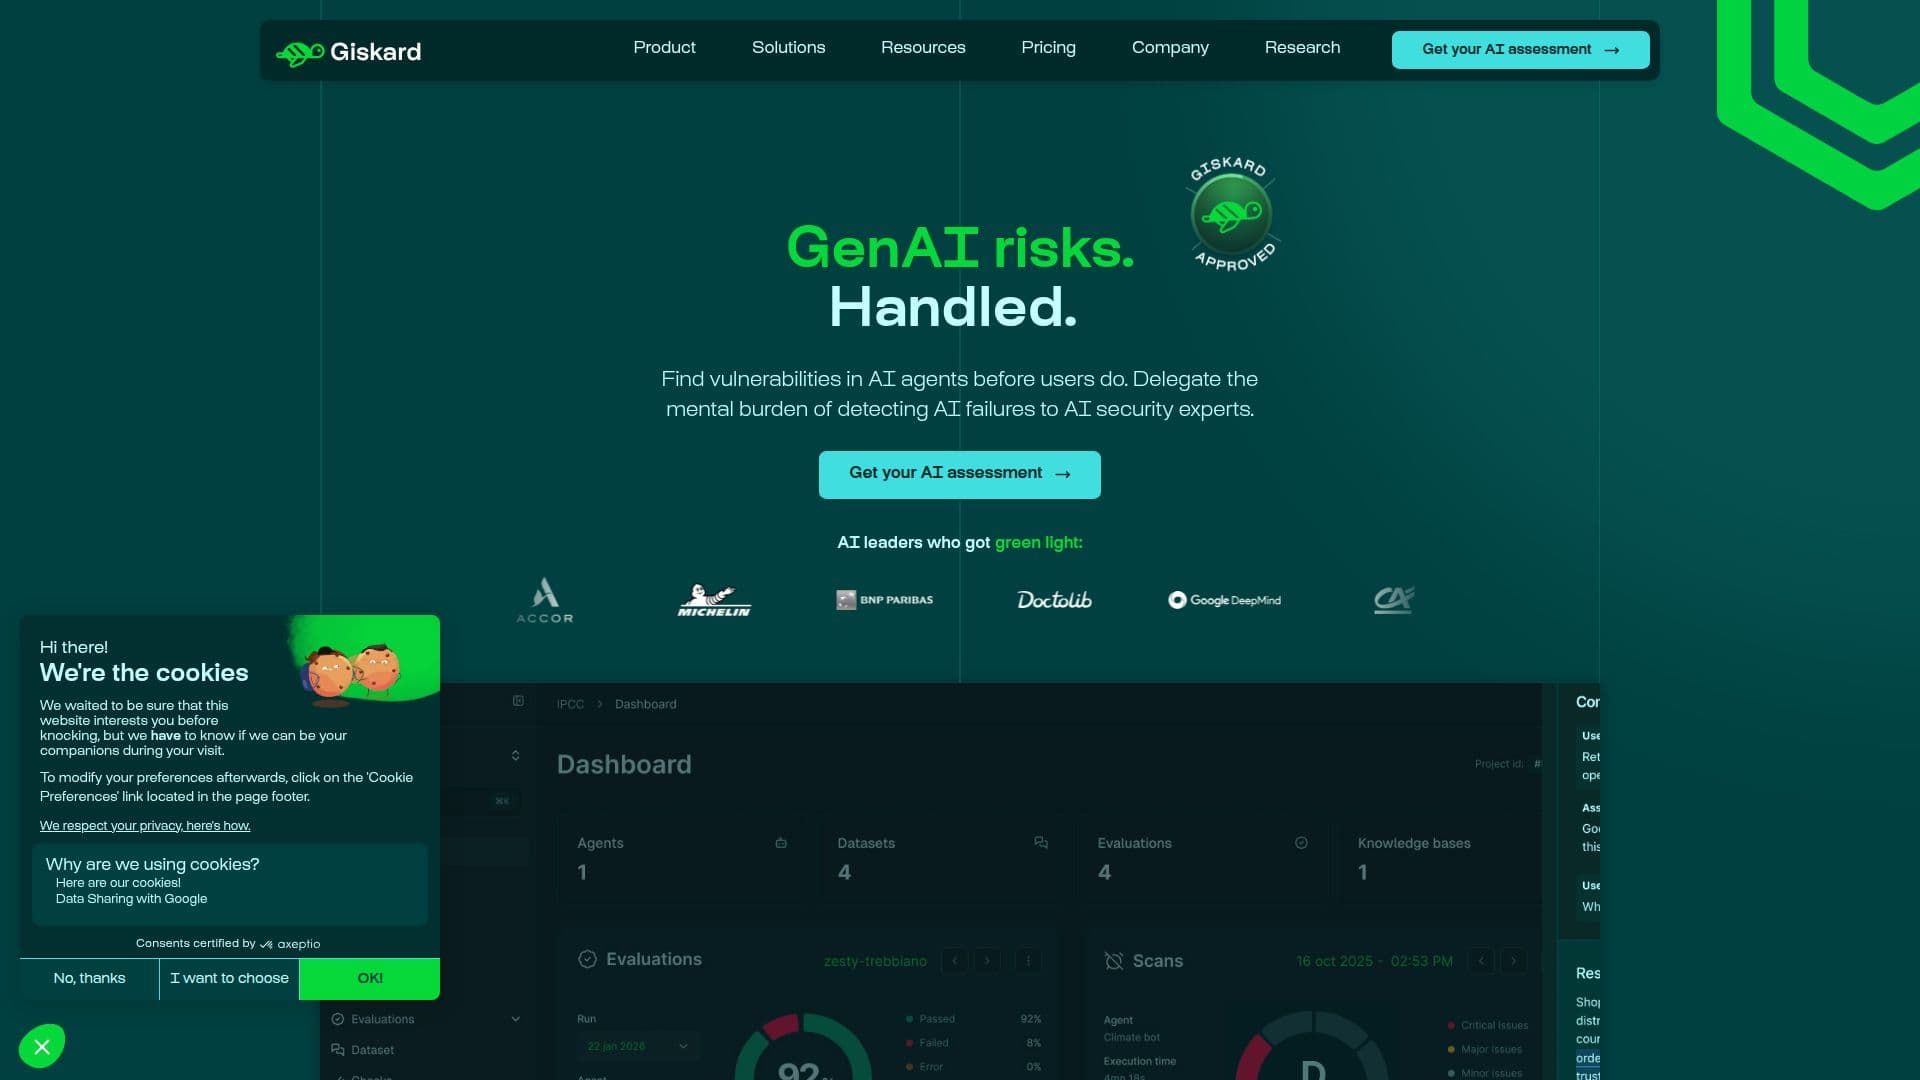
Giskard هي منصة أمان تعتمد على الذكاء الاصطناعي تركز على فرق الاختراق المستمرة وأمان نماذج اللغة الكبيرة. تساعد في اكتشاف الثغرات، ومنع الهلوسة، وحماية أنظمة الذكاء الاصطناعي من خلال الاختبار والتقييم الآلي.

زيارة الرابط
مشاركة
منصة أمان Giskard AI screenshot

الوصف

Giskard هي منصة متقدمة لأمان الذكاء الاصطناعي مصممة لتعزيز سلامة وموثوقية أنظمة الذكاء الاصطناعي. تتخصص في فرق الاختراق المستمرة للذكاء الاصطناعي، والتي تتضمن اختبار وكلاء الذكاء الاصطناعي بشكل منهجي لتحديد وتخفيف الثغرات المحتملة. تركز المنصة بشكل خاص على تأمين نماذج اللغة الكبيرة (LLMs)، مما يضمن عملها دون هلوسة أو مشكلات أمنية.

تتمثل إحدى الميزات الرئيسية لـ Giskard في قدراتها على الاختبار الآلي. وهذا يسمح بالتقييم المستمر لوكلاء LLM، مما يضمن التزامهم ببروتوكولات الأمان وأدائهم كما هو متوقع. تتضمن المنصة أدوات لاكتشاف الثغرات، وهي ضرورية لتحديد نقاط الضعف التي يمكن أن يستغلها الفاعلون الخبيثون.

توفر Giskard أيضًا حواجز أمان للذكاء الاصطناعي، وهي ضرورية للحفاظ على نزاهة عمليات الذكاء الاصطناعي. تساعد هذه الحواجز في منع هجمات حقن الأوامر وكشف البيانات، وهي تهديدات شائعة في بيئات الذكاء الاصطناعي. من خلال تنفيذ هذه التدابير الأمنية، تضمن Giskard بقاء أنظمة الذكاء الاصطناعي قوية وموثوقة.

تم تصميم المنصة للمنظمات التي تعتمد بشكل كبير على تقنيات الذكاء الاصطناعي وتحتاج إلى ضمان أمان أنظمتها من التهديدات المحتملة. إنها مفيدة بشكل خاص للصناعات التي تعتبر أمان البيانات ونزاهتها أمرًا بالغ الأهمية. تجعل المقاربة الشاملة لـ Giskard في أمان الذكاء الاصطناعي أداة قيمة لحماية أنظمة الذكاء الاصطناعي من التهديدات المتطورة.

الميزات الأساسية لـ منصة أمان Giskard AI

  • فرق اختراق الذكاء الاصطناعي المستمرة

  • تقييم LLM

  • اختبار آلي

  • اكتشاف الثغرات

  • اكتشاف الهلوسة

  • حواجز أمان الذكاء الاصطناعي

  • اكتشاف حقن الأوامر

  • منع كشف البيانات

كيفية استخدام منصة أمان Giskard AI؟

  1. تكوين: إعداد معلمات أمان الذكاء الاصطناعي

  2. استخدام: نشر فرق الاختراق المستمرة

  3. تقييم: مراقبة أداء LLM

  4. تحسين: ضبط الإعدادات لتحسين الأمان

حالات استخدام منصة أمان Giskard AI

  • تعزيز أمان الذكاء الاصطناعي
  • اكتشاف الثغرات
  • مراقبة أداء LLM
  • حماية البيانات
  • منع حقن الأوامر

الأسئلة الشائعة من منصة أمان Giskard AI

تقييمات منصة أمان Giskard AI

جاري التحميل...

أدوات ذكاء اصطناعي شائعة مثل منصة أمان Giskard AI

تطبيقات الذكاء الاصطناعي

تقدم Mindgard اختبارات أمان واختبارات فريق أحمر آلية لاكتشاف وتقييم نماذج وعوامل وتطبيقات الذكاء الاصطناعي والدفاع عنها. تعمل كفريق أحمر مستقل، حيث ترسم سطح هجوم الذكاء الاصطناعي…

أدوات الأمن السيبراني بالذكاء الاصطناعيالرعاية الصحية وعلوم الحياة

تطبيقات الذكاء الاصطناعي

تقدم Adversa AI منصة مستقلة لاختبار الاختراق المستمر للذكاء الاصطناعي، مصممة خصيصًا لوكلاء الذكاء الاصطناعي، ونماذج اللغات الكبيرة (LLMs)، وتطبيقات الذكاء الاصطناعي التوليدي…

أدوات الأمن السيبراني بالذكاء الاصطناعيالتمويل والخدمات المصرفية

مستودعات GitHub للذكاء الاصطناعي

ماسح أمان أجنسي هو أداة لفحص الثغرات ومجموعة أدوات فرق الاختراق المدعومة بالذكاء الاصطناعي مصممة لتحديد ومعالجة الثغرات في نماذج اللغة الكبيرة (LLMs). توفر أدوات للمتخصصين في…

أدوات الأمن السيبراني بالذكاء الاصطناعي

تطبيقات الذكاء الاصطناعي

AgentDojo هو بيئة ديناميكية مصممة لتقييم هجمات حقن التعليمات والدفاعات لوكلاء نماذج اللغة الكبيرة (LLM). تم تطويره بواسطة باحثين من ETH Zurich وInvariant Labs، ويوفر أدوات لتقييم…

أدوات الأمن السيبراني بالذكاء الاصطناعي

مستودعات GitHub للذكاء الاصطناعي

DeepTeam هو إطار مصمم لاختبار نماذج اللغة الكبيرة (LLMs) وعوامل الذكاء الاصطناعي، حيث يوفر نهجًا منظمًا لاختبار وتعزيز قوة وأمان أنظمة الذكاء الاصطناعي.

أدوات الأمن السيبراني بالذكاء الاصطناعي

مستودعات GitHub للذكاء الاصطناعي

AI-Infra-Guard هي منصة شاملة لفريق الأحمر للذكاء الاصطناعي مصممة لتأمين نظم الذكاء الاصطناعي. تقدم فحص الوكلاء، فحص المهارات، فحص MCP، فحص البنية التحتية للذكاء الاصطناعي، وتقييم…

أدوات الأمن السيبراني بالذكاء الاصطناعي

تطبيقات الذكاء الاصطناعي

تقدم ActiveFence، المعروفة الآن باسم Alice، منصة شاملة لأمان الذكاء الاصطناعي. توفر معلومات عن التهديدات، فرق الاختراق، وحواجز حماية في الوقت الحقيقي لحماية أنظمة الذكاء الاصطناعي…

أدوات الأمن السيبراني بالذكاء الاصطناعيالإعلام والترفيه

تطبيقات الذكاء الاصطناعي

garak هو ماسح ثغرات LLM مفتوح المصدر مصمم لتقييم أمان نماذج اللغة الكبيرة. يقدم العديد من الإضافات وآلاف من المطالبات لاختبار أمان النموذج، بدعم من NVIDIA والمجتمع.

أدوات الأمن السيبراني بالذكاء الاصطناعيالرعاية الصحية وعلوم الحياة