الوصف
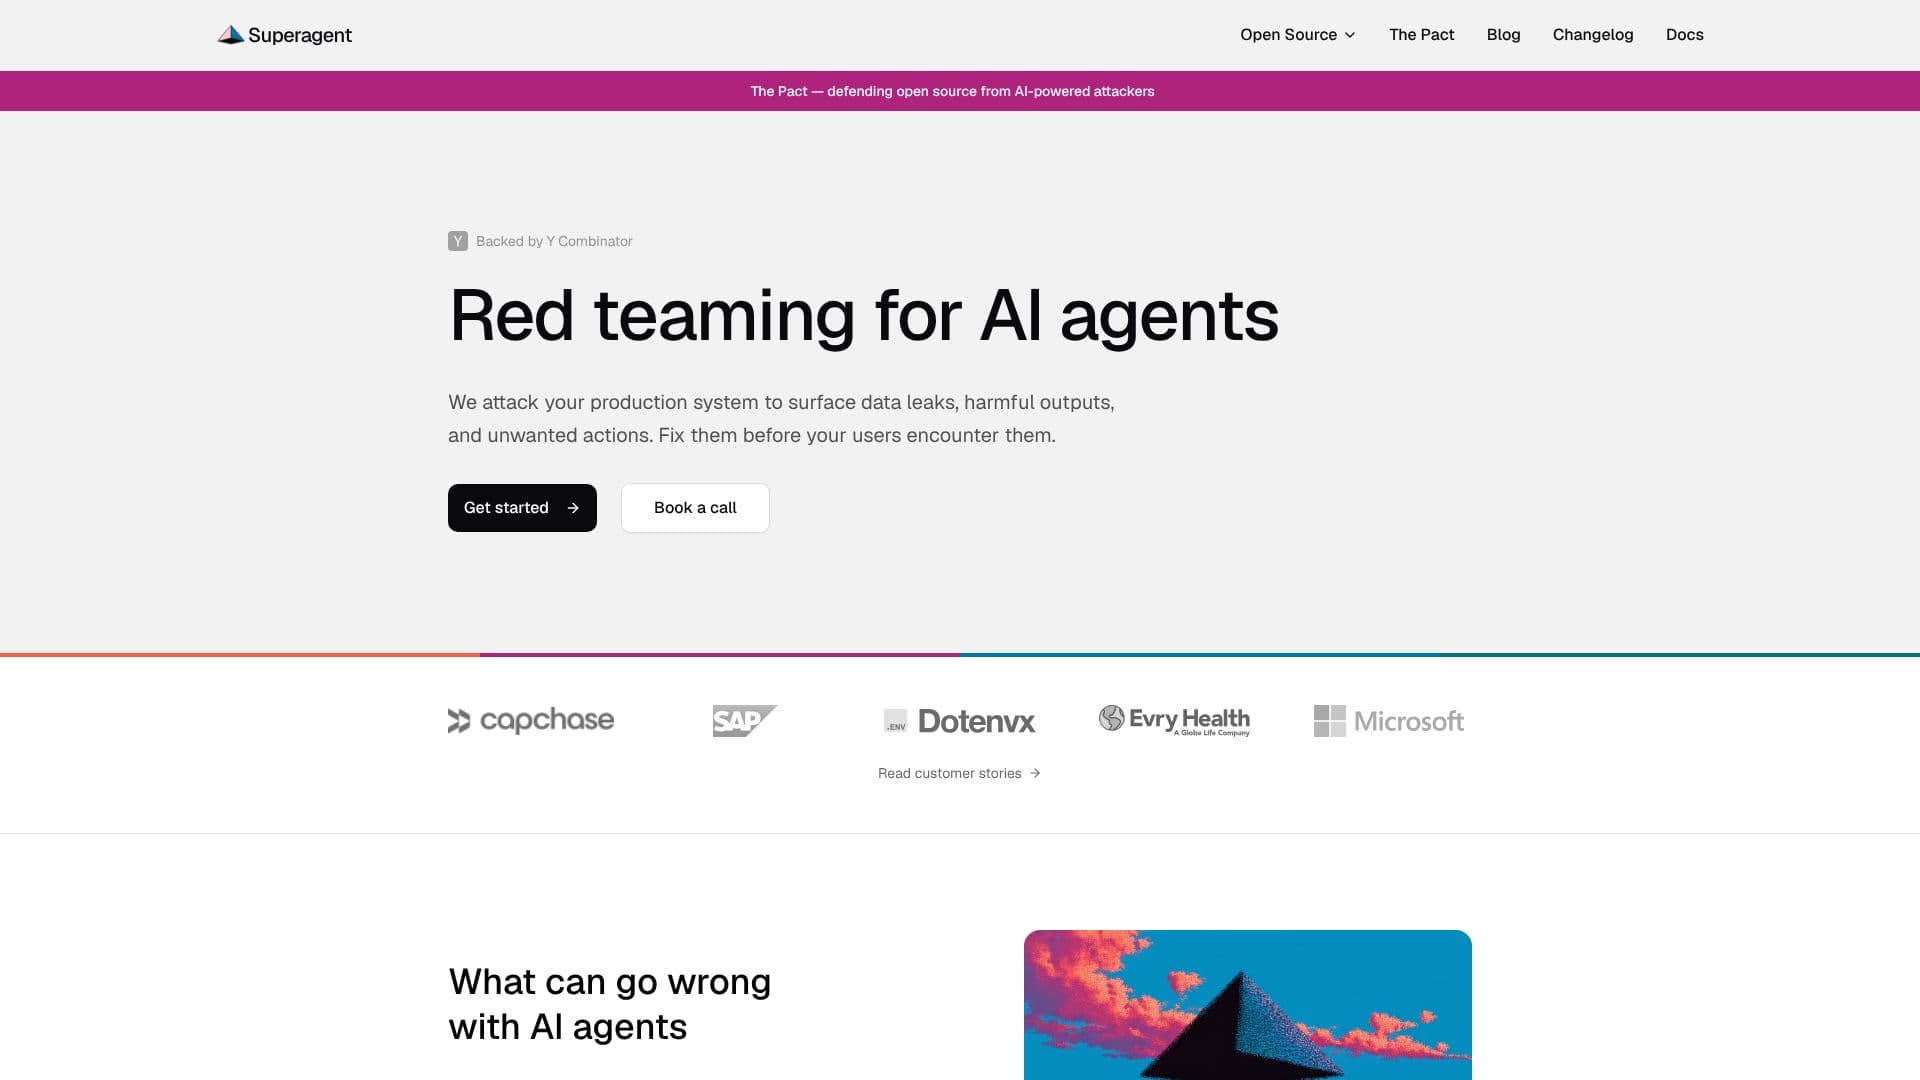
يصف Superagent نفسه بأنه مصنع أمان مستقل: مجموعة من عمال أمان الذكاء الاصطناعي المتخصصين الذين يراقبون التطبيقات، ووكلاء البرمجة، والبنية التحتية والمستودعات بشكل مستمر، بدلاً من إجراء فحص لمرة واحدة.
قراءة المزيد
يمتلك كل عامل وظيفة واحدة من البداية إلى النهاية. يقوم عامل أمان PR بفحص طلبات السحب الواردة والمساهمين، ويوقف الشيفرة الخطرة قبل دمجها. يقوم عامل تحديث الاعتماديات الآمنة بتحويل الحزم الضعيفة إلى طلبات سحب مختبرة وجاهزة للدمج تلقائيًا. يقوم عامل الفريق الأحمر بنشر وكلاء هجوم ضد نظام حي، ويربط الثغرات معًا كما يفعل المهاجم الحقيقي للعثور على مسارات الاستغلال، ثم ينتج تقريرًا بالنتائج والأدلة وإرشادات الإصلاح. تغطي حواجز الأمان للوكيل زاويتين: حواجز السياق تفحص المحتوى الوارد، مثل البريد الإلكتروني، بحثًا عن التصيد، حقن الأوامر والمرفقات الضارة قبل أن يقرأها وكيل الذكاء الاصطناعي، وحواجز وقت التشغيل تمنع الوكلاء من تسريب الأسرار أو خرق السياسات أثناء التشغيل.
يتصل Superagent بسير العمل الذي تستخدمه الفرق بالفعل بدلاً من إضافة لوحة تحكم منفصلة للتحقق. يتكامل مع GitHub للمستودعات، ومع وكلاء البرمجة والمنصات بما في ذلك Cursor وClaude Code وCodex وDevin. تشمل الإعدادات الموثقة جدولة عمليات الفريق الأحمر المتكررة التي ترسل النتائج المصفاة إلى Cursor للمراجعة، وتحفيز Devin من خلال webhook طلب السحب لاختبار تحديث الاعتماديات قبل الدمج.
تدعم الشركة Y Combinator وتقول إن أدواتها تُستخدم في أكثر من 3000 مشروع مفتوح المصدر. تصف حسابات العملاء العامة كيف أنها تربط الثغرات معًا للعثور على إصلاح قبل أن يحدد ماسح التهديدات الخارجي نفس المشكلة، وتستخدم حواجز الأمان الخاصة بها لتشغيل وكلاء الذكاء الاصطناعي مع مخاطر أقل يوميًا.
تحصل المستودعات المفتوحة المصدر على استخدام غير محدود مجانًا. تعمل المستودعات الخاصة على نظام ائتماني: كل خطة تشمل كل منتج، وصول API وMCP، ومقاعد غير محدودة. هناك مستوى خاص مجاني مع 100 ائتمان في الشهر، ثم خطط مدفوعة تبدأ من 499 دولارًا في الشهر مقابل 500 ائتمان، وخطة موصى بها بقيمة 1499 دولارًا في الشهر مع 2000 ائتمان، وخطة بقيمة 3999 دولارًا في الشهر وما فوق للبرامج ذات الحجم الكبير. تختلف تكاليف الائتمان حسب المنتج، من 1 ائتمان لكل فحص PR إلى 500 ائتمان لكل تقرير فريق أحمر، ويشمل الفوترة السنوية 20% المزيد من الائتمانات.
- الفئةأدوات الأمن السيبراني بالذكاء الاصطناعي
- نموذج التسعيرفريميوم
- النشرسحابي
- المنصاتالويب
الميزات الأساسية لـ Superagent
يمنع عامل أمان PR الشيفرة الخطرة والمساهمين غير الموثوق بهم قبل الدمج
تحديثات الاعتماديات الآمنة التي تحول الحزم الضعيفة إلى طلبات سحب مختبرة وجاهزة للدمج
يعمل عامل الفريق الأحمر على ربط مسارات الاستغلال ضد نظام حي كما يفعل المهاجم الحقيقي
تفحص حواجز السياق المحتوى الوارد مثل البريد الإلكتروني بحثًا عن التصيد وحقن الأوامر
تمنع حواجز وقت التشغيل الوكلاء من تسريب الأسرار أو خرق السياسات أثناء التشغيل
تشغيل عمليات الفريق الأحمر المجدولة والدائمة التي ترسل النتائج المصفاة إلى أدوات مثل Cursor
يتكامل مع GitHub وCursor وClaude Code وCodex وDevin
يشمل الوصول إلى API وMCP في كل خطة
استخدام مجاني وغير محدود على المستودعات العامة المفتوحة المصدر
تسعير قائم على الائتمان للمستودعات الخاصة، مقيس حسب المنتج
كيفية استخدام Superagent؟
قم بربط مستودعك: اربط مستودع GitHub، سواء كان عامًا أو خاصًا، بـ Superagent.
قم بتفعيل أمان PR: افحص طلبات السحب والمساهمين الواردة قبل الدمج.
جدولة عملية الفريق الأحمر: وجه وكلاء هجوم Superagent نحو نظامك الحي للعثور على مسارات الاستغلال.
قم بإعداد الحواجز: أضف حواجز سياق على القنوات الواردة وحواجز وقت التشغيل حول وكلائك.
راجع النتائج: اقرأ التقارير المصفاة مع الأدلة وإرشادات الإصلاح، أو وجهها إلى Cursor أو Devin.
تتبع الاستخدام: راقب استخدام الائتمان حسب المنتج عبر فحوصات PR، وتقارير الفريق الأحمر وفحوصات الحواجز.
حالات استخدام Superagent
- أمان PR الآلي
- جدولة الفريق الأحمر
- حواجز البريد الإلكتروني للوكيل
- أتمتة تصحيح الاعتماديات