Описание
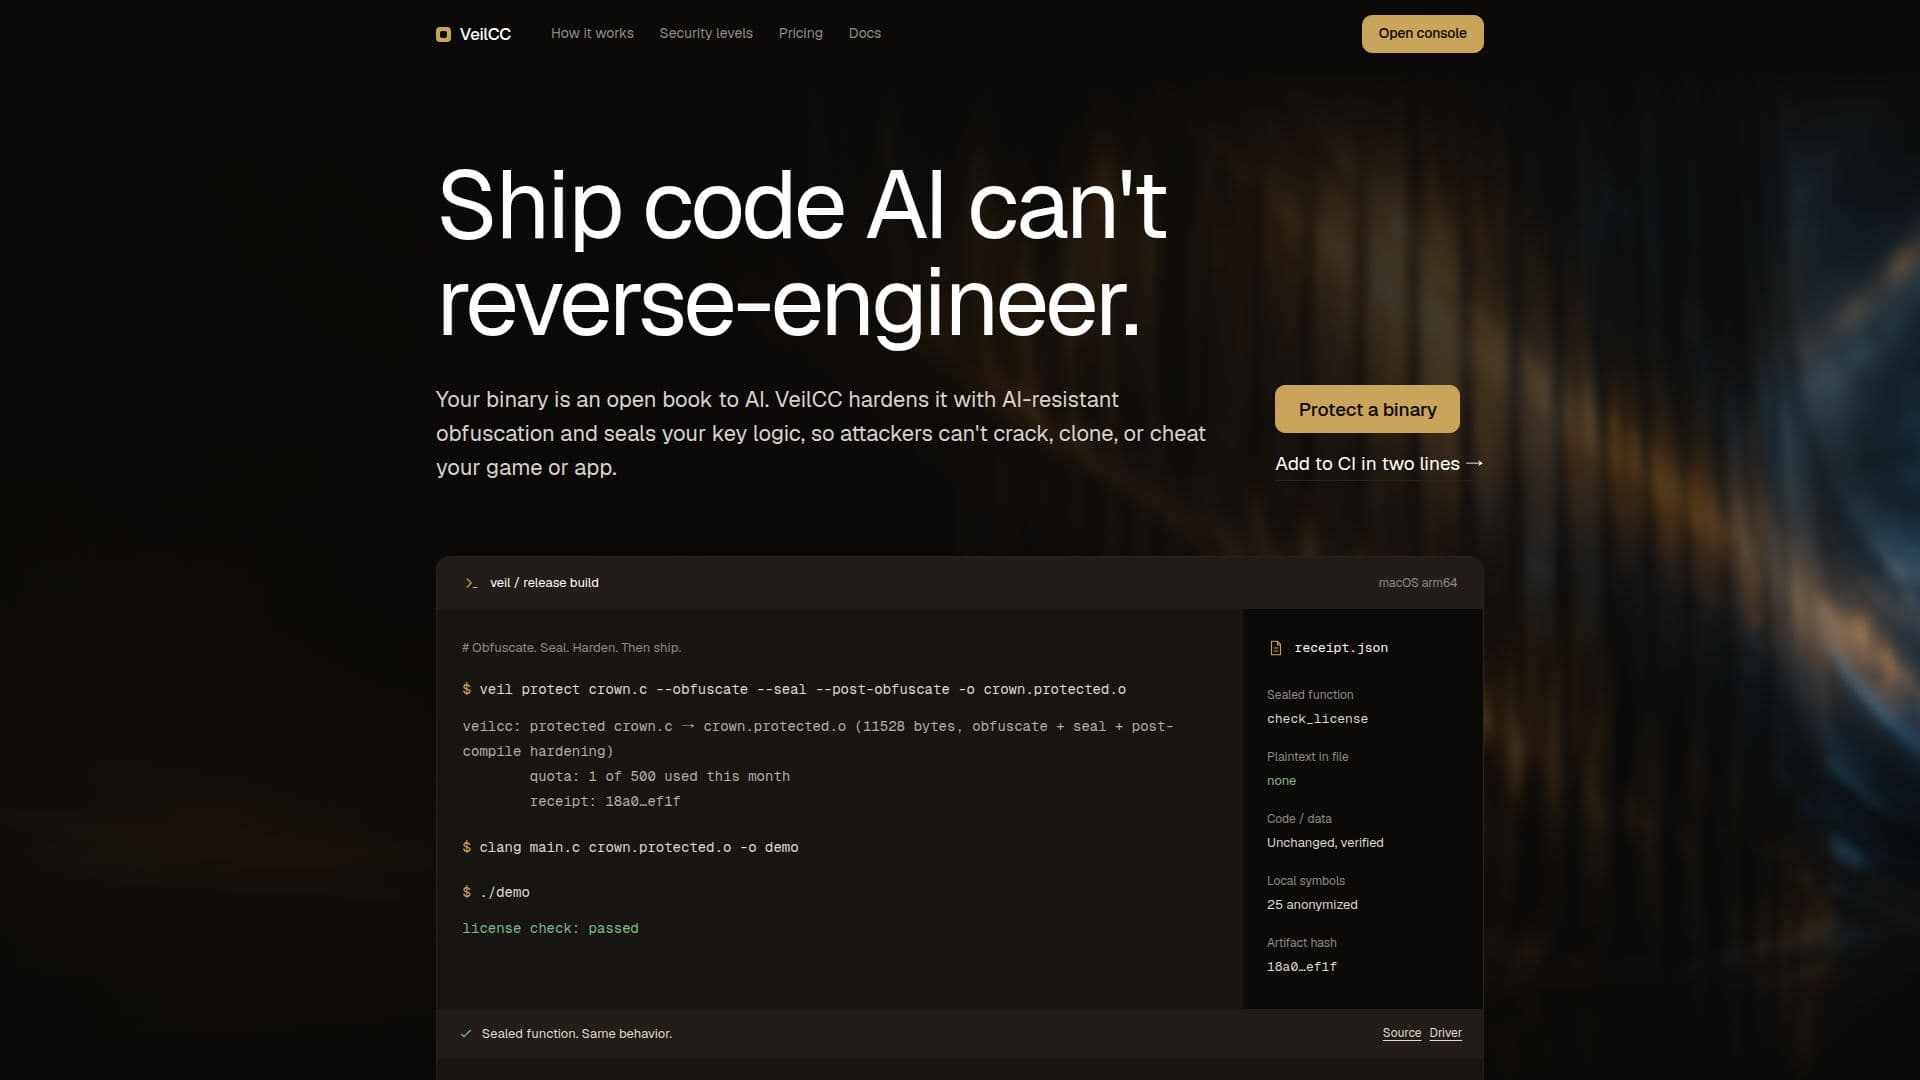
VeilCC предоставляет передовую защиту программного обеспечения, разработанную для противодействия реверс-инжинирингу, управляемому ИИ, и традиционным методам атак. Платформа решает уязвимость бинарников, которые могут быть легко проанализированы ИИ-агентами для выявления критической логики, такой как проверки лицензий, процедуры обнаружения мошенничества или модели ценообразования. VeilCC использует многоуровневый подход, сочетая обфускацию и запечатывание логики для укрепления приложений и игр.
Читать далее
Суть защиты VeilCC заключается в его механизме запечатывания. Вместо простого перестановки кода, запечатывание удаляет назначенные функции «коронные драгоценности» из отправляемого бинарника, храня их в виде шифротекста. Эти функции расшифровываются и выполняются в открытом виде только на мгновение в момент их вызова, а затем немедленно очищаются из памяти. Это делает статический анализ, песочницу и дампы с устройства неэффективными, так как критическая логика просто отсутствует в файле в состоянии покоя.
Пользователи могут интегрировать VeilCC в свои конвейеры сборки или использовать консоль с функцией перетаскивания. Процесс включает в себя маркировку конкретных функций для защиты, что можно сделать в исходном коде или путем указания символов во время сборки. VeilCC поддерживает различные уровни защиты, включая обфускацию на уровне модуля и запечатывание конкретных функций. Для повышения безопасности можно использовать ключи, привязанные к устройству, что гарантирует, что скопированный бинарник не сможет расшифровать свои запечатанные функции на другом компьютере, эффективно предотвращая перераспределение и эмуляцию серверов.
VeilCC разработан как независимый от языка, работая с любым языком, который компилируется через LLVM, включая C, C++, Rust и Swift на macOS, Linux и Windows. Он предлагает бесплатный уровень для тестирования обфускации и запечатывания на личных бинарниках, а платные планы предоставляют более защищенные сборки, движущиеся семена и расширенные функции, такие как размещенный API защиты и GitHub Actions. Корпоративные решения включают ключи запечатывания, привязанные к устройству, локальный API защиты и API лицензирования/активации, обслуживая такие отрасли, как финтех, прошивка и игры. VeilCC подчеркивает измеримую безопасность, предоставляя квитанцию о сборке, в которой подробно описаны примененные уровни защиты и хэш артефакта.
- КатегорияИИ-инструменты для кибербезопасности
- Модель ценообразованияFreemium
- РазвёртываниеОблако, Локально
- ПлатформыmacOS, Linux, Windows
Основные функции VeilCC
Обфускация, устойчивая к ИИ: вводит в заблуждение ИИ-декомпиляторы с помощью смешанной булевой арифметики и непрозрачных предикатов/приманок.
Запечатывание логики: удаляет критические функции из бинарника, отправляя их в виде шифротекста.
Расшифровка и очистка во время выполнения: функции расшифровываются только в момент вызова на страницах W^X, затем немедленно очищаются.
Ключи, привязанные к устройству: связывают ключи расшифровки с защищенной областью/TPM устройства, предотвращая запуск скопированных бинарников.
Движущееся семя: генерирует новое защитное семя для каждой сборки, увеличивая сложность атак.
Квитанция о сборке: предоставляет проверяемую запись запечатанных функций, уровней защиты и хэша артефакта.
Интеграция CLI: защищает любой объект одной командой, интегрируясь в существующие шаги связывания.
Интеграция в конвейер: добавляет две строки в конвейеры сборки для серверной защиты с новыми семенами.
Консоль с функцией перетаскивания: позволяет пользователям сканировать и защищать бинарники без установки.
Независимость от языка: работает с любым языком, компилирующим через LLVM (C, C++, Rust, Swift проверены).
Укрепление после компиляции: удаляет отладочные метаданные и рандомизирует приватные имена, чтобы убрать подсказки для анализа.
Проверки против отладки: включает проверки наличия отладчика в ключ, вызывая расшифровку в мусор, если трассируется.
Настраиваемые уровни защиты: комбинирует обфускацию и запечатывание с встроенными или привязанными к устройству ключами.
Отказ от горячих путей: автоматически предотвращает запечатывание функций, критичных к производительности, чтобы сохранить бюджет кадров.
Локальное развертывание: корпоративный вариант для запуска API защиты в частной сети.
Как использовать VeilCC?
Сборка как обычно: компилируйте ваше приложение или игру так, как вы обычно это делаете.
Маркировка функций коронных драгоценностей: определите критические функции (например, проверки лицензий, анти-мошенничество) и отметьте их для защиты в исходном коде или по списку символов.
Установите уровень защиты: выберите между обфускацией на уровне модуля, запечатыванием функций или тем и другим, и выберите встраивание ключа или ключи, привязанные к устройству.
Интегрируйте VeilCC: используйте консоль с функцией перетаскивания, CLI или добавьте две строки в ваш CI/CD конвейер.
Сгенерируйте защищенную сборку: VeilCC обрабатывает ваши скомпилированные объекты на стороне сервера, возвращая укрепленный бинарник.
Отправьте защищенный код: разверните ваше приложение с обфускацией, устойчивой к ИИ, и запечатанной логикой.
Варианты использования VeilCC
- Защита проверок лицензий
- Укрепление анти-мошеннических систем
- Защита проприетарных ядер
- Управление цифровыми правами (DRM)
- Предотвращение клонирования программного обеспечения
- Защита моделей ценообразования
- Безопасность прошивки
- Безопасность приложений финтеха
- Рутины аттестации