Описание
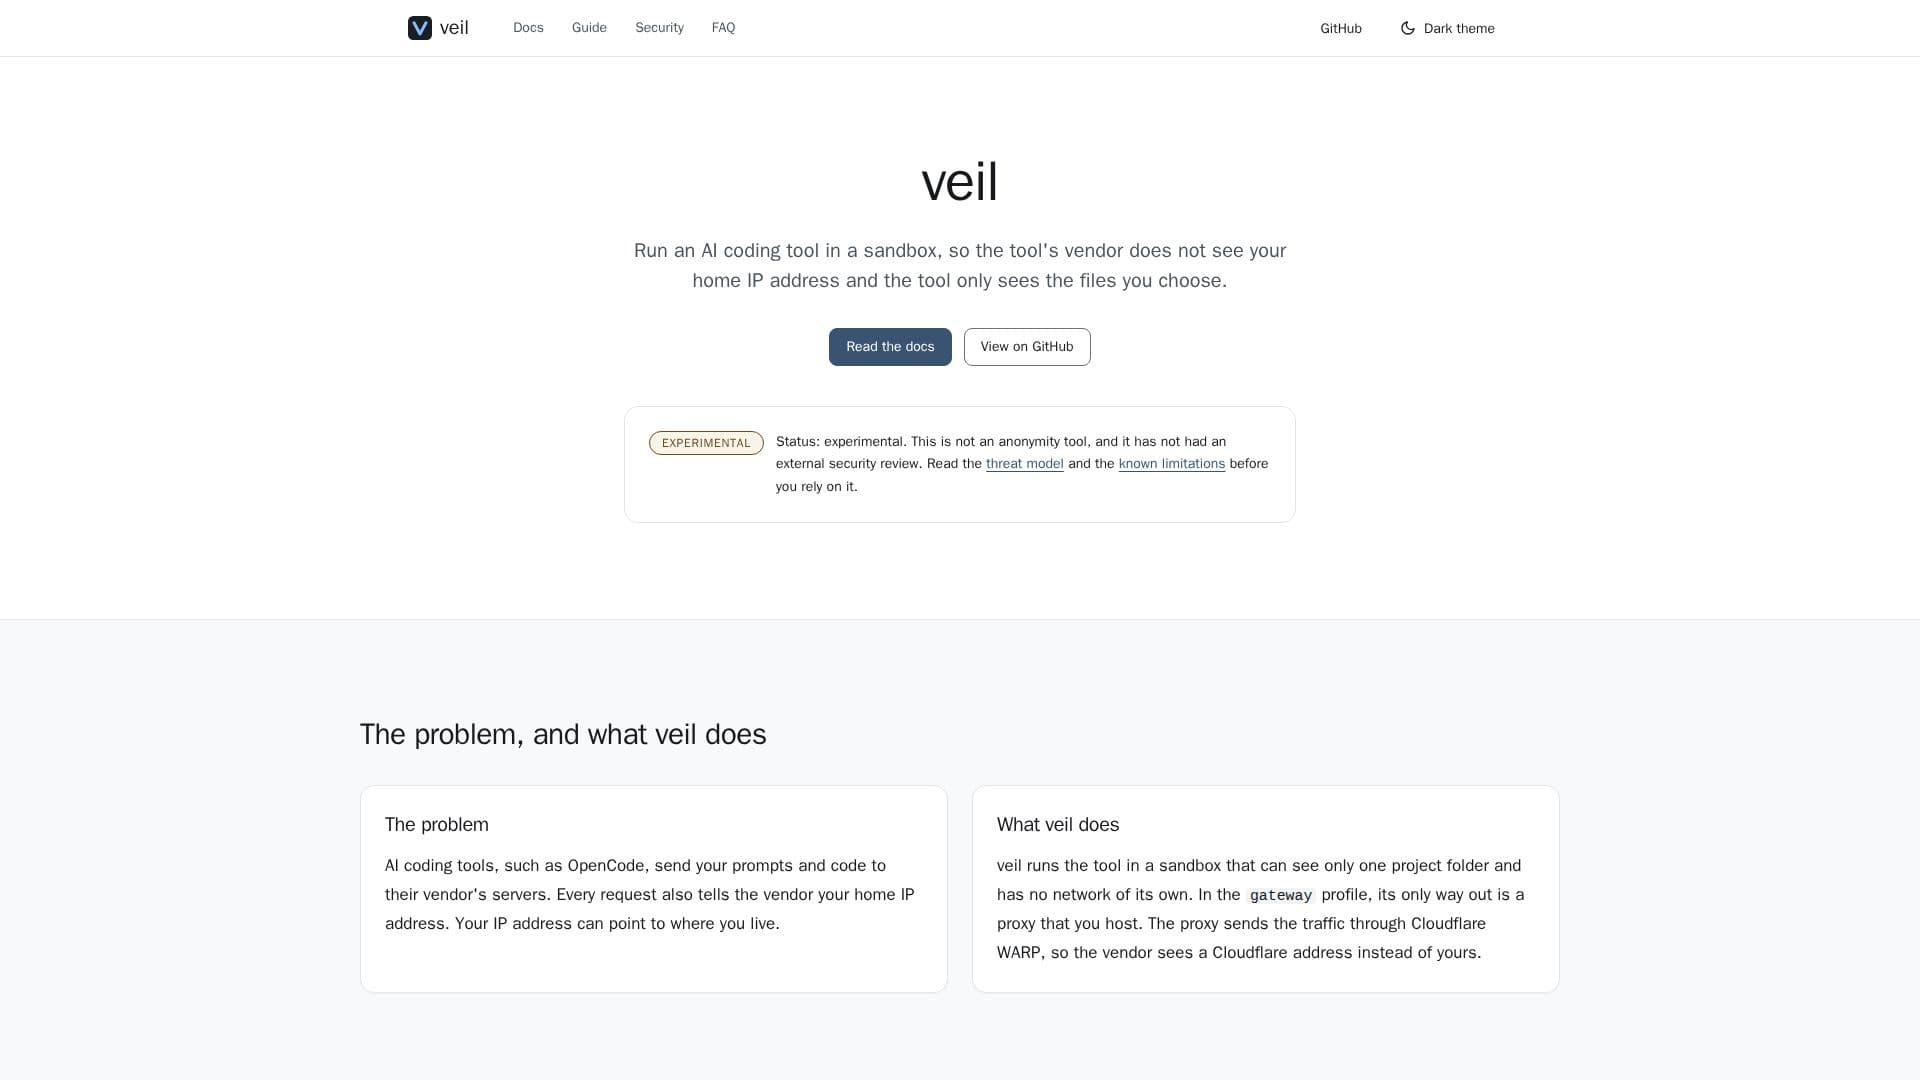
veil — это экспериментальный инструмент для обеспечения конфиденциальности, который решает проблему раскрытия домашнего IP-адреса пользователей инструментами AI для кодирования. Когда вы используете инструменты AI для кодирования, такие как OpenCode, ваши запросы и код отправляются на серверы поставщика, и каждый запрос обычно включает ваш домашний IP-адрес, что может раскрыть ваше местоположение. veil смягчает эту проблему, запуская CLI для кодирования AI в безопасном песочнице.
Читать далее
Среда песочницы настроена так, чтобы видеть только одну назначенную папку проекта и работает без собственной сети. Для исходящего трафика veil использует профиль шлюза, где единственным выходным маршрутом является прокси-сервер, размещенный пользователем. Этот прокси затем направляет трафик через Cloudflare WARP, гарантируя, что поставщик инструмента AI видит IP-адрес Cloudflare, а не ваш личный. Этот механизм предназначен для предотвращения раскрытия вашего домашнего IP во время взаимодействий с AI для кодирования.
Ключевые компоненты работы veil включают песочницу для инструмента AI, которая на Linux использует bubblewrap для разделения пространств имен и очистки среды. Она монтирует указанное рабочее пространство в режиме чтения и записи по адресу `/workspace` и предоставляет пустой или выделенный каталог `HOME`. Кроме того, veil имеет шлюз с разрешением через WARP, реализованный как стек Docker Compose в вашей локальной сети. Этот шлюз строго разрешает только те домены, которые вы перечисляете, и направляет их трафик через туннель Cloudflare WARP, при этом разрешение DNS происходит внутри туннеля.
Критической функцией безопасности veil является его дизайн «отказа в закрытом состоянии»: если шлюз недоступен, veil откажется запускать инструмент AI для кодирования, предотвращая любое возврат к прямому, непроксированному соединению. Это гарантирует, что ваш IP-адрес никогда не будет случайно раскрыт. veil предназначен для обертывания любого CLI, который поддерживает `HTTPS_PROXY`, при этом OpenCode является первым инструментом, протестированным от начала до конца. В настоящее время veil поддерживается на Linux, с планами по реализации на macOS с использованием бэкенда Seatbelt, в то время как Windows пока не поддерживается.
- КатегорияИИ-инструменты для конфиденциальности
- Модель ценообразованияОткрытый исходный код
- РазвёртываниеСамостоятельный хостинг
- ПлатформыLinux
Основные функции veil
Скрытие IP-адреса: Скрывает ваш домашний IP от поставщиков инструментов AI для кодирования.
Изолированная среда: Запускает CLI для кодирования AI в изолированной песочнице.
Ограниченный доступ к файлам: Инструменты AI имеют доступ только к явно выбранным папкам проекта.
Интеграция с Cloudflare WARP: Направляет трафик через Cloudflare для анонимизации IP.
Шлюз с разрешением: Контролирует разрешенные домены для исходящего трафика.
Механизм отказа в закрытом состоянии: Предотвращает запуск инструмента, если шлюз отсутствует.
Обертка CLI: Совместим с любым CLI, поддерживающим HTTPS_PROXY.
Поддержка Linux: Использует bubblewrap и пространства имен непривилегированных пользователей.
Выделенное рабочее пространство: Монтирует рабочее пространство с правами на чтение и запись по адресу /workspace.
Чистая среда: Предоставляет пустой или выделенный каталог HOME для песочницы.
Разрешение DNS в туннеле: Обеспечивает анонимизацию DNS-запросов.
Экспериментальный статус: Явно помечен как экспериментальный с известными ограничениями.
Как использовать veil?
Установите veil: Соберите veil из исходного кода с помощью Go и проверьте вашу систему с помощью `veil doctor`.
Настройте шлюз: Запустите стек Docker в вашей локальной сети и протестируйте разрешение доменов.
Запустите инструмент AI: Оберните OpenCode или другой CLI, совместимый с HTTPS_PROXY, используя `veil run ... -- <tool>`.
Варианты использования veil
- Защита конфиденциальности разработчиков
- Безопасное AI кодирование
- Контролируемый сетевой доступ
- Анонимное использование инструментов AI
- Экспериментальные настройки конфиденциальности