Описание
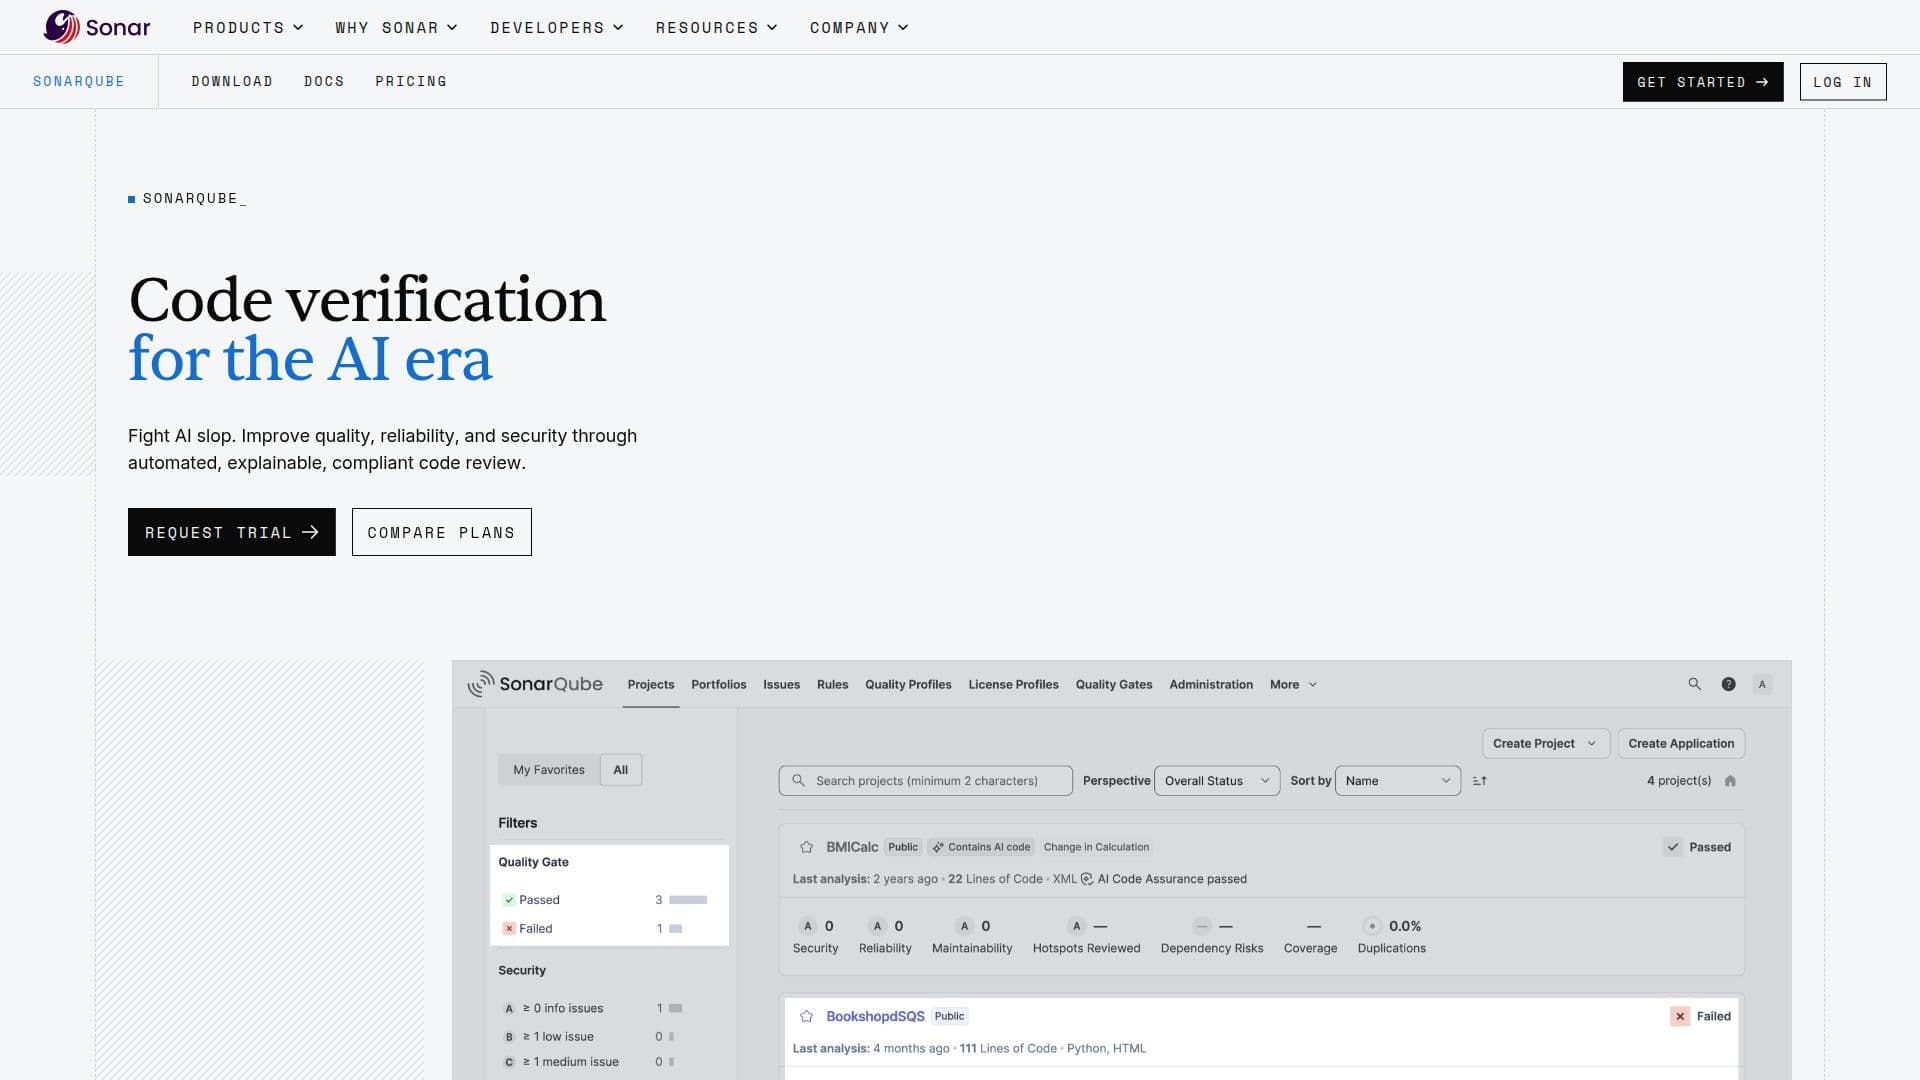
SonarQube — это ведущая в отрасли платформа, предназначенная для автоматизированного анализа качества и безопасности кода. Она предоставляет организациям и отдельным разработчикам возможность постоянно проверять, контролировать и улучшать свои кодовые базы, выявляя такие проблемы, как ошибки, уязвимости и проблемы с кодом на ранних этапах жизненного цикла разработки. С поддержкой более 40 языков программирования и фреймворков SonarQube бесшовно интегрируется в различные среды разработки, включая IDE и CI/CD конвейеры, обеспечивая высокие стандарты здоровья и безопасности кода на протяжении всего процесса разработки программного обеспечения.
Читать далее
Платформа работает в двух основных режимах: SonarQube Cloud, полностью управляемое SaaS-решение, и SonarQube Server, который позволяет самостоятельно управлять и контролировать размещение данных и безопасность. Эта гибкость позволяет организациям развертывать SonarQube в своей инфраструктуре или использовать облачные решения, учитывая разнообразные операционные потребности. Автоматизированные возможности проверки кода SonarQube в сочетании со статическим анализом кода предоставляют разработчикам мгновенную обратную связь, позволяя им устранять проблемы до того, как код будет зафиксирован.
SonarQube особенно полезен как для отдельных разработчиков, так и для предприятий. Для индивидуальных разработчиков и небольших команд сообщество предлагает бесплатную версию с основными функциями для анализа качества кода и статического анализа. Для крупных организаций коммерческие версии предоставляют расширенные возможности, включая интеграции для предприятий, поддержку соблюдения норм и масштабируемый мониторинг обширных кодовых баз. Упрощенный подход платформы согласует рабочие процессы разработчиков с командными стандартами и корпоративной безопасностью, что делает ее основным инструментом как для небольших проектов, так и для крупных распределенных команд разработки, стремящихся к получению действенной информации о коде.
В дополнение к своим основным функциям SonarQube поддерживает расширенное тестирование безопасности, включая статическое тестирование безопасности приложений (SAST), обнаружение секретов и сканирование инфраструктуры как кода (IaC). Этот комплексный набор функций обеспечивает возможность организациям поддерживать строгие стандарты безопасности, одновременно способствуя культуре непрерывного улучшения и инноваций в разработке программного обеспечения.
- КатегорияAI-ревью кода и тестирование
- Модель ценообразованияFreemium
- РазвёртываниеОблако, Локально
- ПлатформыВеб
Основные функции SonarQube
Автоматизированная проверка кода
Статический анализ кода
Анализ безопасности
Интеграция CI/CD
Пользовательские настройки
Улучшения для разработчиков
Мгновенные исправления кода
Статическое тестирование безопасности приложений (SAST)
Обнаружение секретов
Сканирование инфраструктуры как кода (IaC)
Настраиваемые правила для обнаружения секретов
Как использовать SonarQube?
Интегрируйте SonarQube в свою среду разработки
Настройте CI/CD конвейеры для включения анализа SonarQube
Используйте SonarQube для IDE, чтобы получать обратную связь в реальном времени во время кодирования
Просматривайте и устраняйте отмеченные проблемы перед фиксацией кода
Мониторьте метрики качества и безопасности кода через панель управления SonarQube
Настраивайте правила кодирования и параметры в соответствии со стандартами команды
Используйте расширенные функции для управления и соблюдения норм на уровне предприятия
Варианты использования SonarQube
- Автоматизированная проверка кода
- Соответствие безопасности
- Непрерывная интеграция
- Обучение разработчиков
- Рефакторинг устаревшего кода