Описание
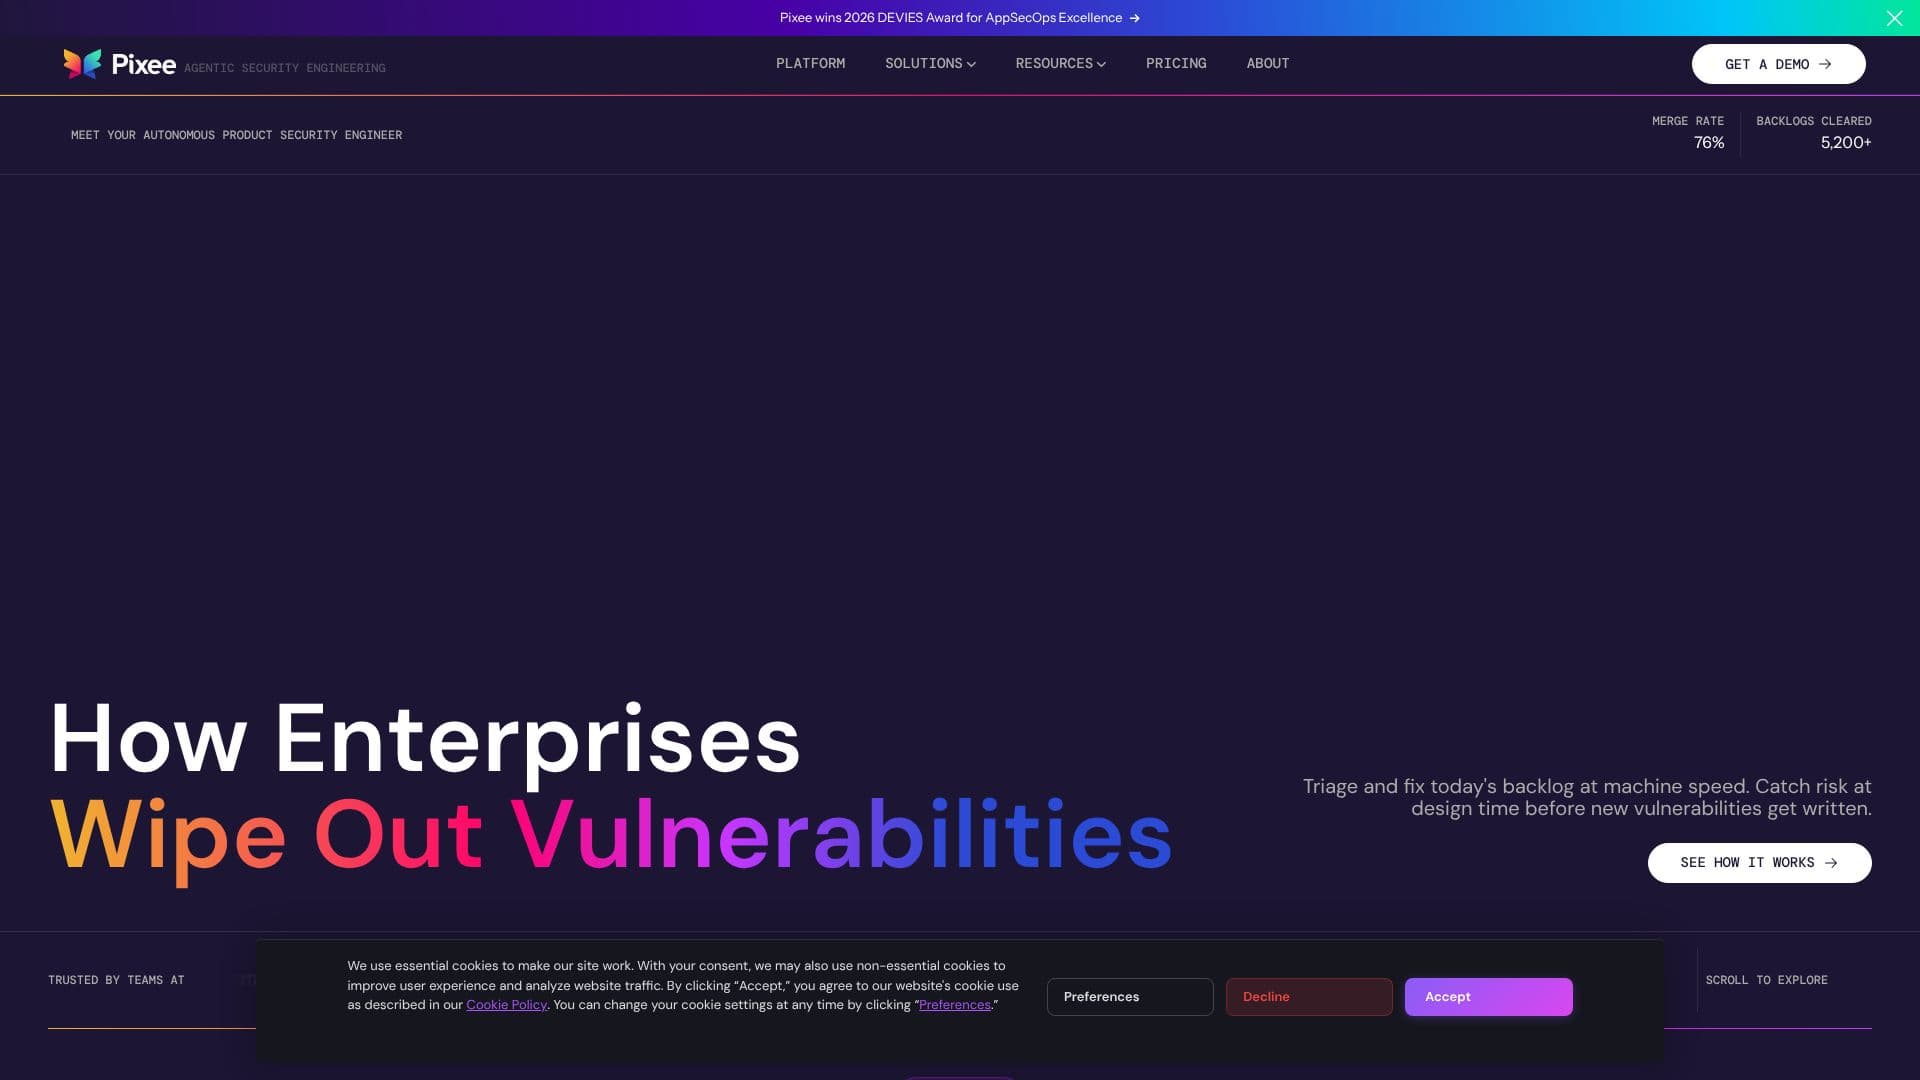
Pixee предлагает агентный подход к безопасности приложений, разработанный для устранения растущего разрыва между быстрой разработкой, ускоренной ИИ, и ручными процессами безопасности. Платформа решает проблему перегрузки бэклога уязвимостей и сокращения времени между обнаружением уязвимости и ее эксплуатацией.
Читать далее
Решение Pixee фокусируется как на реактивном устранении, так и на проактивном обзоре дизайна. Оно нацелено на устранение существующих уязвимостей со скоростью машины, одновременно предотвращая появление новых. Действуя как автономный инженер по безопасности продуктов, Pixee анализирует кодовые базы, политики безопасности и архитектуру для понимания реальной поверхности атаки. Затем он выявляет подлинно эксплуатируемые уязвимости, отслеживая пути выполнения, устраняя до 98% ложных срабатываний и предоставляя основанный на доказательствах триаж с персонализированными оценками риска.
После выявления реальных рисков Pixee генерирует исправления, соответствующие конвенциям и организационным стандартам кодирования и правилам безопасности. Эти исправления доставляются в виде готовых к слиянию pull-запросов, обеспечивая высокие показатели принятия разработчиками, с заявленным уровнем слияния в 76%. Уникальный граф контекста платформы создает «память безопасности» для организации, где каждое решение, триаж и исправление возвращаются в систему, повышая точность будущих обзоров и устранений. Этот составной граф контекста включает контекст процесса (политики, архитектура), необработанный контекст (код, находки), кинетический контекст (эксплуатируемость) и обратную связь от человека.
Pixee создан для современных команд безопасности, стремящихся идти в ногу с разработкой на базе ИИ, масштабировать усилия по обеспечению безопасности без пропорционального найма, выпускать продукты вовремя, устраняя блокирующие факторы для релизов, и избавляться от многолетней задолженности по уязвимостям. Ценностное предложение платформы сосредоточено на прекращении управления уязвимостями и начале их устранения посредством автоматизированного, контекстно-зависимого устранения и обнаружения рисков на этапе проектирования.
Ключевые возможности включают понимание поверхности атаки, выявление эксплуатируемых рисков, генерацию принимаемых разработчиками исправлений и построение составного графа контекста безопасности организации. Pixee стремится трансформировать безопасность из ручного узкого места в интегрированную, эффективную часть жизненного цикла разработки программного обеспечения, позволяя командам достигать более высокого уровня безопасности с большей скоростью и эффективностью.
- КатегорияAI-ревью кода и тестирование
- Модель ценообразованияЧерез отдел продаж
- РазвёртываниеОблако
- ПлатформыВеб
Основные функции Pixee
Автоматизированный триаж уязвимостей и их устранение
Устраняет до 98% ложных срабатываний
Генерирует исправления, соответствующие конвенциям и готовые к слиянию
76% уровень слияния исправлений разработчиками
Проактивное обнаружение рисков на этапе проектирования
Создает составной граф контекста безопасности организации
Анализирует кодовую базу, политики безопасности и архитектуру
Отслеживает реальные пути выполнения для анализа эксплуатируемости
Персонализированное ранжирование рисков для уязвимостей
Интегрирует безопасность в жизненный цикл разработки
Сокращает бэклог уязвимостей со скоростью машины
Предоставляет аудируемые и воспроизводимые решения
Как использовать Pixee?
Настройте: Подключите Pixee к вашей кодовой базе, политикам безопасности и архитектуре.
Анализируйте: Pixee понимает вашу поверхность атаки и выявляет эксплуатируемые уязвимости.
Триаж: Устраните ложные срабатывания и приоритизируйте реальные риски.
Устраняйте: Генерируйте исправления, соответствующие конвенциям, и создавайте pull-запросы.
Сливайте: Разработчики просматривают и сливают исправления, очищая бэклог.
Оптимизируйте: Граф контекста учится на каждом решении для улучшения будущей безопасности.
Варианты использования Pixee
- Автоматизированное устранение уязвимостей
- Сокращение ложных срабатываний
- Проактивный дизайн безопасности
- Очистка бэклога уязвимостей
- Повышение производительности разработчиков
- Защитные механизмы безопасности ИИ
- Масштабирование операций безопасности