Описание
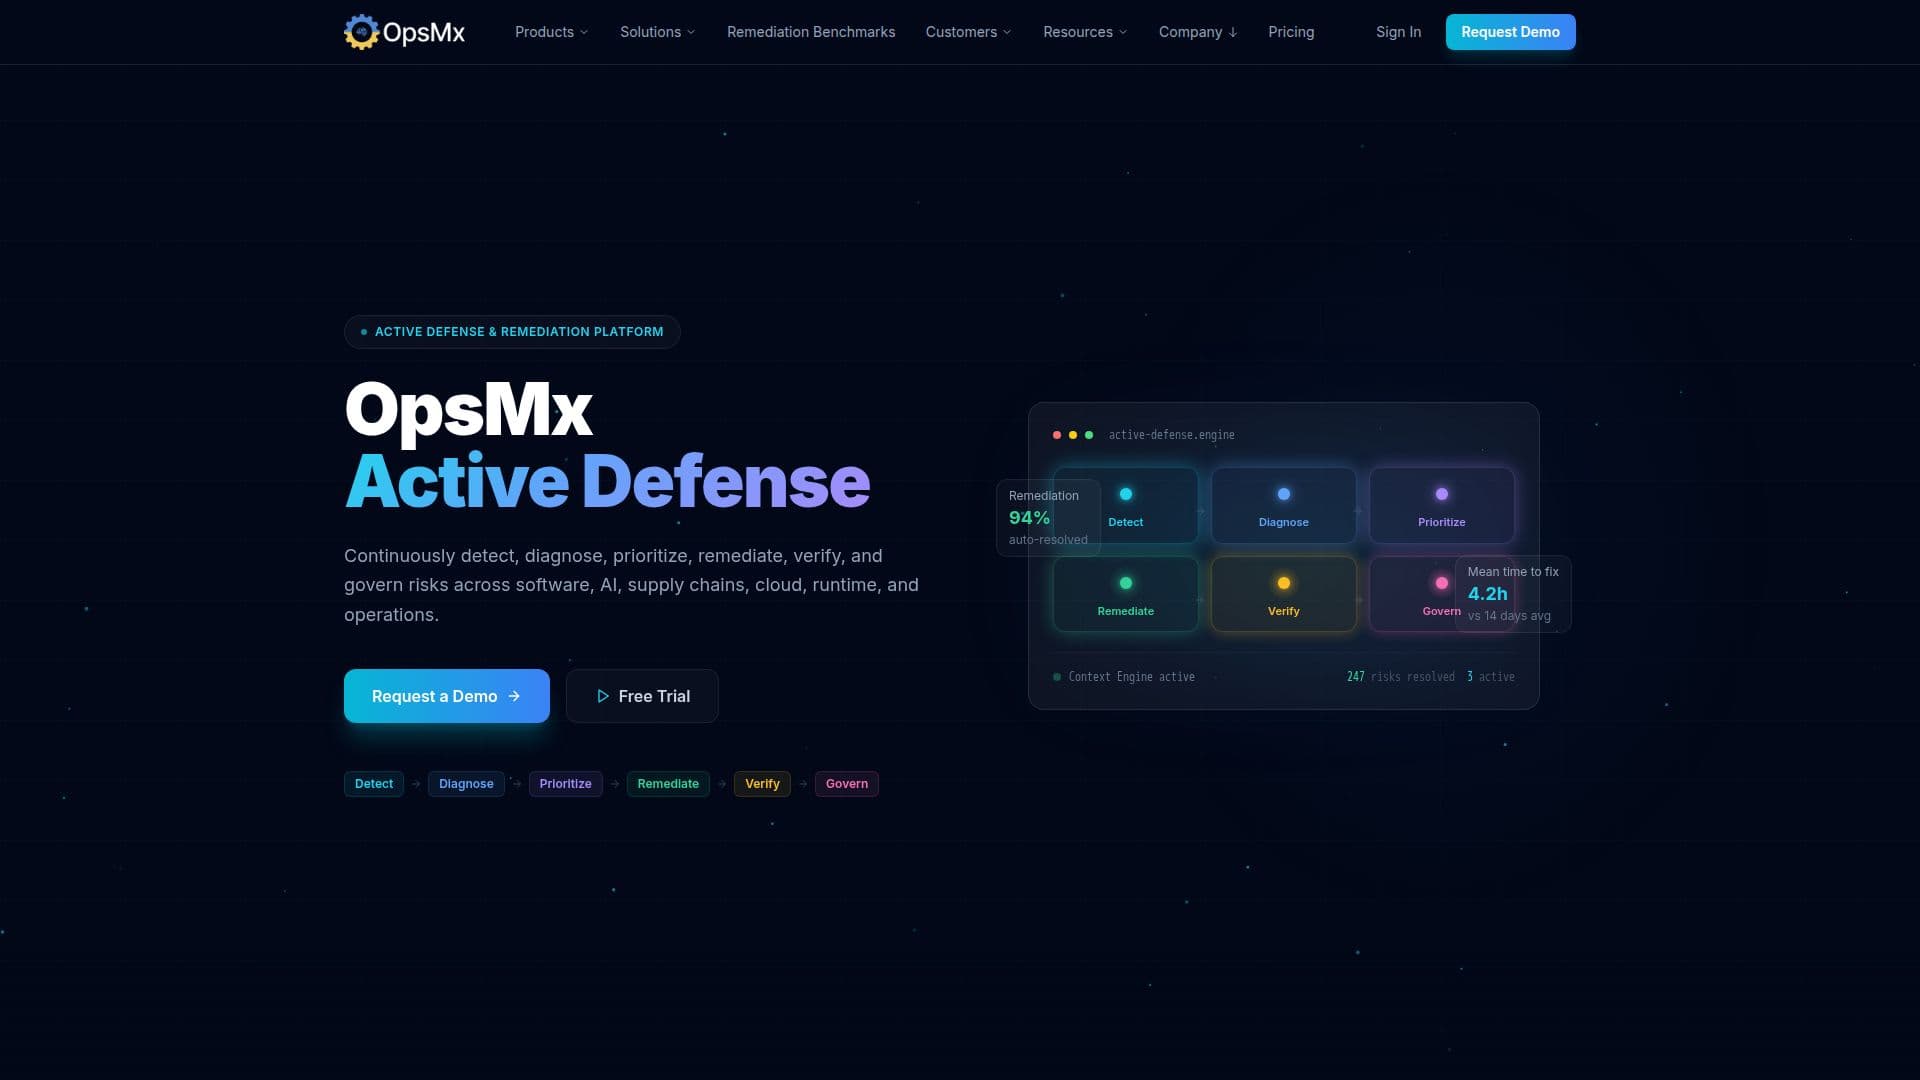
OpsMx Active Defense позиционирует себя как единую платформу, охватывающую четыре "столпа активной защиты": код и ИИ, цепочка поставок, облако и выполнение, а также операции. Заявленная проблема, которую она решает, заключается в том, что большинство инструментов безопасности генерируют уведомления, находки и панели управления без четкого пути вперед; вместо этого OpsMx стремится предоставить командам одно приоритетное действие с автоматизированным путем к проверенному исправлению.
Читать далее
Платформа работает на базе OpsMx Context Engine, описываемого как интеллектуальный уровень, стоящий за каждым решением в области активной защиты. Она непрерывно обнаруживает, коррелирует, предоставляет и оптимизирует контекст по приложениям, коду, API, зависимостям, конвейерам, облачным ресурсам, Kubernetes, системам выполнения и бизнес-ответственности, питая двигатель диагностики, фабрику устранения, двигатель проверки и рамки управления.
Ее возможности охватывают корреляцию уязвимостей с анализом эксплуатируемости и доступности для снижения ложных срабатываний, диагностику коренных причин и оценку рисков цепочки поставок, включая генерацию SBOM, риски лицензий и происхождение. В области устранения она охватывает исправления кода, зависимостей, облака, инфраструктуры как кода и Kubernetes, а также SAST, DAST, безопасность API, сканирование секретов, управление безопасностью облачной инфраструктуры и соблюдение политики развертывания, плюс диагностику коренных причин и инцидентов для операционных проблем.
OpsMx утверждает, что ей доверяют команды безопасности и инженерии в таких компаниях, как Western Union, Cisco, Salesforce и Google, среди прочих, и сообщает о результатах программного бенчмаркинга: 94% проблем автоматически решаются, а среднее время на исправление составляет 4,2 часа по сравнению со средним значением в 14 дней. Она перечисляет сертификацию SOC 2 Type II и ISO 27001, готовность к GDPR, корпоративное SLA и управление с участием человека над автоматизированными действиями.
OpsMx Active Defense создана для команд безопасности и инженерии, управляющих рисками в крупных или регулируемых программных организациях, а не для отдельных разработчиков. Она предлагает как возможность забронировать демонстрацию, так и бесплатный пробный песочницу для прямой оценки платформы.
Формулировка на протяжении всего текста целенаправленно ориентирована на результаты: вместо того чтобы добавлять еще одну панель управления находками, OpsMx представляет себя как замыкающую цикл от обнаружения до проверенного, управляемого исправления, при этом человек все еще контролирует действия, которые платформа рекомендует или автоматизирует.
- КатегорияAI-инструменты для DevOps и облака
- Модель ценообразованияFreemium
- РазвёртываниеОблако
- ПлатформыВеб
Основные функции OpsMx Active Defense
Обнаруживает, диагностирует, приоритизирует, устраняет, проверяет и управляет рисками в одном рабочем процессе
OpsMx Context Engine коррелирует контекст по коду, API, зависимостям, конвейерам, облаку и выполнению
Корреляция уязвимостей с анализом эксплуатируемости и доступности для снижения ложных срабатываний
Автоматизированное устранение кода, зависимостей, облака, IaC и Kubernetes
Оценка рисков цепочки поставок, включая генерацию SBOM, риски лицензий и происхождение
Статическое и динамическое тестирование безопасности приложений (SAST/DAST), а также сканирование API и секретов
Управление безопасностью облачной инфраструктуры (CSPM) и соблюдение политики развертывания
Диагностика коренных причин и инцидентов для операционных проблем
Сертифицирована по стандартам SOC 2 Type II и ISO 27001, с управлением с участием человека
Как использовать OpsMx Active Defense?
Подключите вашу среду: свяжите репозитории кода, конвейеры, облачные аккаунты и системы выполнения.
Позвольте Context Engine оценить риски: OpsMx коррелирует и оценивает находки на каждом уровне.
Просмотрите приоритетные проблемы: сосредоточьтесь на том, что платформа оценивает как риск с наибольшим воздействием.
Примените устранение: используйте автоматизированные исправления для проблем с кодом, зависимостями, облаком, IaC или Kubernetes.
Проверьте и управляйте: подтвердите, что исправление устранило риск, и отслеживайте результаты в рамках управления с участием человека.
Варианты использования OpsMx Active Defense
- Триаж уязвимостей
- Устранение проблем в Kubernetes и облаке
- Управление рисками цепочки поставок
- Управление релизами