Descrição
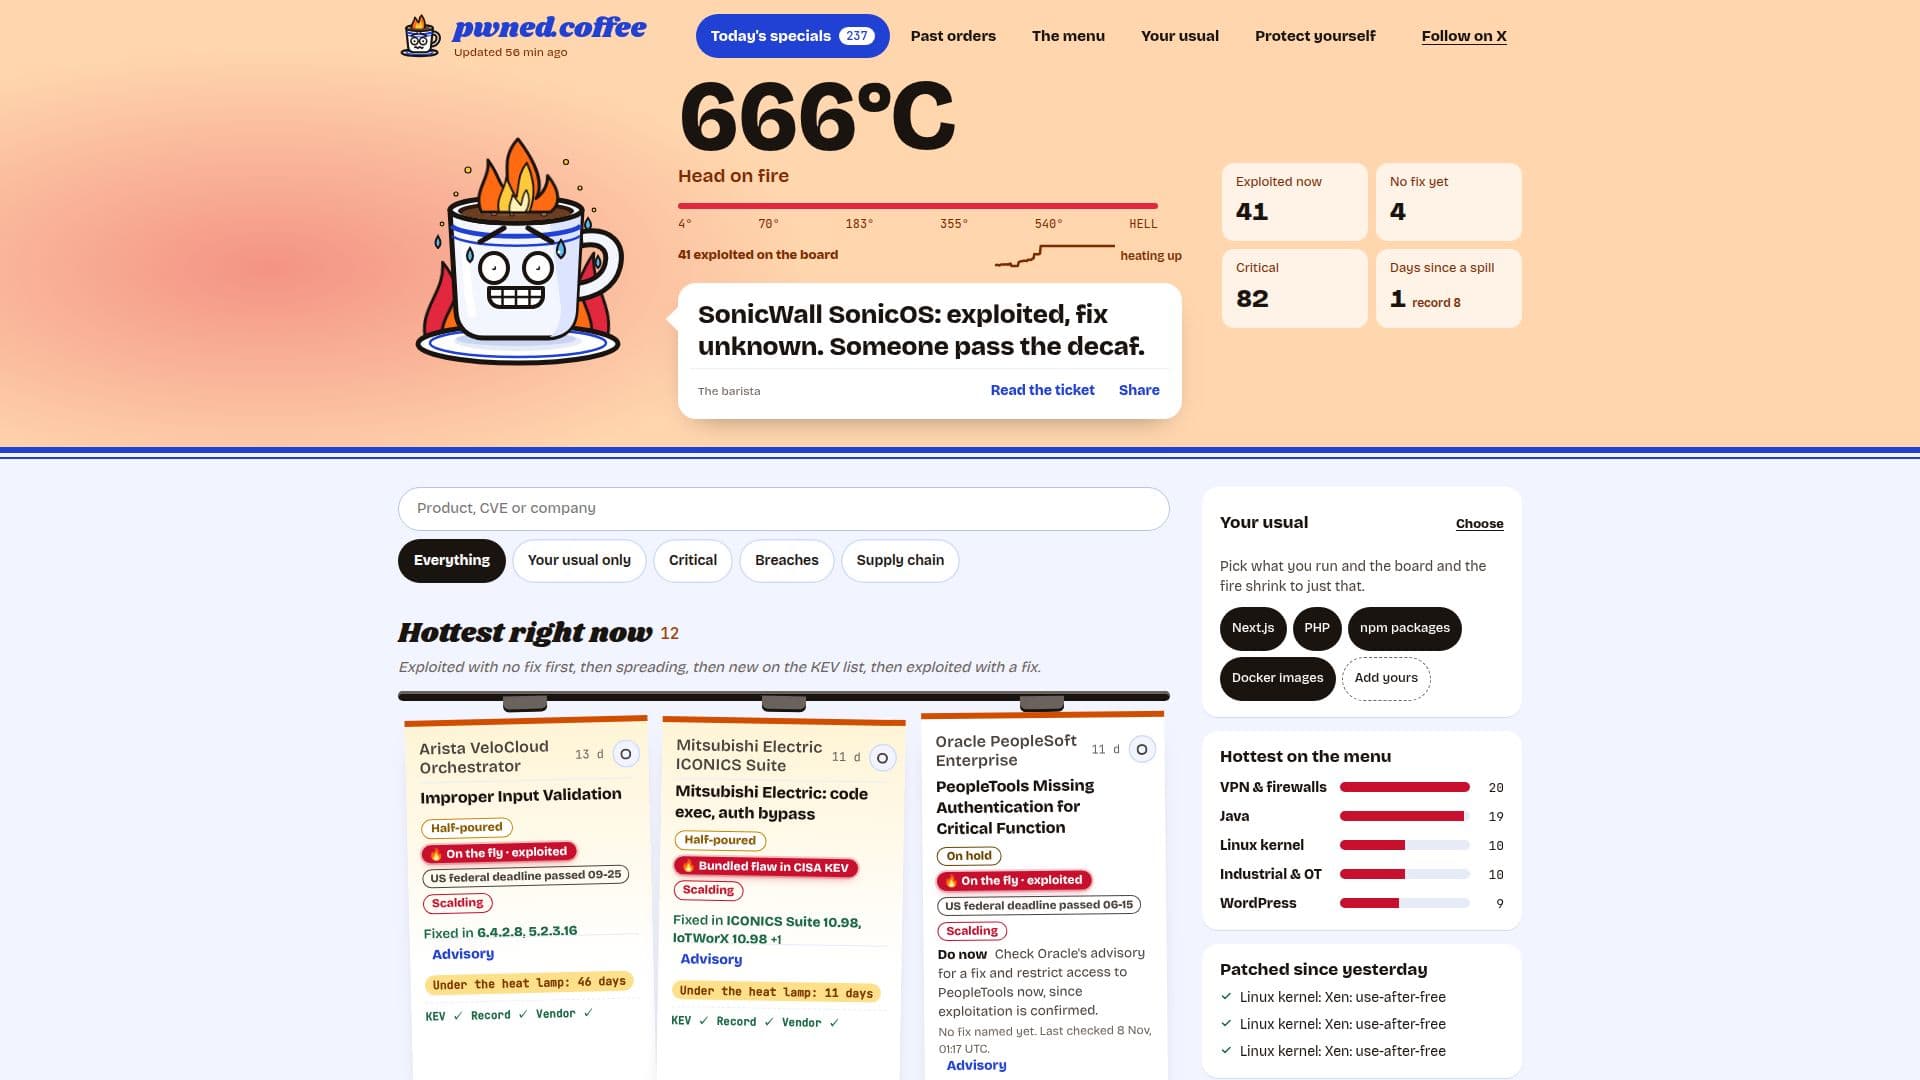
pwned.coffee é uma plataforma abrangente projetada para manter os usuários informados sobre incidentes de segurança ao vivo, vulnerabilidades e violações de dados. O serviço é atualizado a cada hora, agregando informações de uma ampla gama de fontes, incluindo o catálogo de Vulnerabilidades Conhecidas Exploitadas (KEV) da CISA, avisos de segurança críticos do GitHub, registros CVE, avisos de fornecedores e 29 feeds de notícias de redações, equipes de pesquisa e fornecedores.
Ler mais
A funcionalidade central da plataforma envolve o rastreamento de incidentes de segurança à medida que eles ocorrem, detalhando quais sistemas são afetados, se uma correção está disponível, quais versões resolvem o problema e a origem da notícia. Um modelo de linguagem é empregado para agrupar relatórios relacionados em incidentes únicos e gerar resumos concisos. Números de versão e CVE são exibidos apenas quando explicitamente declarados por uma fonte.
pwned.coffee atribui severidade com base na pontuação CVSS do pior CVE associado a um ticket, priorizando a pontuação do NVD, seguida pela do registro CVE (do fornecedor ou da CISA). Se nenhuma CVSS estiver disponível, utiliza a classificação do GitHub ou uma pontuação avaliada manualmente a partir de avisos de fornecedores. Cada ticket indica claramente sua fonte para transparência.
Histórias de notícias são adicionadas ao painel uma vez confirmadas por declarações oficiais da empresa, registros, avisos, pesquisas de primeira mão, um CVE ou dois meios independentes. A plataforma distingue entre a severidade de um bug e seu status de exploração, listando tanto bugs críticos sem ataques conhecidos quanto bugs explorados com pontuações mais baixas. Os incidentes permanecem no painel de 'especialidades de hoje' enquanto mudam ativamente, passando para 'pedidos passados' após uma semana tranquila se totalmente corrigidos, ou permanecendo por até um mês se uma correção completa ainda estiver pendente.
Além do painel, pwned.coffee oferece várias opções de acesso a dados, incluindo feeds JSON (`incidents.json`, `changes.json`), feeds RSS e arquivos `llms.txt`, que podem ser filtrados por pilhas de tecnologia específicas (por exemplo, `nextjs`, `php`, `npm`). Integrações para Slack e Make estão disponíveis, juntamente com um servidor MCP para agentes e uma Ação do GitHub para pipelines de CI/CD. O serviço enfatiza a privacidade, armazenando apenas endereços de e-mail, pilhas selecionadas e um token aleatório para alertas, com todos os dados excluídos ao cancelar a assinatura. Ele afirma explicitamente que não é um conselho de segurança e que os usuários devem sempre consultar os avisos dos fornecedores.
- CategoriaFerramentas de cibersegurança com IA
- Modelo de preçosGrátis
- ImplantaçãoNuvem
- PlataformasWeb
Recursos principais de pwned.coffee
Atualizações Horárias de Incidentes de Segurança
Painel Ao Vivo de Vulnerabilidades Exploradas
Rastreamento de Status de Correção e Versões Corrigidas
Conselhos Práticos de Remediação
Integração com o Catálogo CISA KEV
Integração com Avisos de Segurança do GitHub
Agregação de Registros CVE
Monitoramento de Avisos de Fornecedores
Agregação de Feed de Notícias (29 fontes)
Modelo de Linguagem para Agrupamento e Resumo de Incidentes
Pontuação de Severidade Baseada em CVSS
Indicação de Status de Exploração (por exemplo, 'Explorado no CISA KEV')
Dados Históricos para Vazamentos (últimos 12 meses)
Feeds Específicos de Pilha (por exemplo, npm, Next.js)
Feeds de Dados RSS e JSON
Integrações com Slack e Make
Ação do GitHub para CI/CD
Alertas por E-mail para Pilhas Selecionadas
Como usar pwned.coffee?
Navegar por Incidentes: Visite a página inicial do pwned.coffee para visualizar o painel ao vivo de incidentes de segurança, categorizados por status como 'explorados agora' ou 'sem correção ainda'.
Filtrar por Pilha: Use o recurso 'Mostrar apenas minha pilha' ou acrescente `?stack=` aos feeds de dados (por exemplo, `/menu/nextjs.json?stack=nextjs,php`) para filtrar incidentes relevantes à sua pilha de tecnologia.
Entender os Detalhes do Incidente: Clique em qualquer incidente para ver informações detalhadas, incluindo CVEs, pontuações CVSS, status de exploração, versões afetadas, versões corrigidas e links diretos para avisos.
Tomar Ação: Siga as recomendações 'Fazer agora' fornecidas para cada incidente, que normalmente envolvem verificar os avisos dos fornecedores e restringir o acesso aos sistemas afetados.
Integrar Feeds de Dados: Utilize os feeds JSON, RSS ou `llms.txt` fornecidos para integrar dados de incidentes de segurança em suas próprias ferramentas de monitoramento, agentes ou pipelines de CI/CD.
Configurar Alertas: Inscreva-se para receber alertas por e-mail para notificações sobre novos incidentes relevantes às suas pilhas de tecnologia escolhidas.
Casos de uso de pwned.coffee
- Monitoramento de Vulnerabilidades em Tempo Real
- Priorização de Gerenciamento de Correções
- Resposta a Incidentes de Segurança
- Conscientização de Segurança para Desenvolvedores
- Integração de Segurança em CI/CD
- Pesquisa e Análise de Segurança
- Segurança de Pilha de Tecnologia
- Alertas de Segurança Automatizados