Descrição
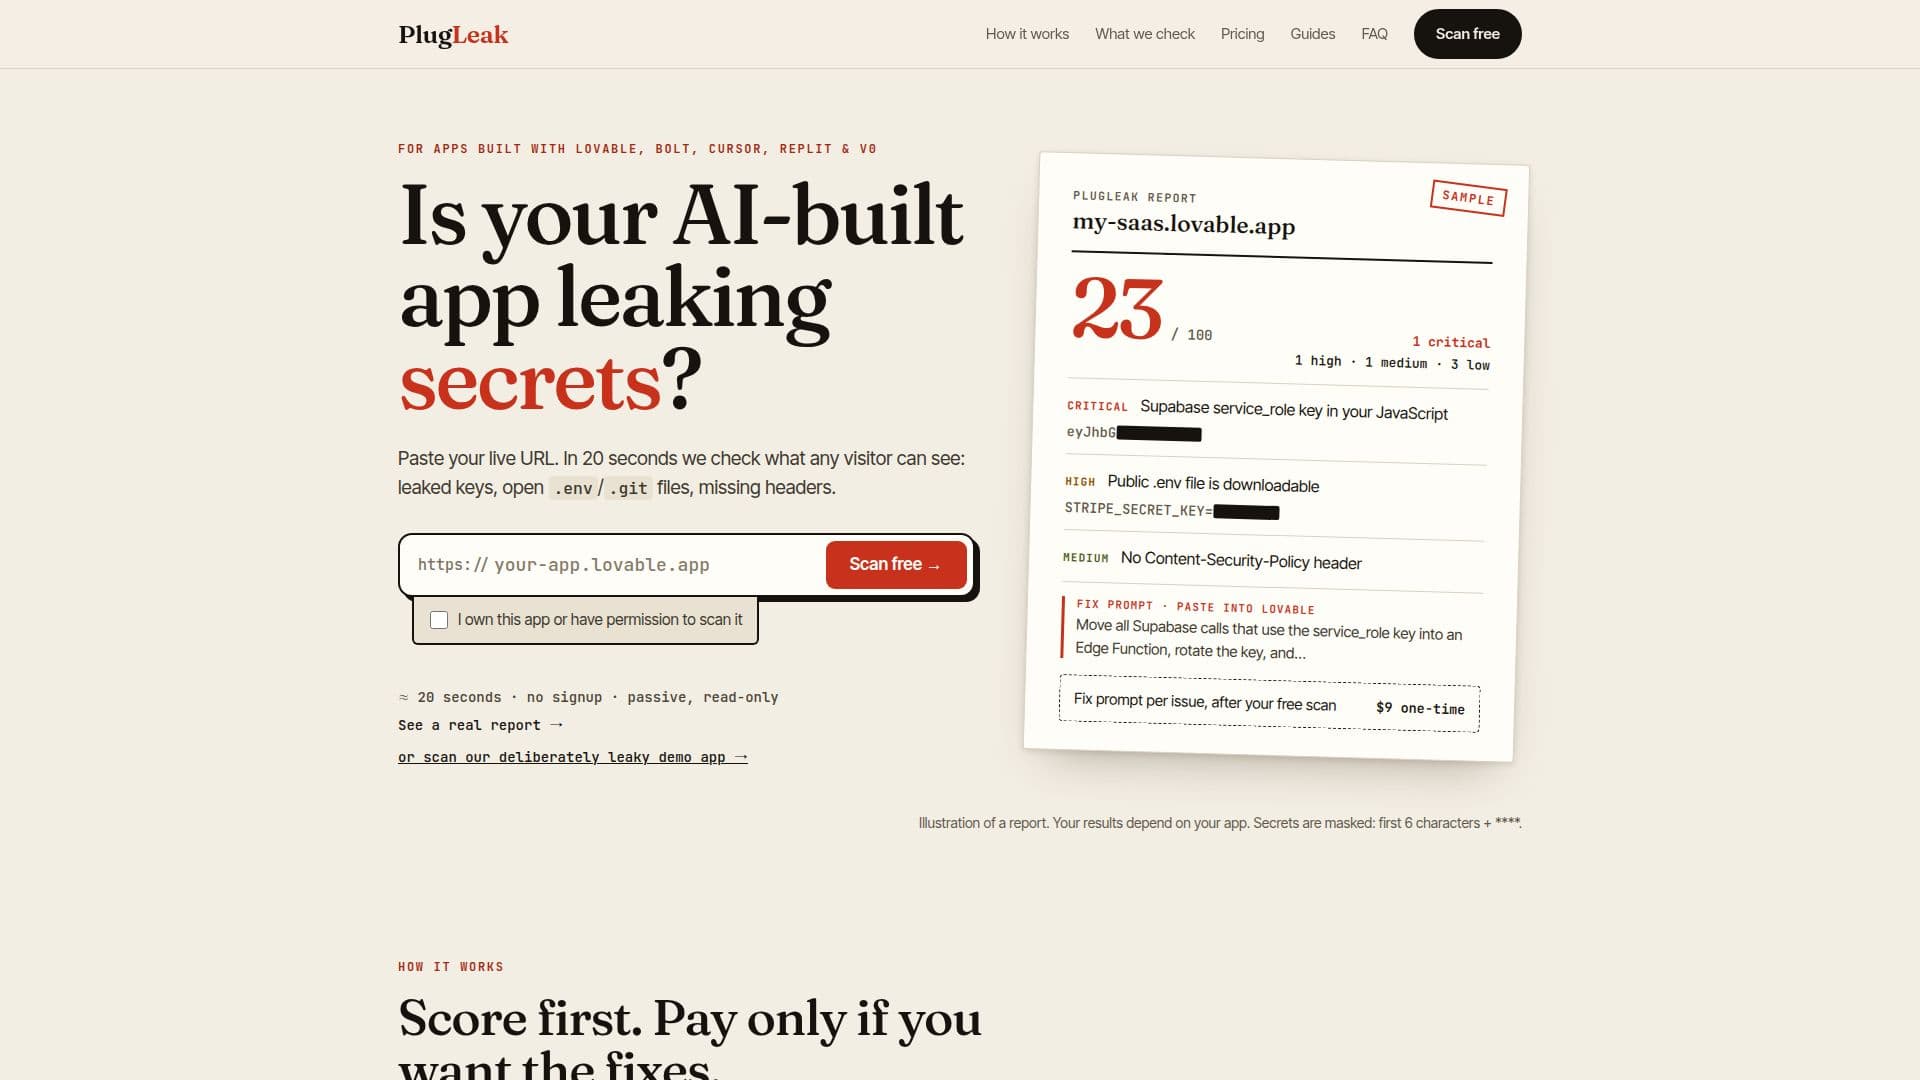
PlugLeak fornece um serviço especializado de verificação de segurança projetado para aplicações construídas usando plataformas de desenvolvimento de IA, como Lovable, Bolt, Cursor, Replit e v0. A oferta principal é uma verificação rápida e gratuita de 20 segundos que realiza uma checagem passiva, de fora para dentro, dos elementos expostos publicamente de uma aplicação ao vivo. Este processo imita as requisições GET que o navegador de um visitante padrão faria, além de requisições específicas para /.env e /.git/config, sem fazer login, enviar formulários ou consultar bancos de dados.
Ler mais
O scanner busca meticulosamente por vulnerabilidades críticas, incluindo chaves de API vazadas (Stripe, OpenAI, Anthropic, AWS, GitHub, Supabase), chaves `service_role` expostas do Supabase, arquivos de configuração `.env` e `.git` acessíveis publicamente, e cabeçalhos de segurança essenciais ausentes, como Content-Security-Policy, Strict-Transport-Security e X-Frame-Options. Ele também verifica a redireção HTTPS e a validade do certificado SSL. Quaisquer segredos descobertos são mascarados imediatamente (primeiros 6 caracteres + ****) antes de serem salvos no relatório, garantindo que chaves completas nunca sejam armazenadas.
Após a conclusão, os usuários recebem uma pontuação de segurança de 100. Fornecer um e-mail desbloqueia uma lista abrangente de problemas detalhando cada descoberta, sua localização e evidências mascaradas. Para aqueles que buscam remediação imediata, PlugLeak oferece "Relatórios de Correção" pagos. Um pagamento único de $9 fornece prompts de correção para copiar e colar adaptados para Lovable, Bolt ou Cursor, orientando os desenvolvedores sobre o que rotacionar e como verificar a correção. Uma opção de $29 inclui 10 relatórios de correção, permitindo novas verificações após implantações.
PlugLeak enfatiza sua segurança para aplicações de produção ao vivo, afirmando que apenas realiza verificações passivas e nunca tenta explorações. Não é uma auditoria de segurança completa, mas sim uma verificação automatizada de erros comuns e custosos que podem levar a vazamentos de dados. O serviço é ideal para desenvolvedores e equipes que utilizam construtores de IA que precisam de uma maneira rápida e confiável de identificar e abordar falhas de segurança voltadas ao público antes que sejam exploradas.
- CategoriaFerramentas de cibersegurança com IA
- Modelo de preçosFreemium
- ImplantaçãoNuvem
- PlataformasWeb
Recursos principais de PlugLeak
Verificação de segurança gratuita de 20 segundos para aplicações ao vivo
Detecta chaves de API vazadas (Stripe, OpenAI, Anthropic, AWS, GitHub, Supabase)
Identifica chaves service_role expostas do Supabase
Verifica arquivos .env e .git acessíveis publicamente
Escaneia cabeçalhos de segurança ausentes (CSP, HSTS, X-Frame-Options, etc.)
Verifica redireção HTTPS e validade do certificado SSL
Fornece uma pontuação de segurança de 100
Oferece listas detalhadas de problemas com evidências mascaradas (após envio de e-mail)
Inclui prompts de correção para copiar e colar para aplicações Lovable, Bolt e Cursor (recurso pago)
Suporta novas verificações após implantações com pacotes de crédito
Método de escaneamento passivo, seguro para ambientes de produção
Não faz login, envia formulários ou consulta bancos de dados durante a verificação gratuita
Mascarar todos os segredos descobertos antes do armazenamento
Oferece guias gratuitos para auto-remediação
Identifica requisições com "PlugLeakScanner" User-Agent nos logs
Como usar PlugLeak?
Cole a URL: Insira a URL ao vivo da sua aplicação construída com IA.
Inicie a Verificação: Confirme a propriedade ou permissão para escanear a aplicação.
Obtenha a Pontuação: Receba uma pontuação de segurança imediata de 100.
Veja os Problemas: Insira seu e-mail para desbloquear a lista completa de problemas de segurança identificados e evidências mascaradas.
Acesse as Correções (Opcional): Compre um Relatório de Correção para prompts de copiar e colar adaptados para Lovable, Bolt ou Cursor para resolver problemas.
Verifique as Correções: Use as orientações fornecidas para rotacionar chaves e verificar se as vulnerabilidades foram abordadas.
Casos de uso de PlugLeak
- Verificação de Segurança Pré-Implantação
- Avaliação de Vulnerabilidades Pós-Implantação
- Educação em Segurança para Desenvolvedores
- Conformidade e Mitigação de Risco
- Feedback Rápido de Segurança
- Fortalecimento de Segurança para Construtores de IA