설명
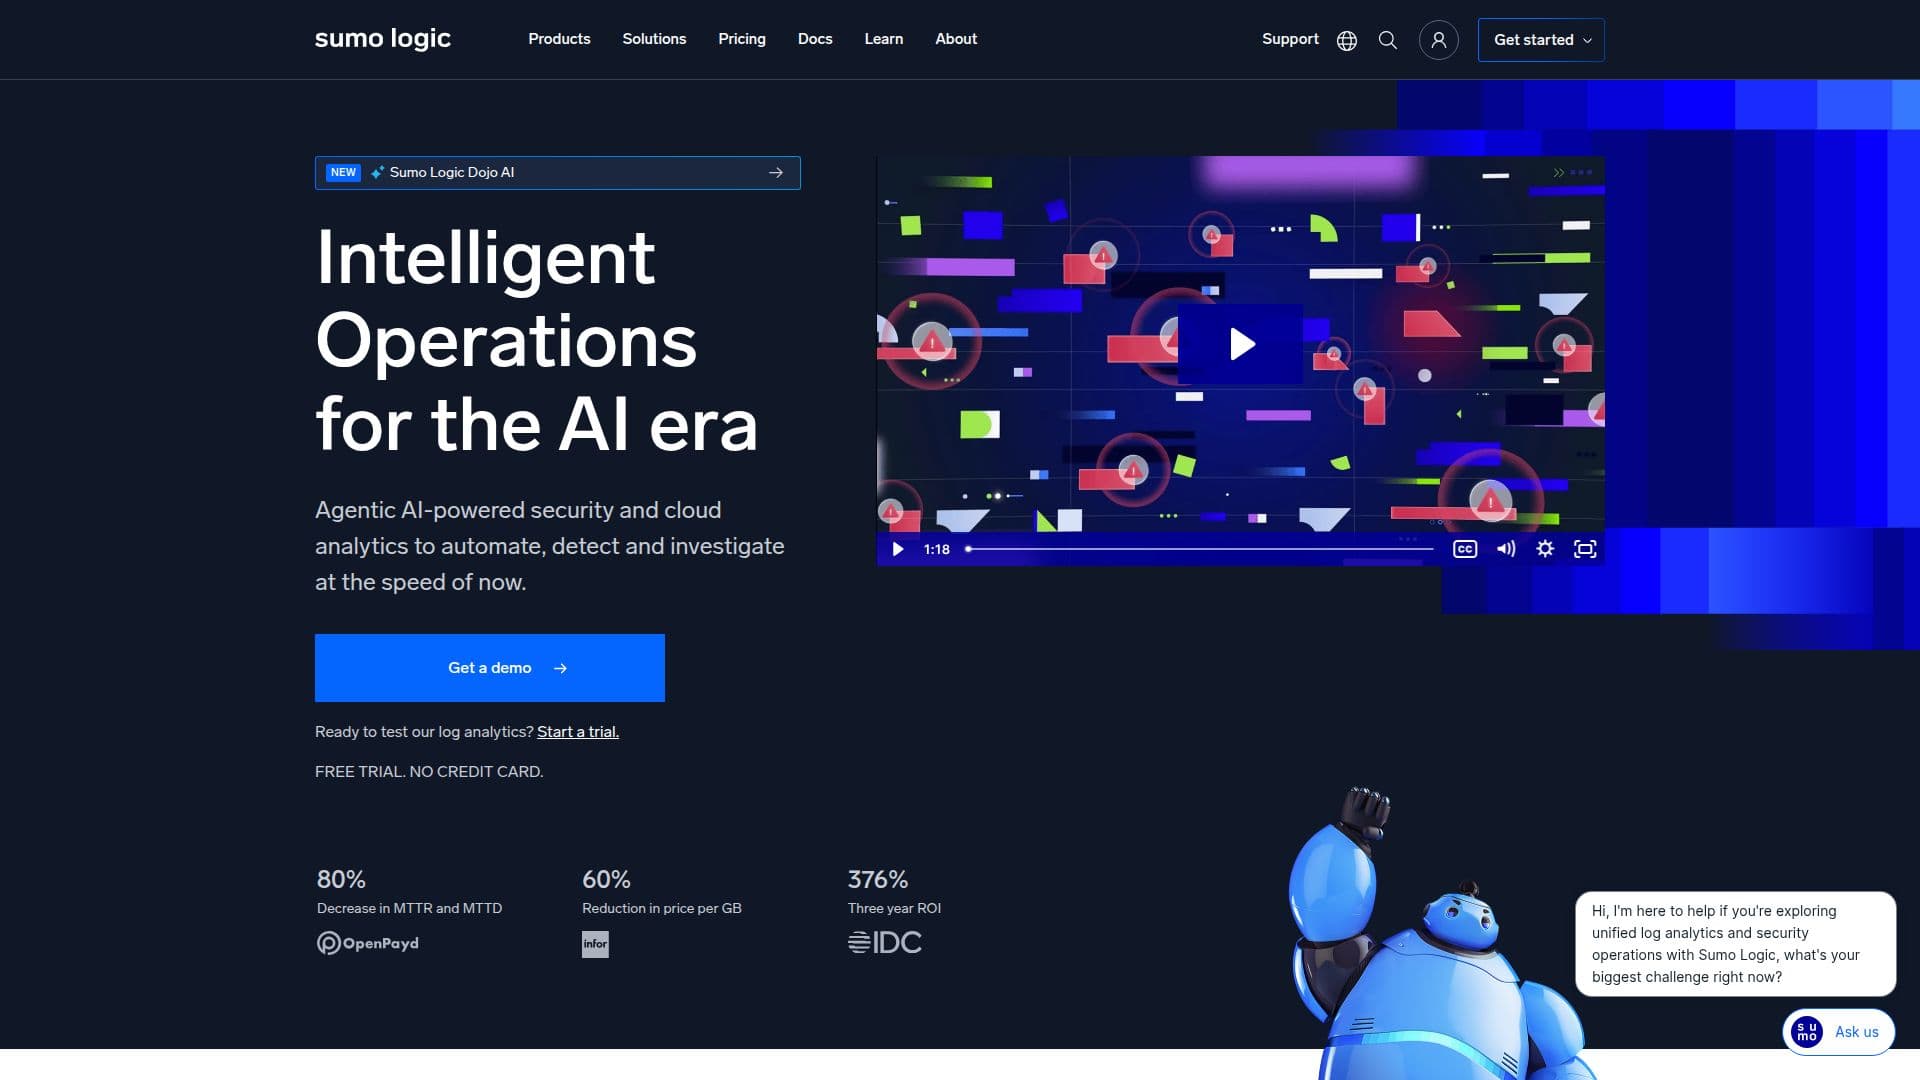
Sumo Logic은 포괄적인 로그 관리, 모니터링 및 보안 정보 및 이벤트 관리(SIEM) 도구를 제공하는 클라우드 네이티브 플랫폼입니다. 이 플랫폼은 웹 및 SaaS 애플리케이션에 대한 실시간 통찰력을 제공하여 조직이 신뢰할 수 있고 안전한 디지털 경험을 유지하도록 돕습니다. 이 플랫폼은 탐지, 분류 및 수정의 수동 작업을 자동화하여 보안 팀이 중요한 경고에 더 빠르게 대응할 수 있도록 합니다. Sumo Logic의 엔티티 기반 SIEM 및 Dojo AI 에이전트는 소음을 줄이고 디지털 환경을 보호하여 보안 운영을 간소화합니다.
Sumo Logic의 SIEM 솔루션은 기업 전반에 걸쳐 위협 가시성을 확대하여 일관성, 명확성 및 투명성을 제공합니다. 다양한 보안 도구를 통합하여 완전한 가시성을 제공하며, 실시간 위협 조사, 사건 관리 및 위협 대응을 자동화합니다. 이를 통해 잘못된 긍정 사례와 분석가의 피로를 줄이고 팀이 중앙 집중식 데이터와 클라우드 네이티브 규모로 작업할 수 있도록 합니다.
이 플랫폼은 AI 기반 로그 분석 기능도 제공하여 사용자가 구조화된 데이터와 비구조화된 데이터에 대한 최대 가시성을 확보할 수 있도록 합니다. 필요에 따라 스키마를 사용하여 사용자는 사전 조직 없이 데이터를 업로드하고 실시간 통찰력을 얻으며 패턴을 시각화할 수 있습니다. Sumo Logic Flex 라이센스는 $0 로그 수집을 기반으로 하는 새로운 가격 모델을 제공하여 기업이 예산 제약 없이 모든 것을 기록할 수 있도록 합니다.
Sumo Logic은 ChatGPT, Claude 및 GitHub Copilot과 같은 AI/ML 애플리케이션과의 통합을 지원하여 보안 팀이 LLM 사용을 관리하고 지출을 모니터링할 수 있도록 돕습니다. 이 플랫폼의 포괄적인 API는 외부 시스템과의 원활한 통합을 촉진하여 로그 수집, 검색, 대시보드 등을 자동화합니다. Sumo Logic은 보안 팀, DevSecOps 전문가 및 디지털 보안과 운영 효율성을 향상시키고자 하는 조직에 적합합니다.
Sumo Logic 클라우드 도구의 핵심 기능
클라우드 기반 로그 관리
실시간 모니터링
SIEM 도구
AI 기반 분석
엔티티 기반 SIEM
Dojo AI 에이전트
위협 가시성
Flex 라이센스 모델
API 통합
필요에 따른 스키마
중앙 집중식 데이터
클라우드 네이티브 규모
잘못된 긍정 사례 감소
사건 관리
보안 운영 자동화
Sumo Logic 클라우드 도구 사용 방법은?
구성: 클라우드 인프라 보안 설정
사용: 실시간으로 로그 모니터링 및 분석
최적화: 위협 탐지 및 대응 자동화
통합: 향상된 거버넌스를 위한 AI/ML 애플리케이션 연결
Sumo Logic 클라우드 도구의 사용 사례
- 위협 탐지
- 로그 관리
- 보안 운영
- 데이터 중앙화
- AI 통합