Deskripsi
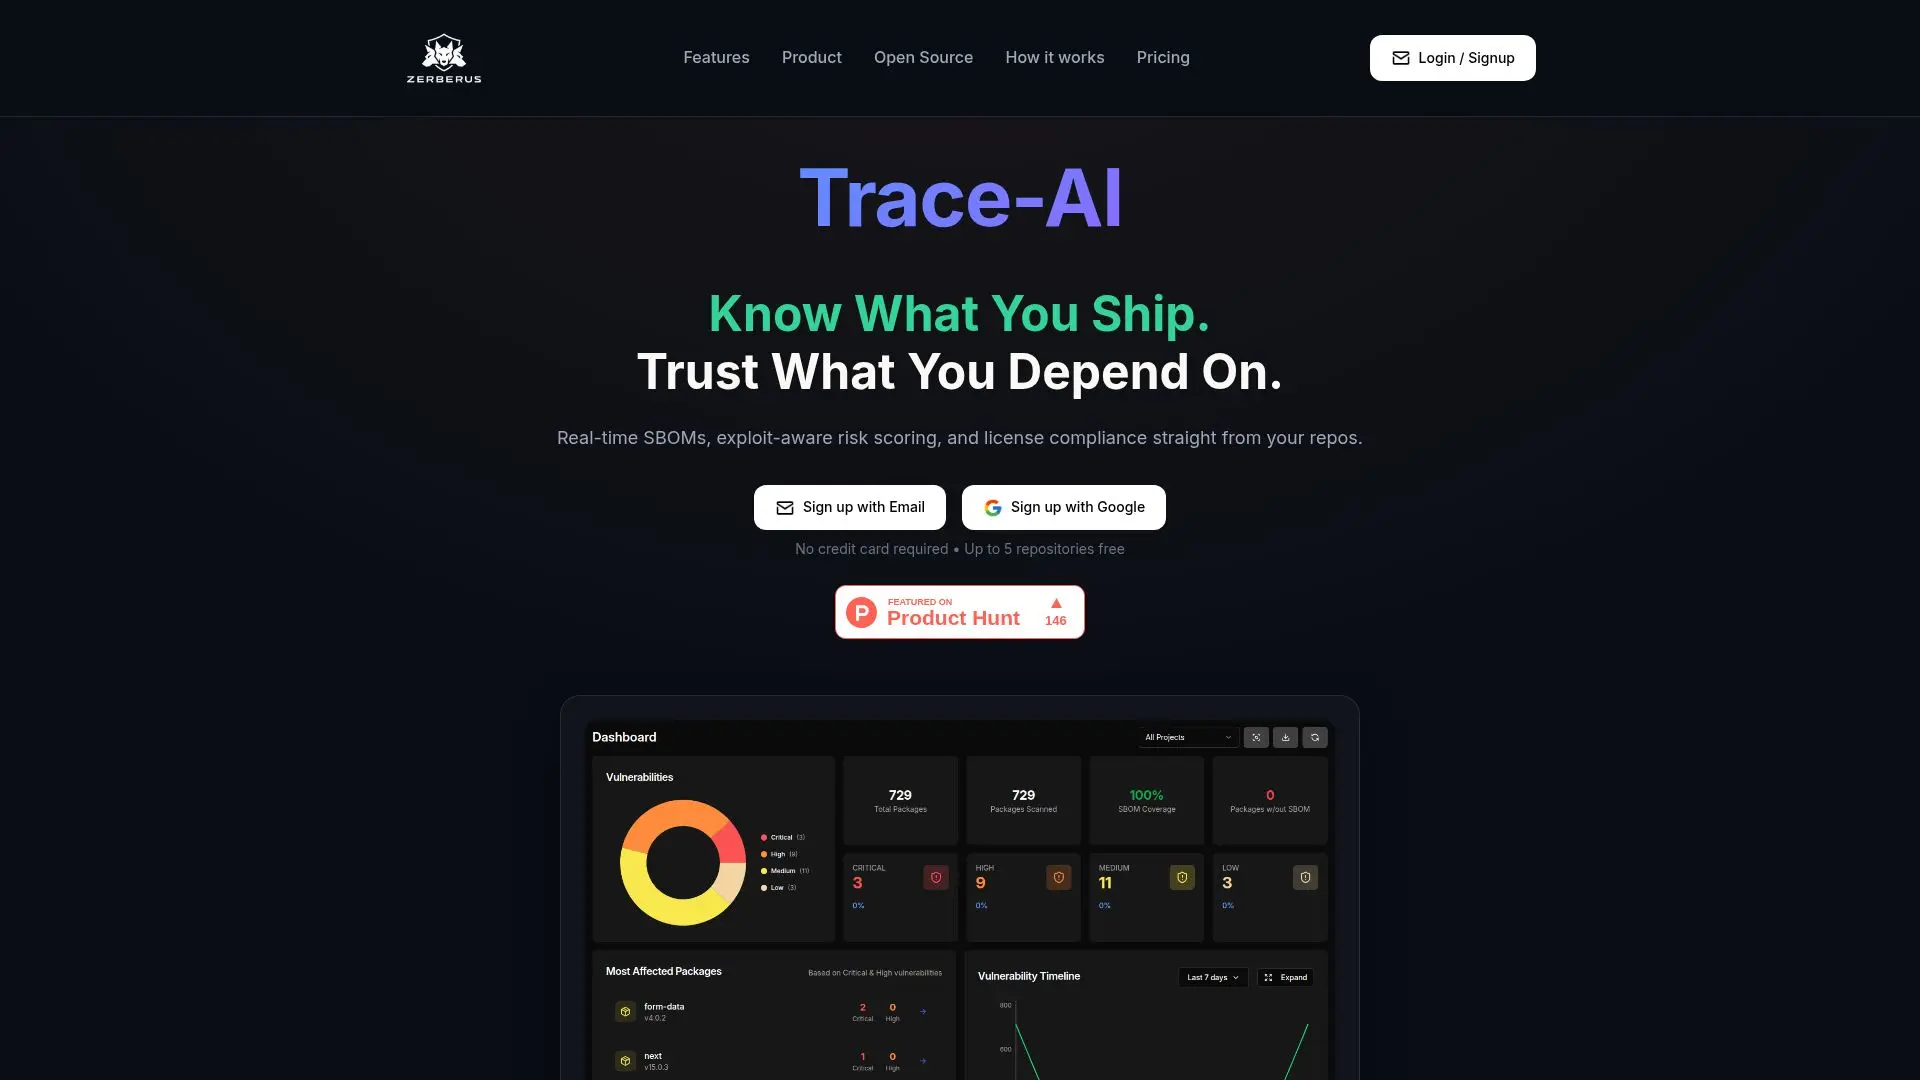
Trace-AI, oleh Zerberus, adalah alat keamanan rantai pasokan perangkat lunak yang membantu Anda mengetahui apa yang Anda kirim dan mempercayai apa yang Anda andalkan. Ini terhubung ke repositori GitHub atau GitLab Anda dan menghasilkan Software Bills of Materials (SBOM) waktu nyata dalam format CycloneDX dan SPDX, melacak ketergantungan langsung dan transitive secara terus-menerus seiring dengan evolusi kode Anda.
Baca Selengkapnya
Selain menghasilkan SBOM, Trace-AI melampaui dump CVE mentah dengan pemindaian yang sadar eksploitasi yang memprioritaskan kerentanan yang benar-benar dapat dieksploitasi, sehingga Anda dapat memperbaiki risiko nyata terlebih dahulu dengan konteks penuh. Ini mengidentifikasi lisensi copyleft seperti GPL dan LGPL secara instan untuk menghindari kejutan selama tinjauan perusahaan, dan melacak vendor bersama dengan ketergantungan kode termasuk API, SDK, masa berlaku SLA, dan riwayat pelanggaran. Sebuah dasbor menunjukkan paparan kritis, tinggi, sedang, dan rendah di satu tempat, dan setiap paket, CVE, dan versi terlihat tanpa kotak hitam. Ini memetakan data SBOM ke kerangka kepatuhan seperti ISO 27001, SOC 2, PCI-DSS, HIPAA, dan GDPR, dan mengekspor bukti siap audit sebagai CycloneDX, SPDX, atau JSON.
Trace-AI menekankan transparansi sumber terbuka: logika klasifikasi ZSBOM yang mendasarinya bersifat publik dan dapat diaudit, pemeriksaan kebijakan dipublikasikan sebagai YAML atau JSON yang dapat di-fork, dan penilaian risiko, pemetaan lisensi, dan ambang vendor dapat diedit. Ini hanya menganalisis manifest ketergantungan dan file kunci, tidak pernah kode sumber Anda, dan dapat dijalankan secara lokal. Lima repositori pertama gratis tanpa memerlukan kartu kredit.
- KategoriAlat Keamanan Siber AI
- Model HargaFreemium
- PenerapanCloud, Di-host sendiri
- PlatformWeb
Fitur Inti Trace-AI
Generasi SBOM waktu nyata dalam CycloneDX dan SPDX dari CI
Pelacakan ketergantungan langsung dan transitive di seluruh ekosistem
Penilaian kerentanan yang sadar eksploitasi di luar daftar CVE
Deteksi kepatuhan lisensi untuk GPL, LGPL, dan lisensi copyleft lainnya
Visibilitas vendor termasuk API, SDK, masa berlaku SLA, dan riwayat pelanggaran
Pemetaan kepatuhan ke ISO 27001, SOC 2, PCI-DSS, HIPAA, dan GDPR
Logika ZSBOM yang terbuka dan dapat diaudit serta kebijakan sebagai kode yang dapat di-fork
Ekspor siap audit sebagai CycloneDX, SPDX, dan JSON
Cara menggunakan Trace-AI?
Hubungkan: Tautkan repositori GitHub atau GitLab Anda.
Pindai: Biarkan Trace-AI menganalisis ketergantungan dan menghasilkan SBOM langsung.
Pantau: Lacak kerentanan, lisensi, dan vendor dalam satu dasbor.
Ekspor: Hasilkan laporan siap audit dalam CycloneDX, SPDX, atau JSON.
Kasus Penggunaan Trace-AI
- Visibilitas rantai pasokan
- Prioritas kerentanan
- Kepatuhan lisensi
- Kesiapan audit
- Pelacakan risiko vendor