Deskripsi
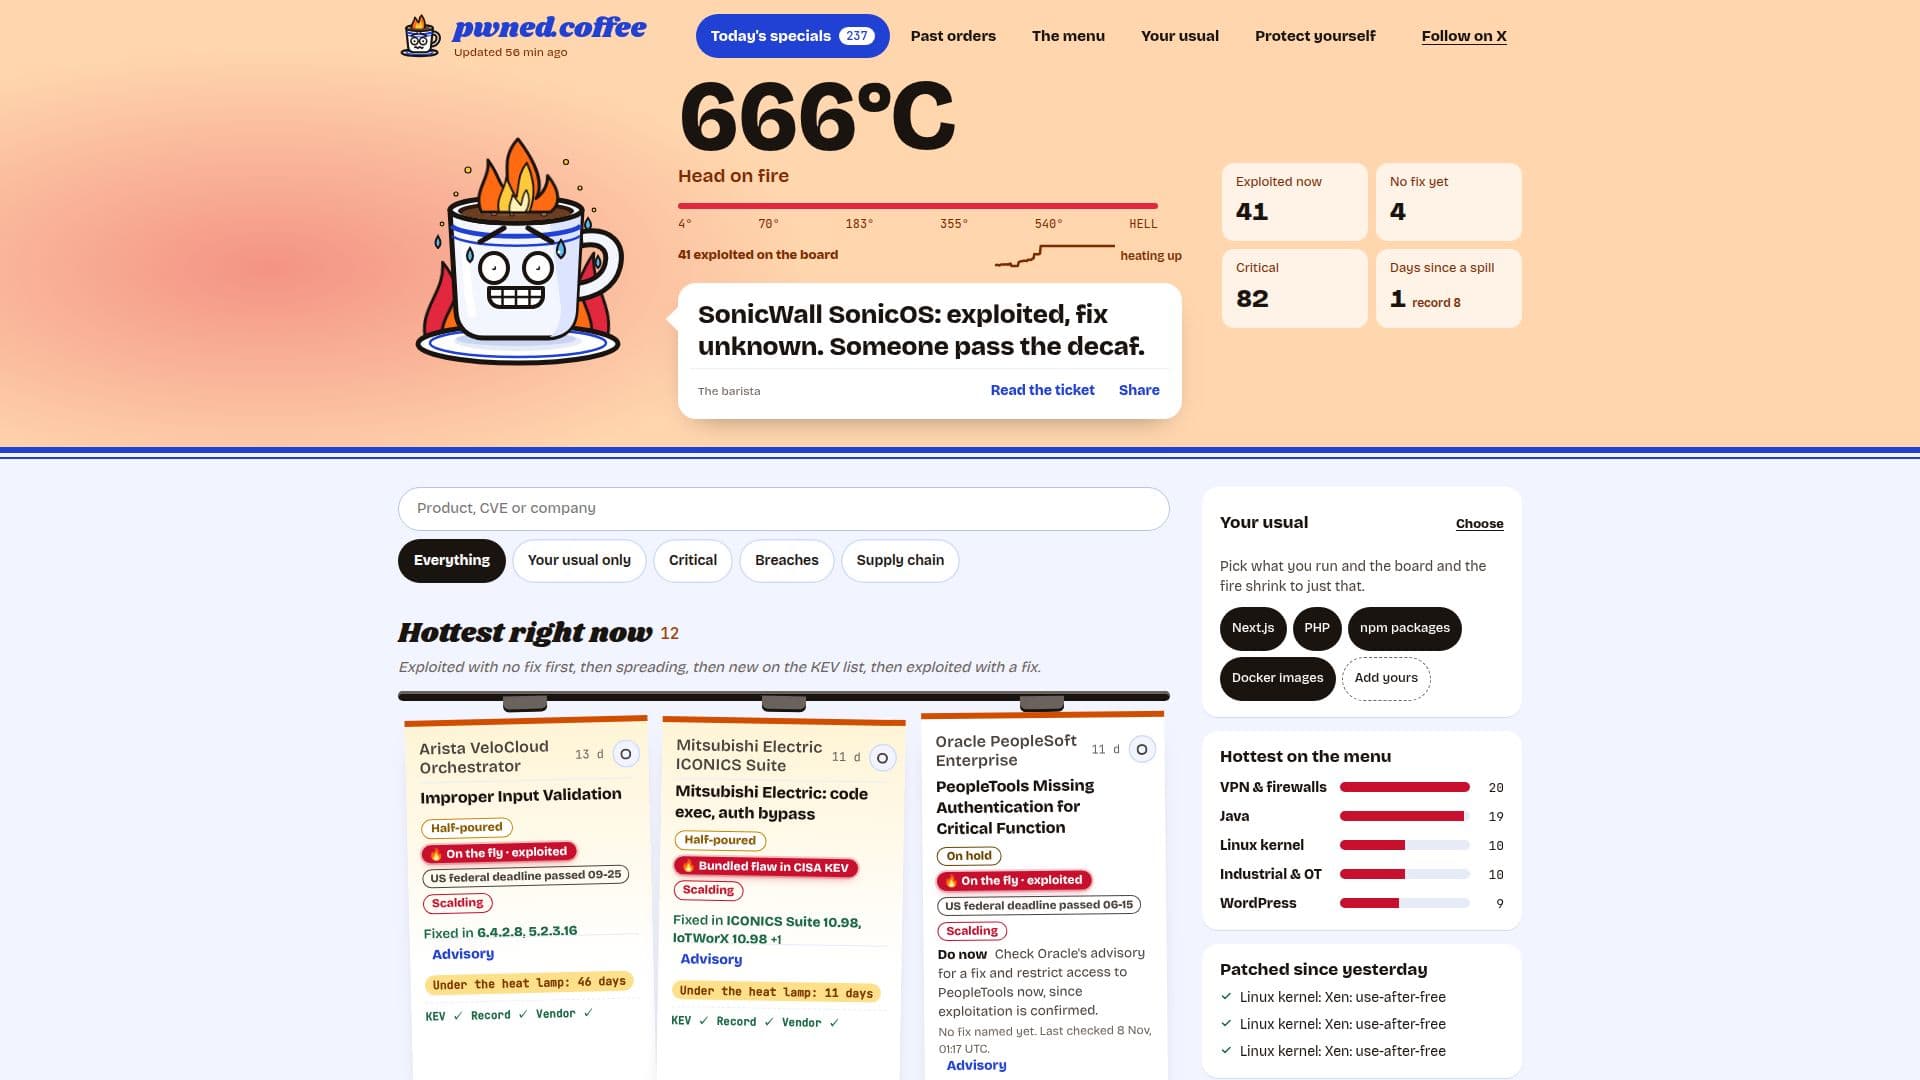
pwned.coffee adalah platform komprehensif yang dirancang untuk menjaga pengguna tetap terinformasi tentang insiden keamanan langsung, kerentanan, dan pelanggaran data. Layanan ini diperbarui setiap jam, mengumpulkan informasi dari berbagai sumber termasuk katalog Kerentanan yang Dikenal Dieksploitasi (KEV) CISA, advisori keamanan GitHub yang kritis, catatan CVE, advisori vendor, dan 29 umpan berita dari ruang berita, tim riset, dan vendor.
Baca Selengkapnya
Fungsi inti platform ini melibatkan pelacakan insiden keamanan saat terjadi, merinci sistem mana yang terpengaruh, apakah perbaikan tersedia, versi mana yang menyelesaikan masalah, dan asal berita tersebut. Model bahasa digunakan untuk mengelompokkan laporan terkait menjadi insiden tunggal dan menghasilkan ringkasan singkat. Nomor versi dan CVE hanya ditampilkan ketika secara eksplisit dinyatakan oleh sumber.
pwned.coffee menetapkan tingkat keparahan berdasarkan skor CVSS dari CVE terburuk yang terkait dengan tiket, memprioritaskan skor NVD, kemudian catatan CVE (vendor atau CISA). Jika tidak ada CVSS yang tersedia, ia menggunakan penilaian GitHub atau skor yang dinilai secara manual dari advisori vendor. Setiap tiket dengan jelas menunjukkan sumbernya untuk transparansi.
Berita ditambahkan ke papan setelah dikonfirmasi oleh pernyataan resmi perusahaan, pengarsipan, advisori, riset langsung, CVE, atau dua outlet independen. Platform ini membedakan antara tingkat keparahan bug dan status eksploitasi, mencantumkan baik bug kritis tanpa serangan yang diketahui maupun bug yang dieksploitasi dengan skor lebih rendah. Insiden tetap di papan 'spesial hari ini' selama aktif berubah, berpindah ke 'pesanan masa lalu' setelah seminggu tenang jika sepenuhnya dipatch, atau tetap hingga sebulan jika perbaikan penuh masih tertunda.
Di luar dasbor, pwned.coffee menawarkan berbagai opsi akses data, termasuk umpan JSON (`incidents.json`, `changes.json`), umpan RSS, dan file `llms.txt`, yang dapat difilter berdasarkan tumpukan teknologi tertentu (misalnya, `nextjs`, `php`, `npm`). Integrasi untuk Slack dan Make tersedia, bersama dengan server MCP untuk agen dan GitHub Action untuk pipeline CI/CD. Layanan ini menekankan privasi, hanya menyimpan alamat email, tumpukan yang dipilih, dan token acak untuk pemberitahuan, dengan semua data dihapus saat berhenti berlangganan. Ini secara eksplisit menyatakan bahwa itu bukan saran keamanan dan pengguna harus selalu berkonsultasi dengan advisori vendor.
- KategoriAlat Keamanan Siber AI
- Model HargaGratis
- PenerapanCloud
- PlatformWeb
Fitur Inti pwned.coffee
Pembaruan Insiden Keamanan Setiap Jam
Papan Langsung Kerentanan yang Dieksploitasi
Pelacakan Status Patch dan Versi yang Diperbaiki
Saran Remediasi yang Dapat Ditindaklanjuti
Integrasi Katalog CISA KEV
Integrasi Advisori Keamanan GitHub
Agregasi Catatan CVE
Pemantauan Advisori Vendor
Agregasi Umpan Berita (29 sumber)
Model Bahasa untuk Pengelompokan dan Ringkasan Insiden
Penilaian Keparahan Berdasarkan CVSS
Indikasi Status Eksploitasi (misalnya, 'Dieksploitasi di CISA KEV')
Data Historis untuk Kebocoran (12 bulan terakhir)
Umpan Spesifik Tumpukan (misalnya, npm, Next.js)
Umpan Data RSS dan JSON
Integrasi Slack dan Make
GitHub Action untuk CI/CD
Pemberitahuan Email untuk Tumpukan yang Dipilih
Cara menggunakan pwned.coffee?
Jelajahi Insiden: Kunjungi beranda pwned.coffee untuk melihat papan langsung insiden keamanan, yang dikategorikan berdasarkan status seperti 'dieksploitasi sekarang' atau 'belum ada perbaikan'.
Filter berdasarkan Tumpukan: Gunakan fitur 'Tampilkan hanya tumpukan saya' atau tambahkan `?stack=` ke umpan data (misalnya, `/menu/nextjs.json?stack=nextjs,php`) untuk memfilter insiden yang relevan dengan tumpukan teknologi Anda.
Pahami Detail Insiden: Klik pada insiden mana pun untuk melihat informasi terperinci, termasuk CVE, skor CVSS, status eksploitasi, versi yang terpengaruh, versi yang diperbaiki, dan tautan langsung ke advisori.
Ambil Tindakan: Ikuti rekomendasi 'Lakukan sekarang' yang diberikan untuk setiap insiden, yang biasanya melibatkan memeriksa advisori vendor dan membatasi akses ke sistem yang terpengaruh.
Integrasikan Umpan Data: Manfaatkan umpan JSON, RSS, atau `llms.txt` yang disediakan untuk mengintegrasikan data insiden keamanan ke dalam alat pemantauan, agen, atau pipeline CI/CD Anda.
Atur Pemberitahuan: Daftar untuk pemberitahuan email untuk menerima notifikasi tentang insiden baru yang relevan dengan tumpukan teknologi yang Anda pilih.
Kasus Penggunaan pwned.coffee
- Pemantauan Kerentanan Waktu Nyata
- Prioritas Manajemen Patch
- Respon Insiden Keamanan
- Kesadaran Keamanan Pengembang
- Integrasi Keamanan CI/CD
- Riset & Analisis Keamanan
- Keamanan Tumpukan Teknologi
- Pemberitahuan Keamanan Otomatis