Deskripsi
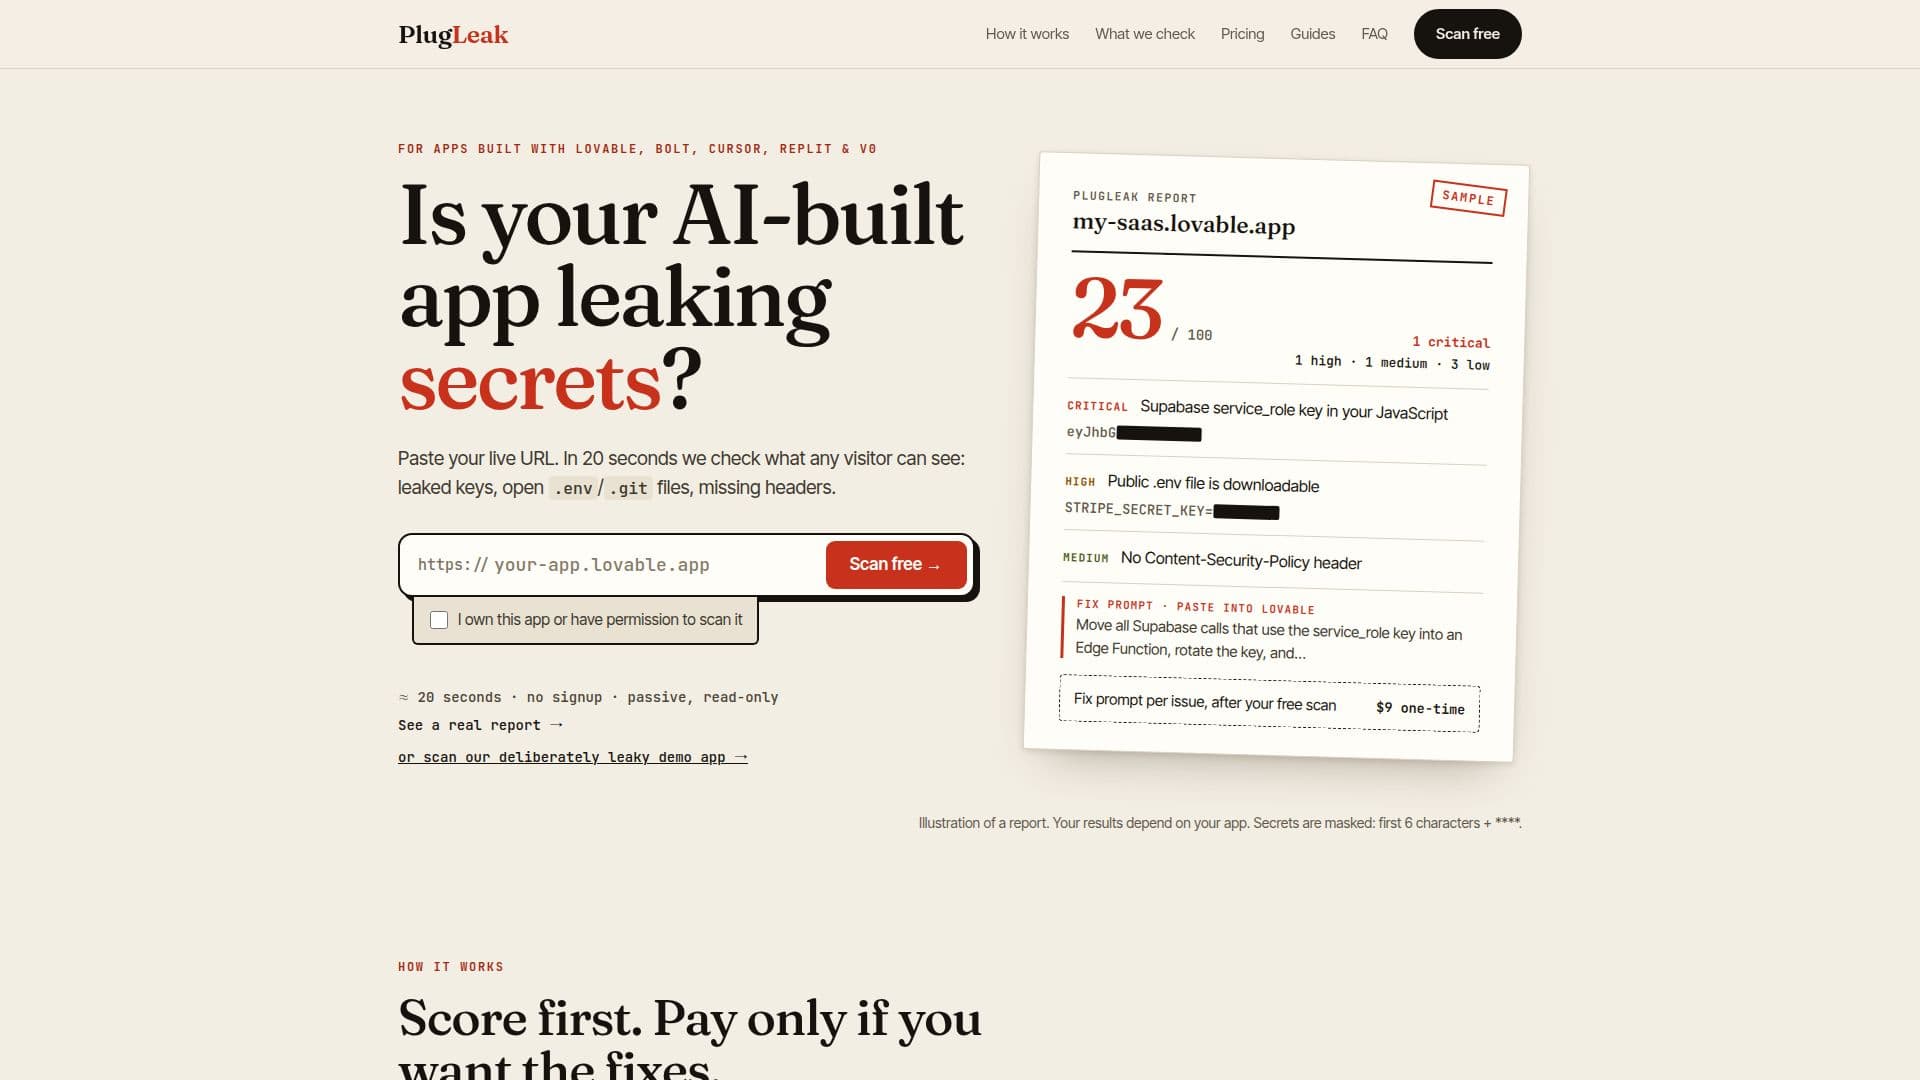
PlugLeak menyediakan layanan pemindaian keamanan khusus yang dirancang untuk aplikasi yang dibangun menggunakan platform pengembangan AI seperti Lovable, Bolt, Cursor, Replit, dan v0. Penawaran inti adalah pemindaian cepat gratis selama 20 detik yang melakukan pemeriksaan pasif dari elemen-elemen yang diekspos secara publik dari aplikasi yang sedang berjalan. Proses ini meniru permintaan GET yang akan dilakukan oleh browser pengunjung standar, ditambah permintaan khusus ke /.env dan /.git/config, tanpa masuk, mengirimkan formulir, atau menanyakan basis data.
Baca Selengkapnya
Pemindai dengan teliti mencari kerentanan kritis, termasuk kunci API yang bocor (Stripe, OpenAI, Anthropic, AWS, GitHub, Supabase), kunci `service_role` Supabase yang diekspos, file konfigurasi `.env` dan `.git` yang dapat diakses secara publik, dan header keamanan penting yang hilang seperti Content-Security-Policy, Strict-Transport-Security, dan X-Frame-Options. Ini juga memverifikasi pengalihan HTTPS dan validitas sertifikat SSL. Setiap rahasia yang ditemukan segera disembunyikan (6 karakter pertama + ****) sebelum disimpan dalam laporan, memastikan kunci penuh tidak pernah disimpan.
Setelah selesai, pengguna menerima skor keamanan dari 100. Dengan memberikan email, pengguna membuka daftar masalah yang komprehensif yang merinci setiap temuan, lokasinya, dan bukti yang disembunyikan. Bagi mereka yang mencari perbaikan segera, PlugLeak menawarkan "Laporan Perbaikan" berbayar. Pembayaran satu kali sebesar $9 menyediakan petunjuk perbaikan yang dapat disalin dan ditempel yang disesuaikan untuk Lovable, Bolt, atau Cursor, membimbing pengembang tentang apa yang harus diputar dan bagaimana memverifikasi perbaikan tersebut. Opsi $29 mencakup 10 laporan perbaikan, memungkinkan pemindaian ulang setelah penyebaran.
PlugLeak menekankan keamanannya untuk aplikasi produksi yang sedang berjalan, menyatakan bahwa ia hanya melakukan pemeriksaan pasif dan tidak pernah mencoba eksploitasi. Ini bukan audit keamanan penuh tetapi lebih merupakan pemeriksaan otomatis untuk kesalahan umum yang mahal yang dapat menyebabkan pelanggaran data. Layanan ini ideal untuk pengembang dan tim yang menggunakan pembangun AI yang membutuhkan cara cepat dan andal untuk mengidentifikasi dan menangani cacat keamanan yang terlihat oleh publik sebelum dieksploitasi.
- KategoriAlat Keamanan Siber AI
- Model HargaFreemium
- PenerapanCloud
- PlatformWeb
Fitur Inti PlugLeak
Pemindaian keamanan gratis selama 20 detik untuk aplikasi yang sedang berjalan
Mendeteksi kunci API yang bocor (Stripe, OpenAI, Anthropic, AWS, GitHub, Supabase)
Mengidentifikasi kunci service_role Supabase yang diekspos
Memeriksa file .env dan .git yang dapat diakses secara publik
Memindai header keamanan yang hilang (CSP, HSTS, X-Frame-Options, dll.)
Memverifikasi pengalihan HTTPS dan validitas sertifikat SSL
Memberikan skor keamanan dari 100
Menawarkan daftar masalah yang rinci dengan bukti yang disembunyikan (setelah pengiriman email)
Mencakup petunjuk perbaikan yang dapat disalin dan ditempel untuk aplikasi Lovable, Bolt, dan Cursor (fitur berbayar)
Mendukung pemindaian ulang setelah penyebaran dengan paket kredit
Metode pemindaian pasif, aman untuk lingkungan produksi
Tidak masuk, mengirimkan formulir, atau menanyakan basis data selama pemindaian gratis
Menyembunyikan semua rahasia yang ditemukan sebelum penyimpanan
Menawarkan panduan gratis untuk perbaikan mandiri
Mengidentifikasi permintaan dengan User-Agent "PlugLeakScanner" dalam log
Cara menggunakan PlugLeak?
Tempel URL: Masukkan URL langsung dari aplikasi yang dibangun dengan AI Anda.
Mulai Pemindaian: Konfirmasi kepemilikan atau izin untuk memindai aplikasi.
Dapatkan Skor: Terima skor keamanan segera dari 100.
Lihat Masalah: Masukkan email Anda untuk membuka daftar lengkap masalah keamanan yang teridentifikasi dan bukti yang disembunyikan.
Akses Perbaikan (Opsional): Beli Laporan Perbaikan untuk petunjuk yang dapat disalin dan ditempel yang disesuaikan untuk Lovable, Bolt, atau Cursor untuk menyelesaikan masalah.
Verifikasi Perbaikan: Gunakan panduan yang diberikan untuk memutar kunci dan memverifikasi bahwa kerentanan telah ditangani.
Kasus Penggunaan PlugLeak
- Pemeriksaan Keamanan Pra-Penyebaran
- Penilaian Kerentanan Pasca-Penyebaran
- Edukasi Keamanan Pengembang
- Kepatuhan dan Mitigasi Risiko
- Umpan Balik Keamanan Cepat
- Penguatan Keamanan Pembuat AI