Deskripsi
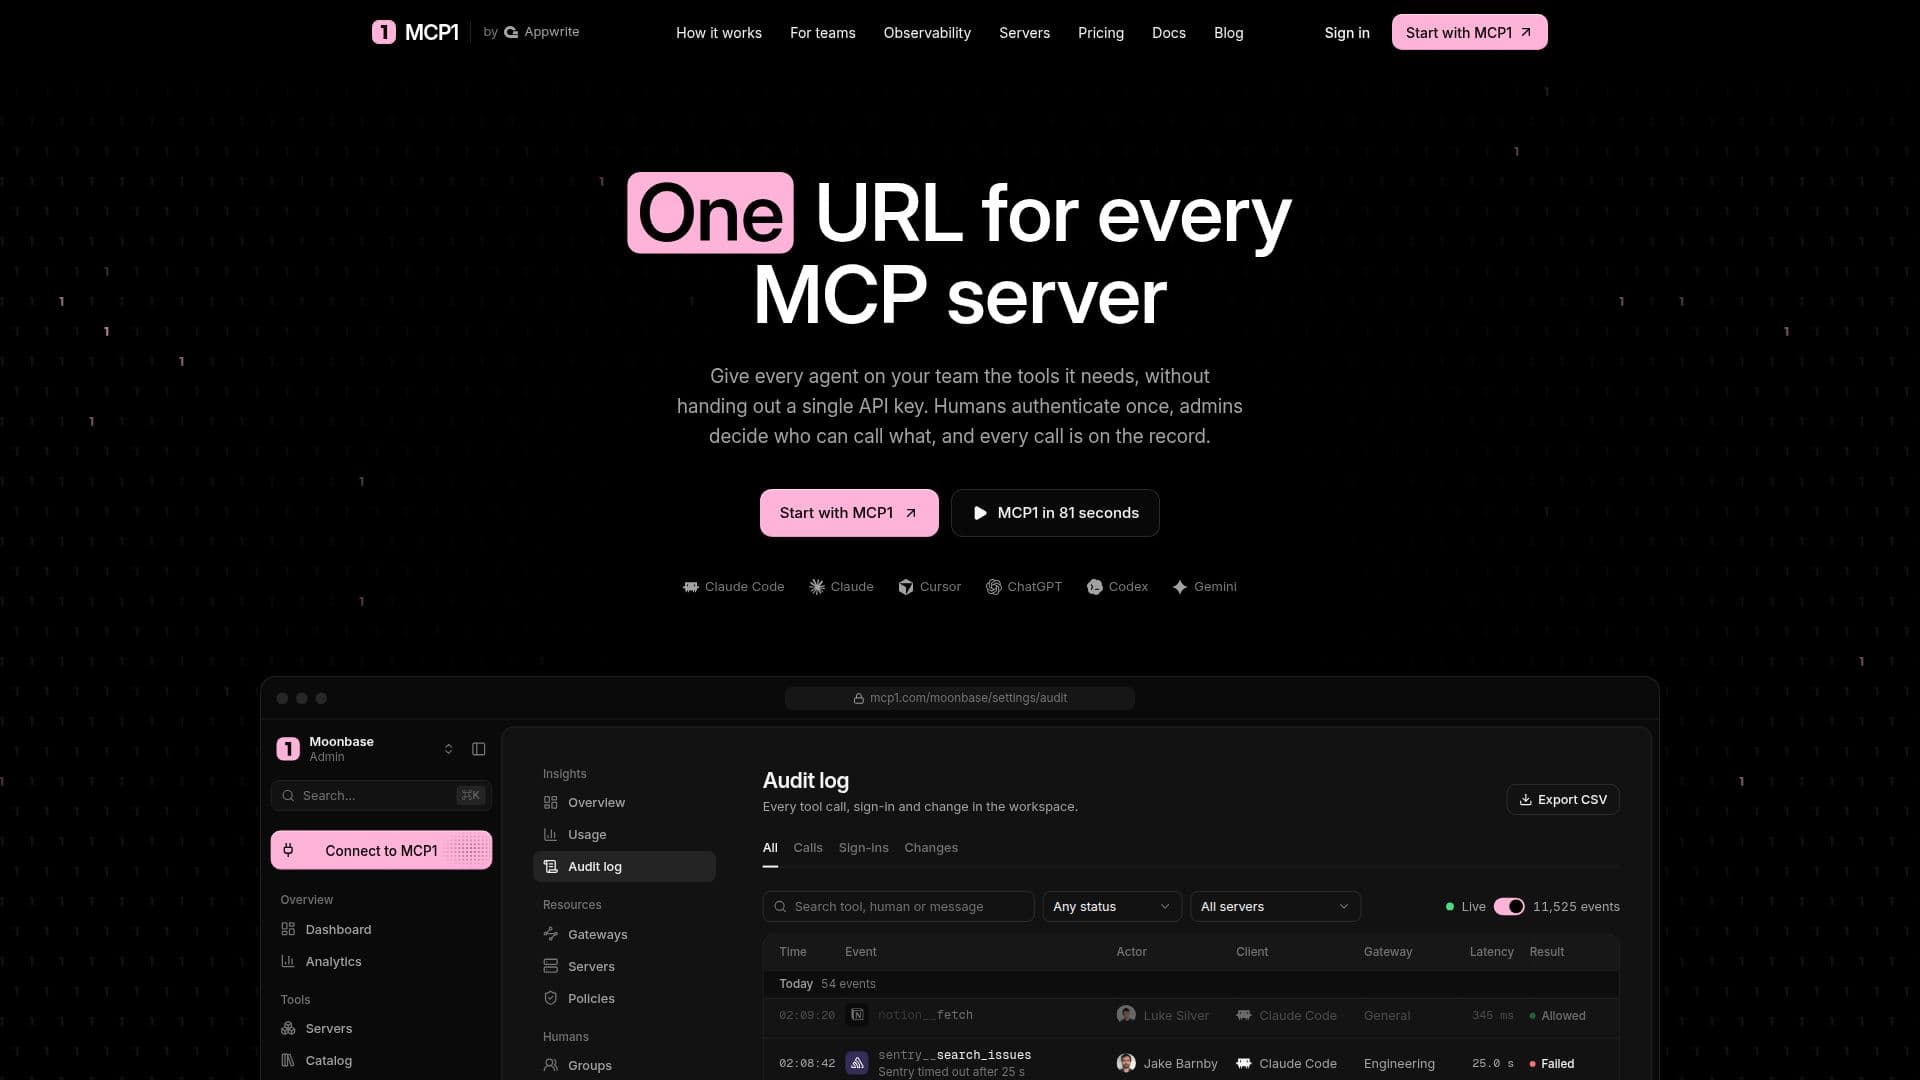
MCP1 by Appwrite berfungsi sebagai gerbang Model Context Protocol (MCP), menyediakan titik akhir terpadu untuk mengelola akses ke berbagai server MCP. Solusi ini dibangun untuk tim dan organisasi, memungkinkan mereka untuk mengkonsolidasikan infrastruktur server MCP mereka di belakang satu URL. Fungsionalitas utama termasuk autentikasi OAuth 2.1 yang kuat untuk klien MCP dan kunci API untuk alur kerja integrasi berkelanjutan (CI), memastikan akses yang aman bagi pengguna manusia dan sistem otomatis.
Baca Selengkapnya
Platform ini mendukung gerbang bersama dan pribadi. Gerbang bersama dikonfigurasi oleh administrator dari server workspace yang terpasang dan diberikan kepada grup tertentu dengan akses penuh atau hanya baca. Gerbang pribadi, di sisi lain, memungkinkan pengguna individu untuk mengintegrasikan server dan token mereka sendiri, bersama dengan server workspace yang dapat diakses oleh grup mereka. Fleksibilitas ini memenuhi berbagai kebutuhan operasional, mulai dari manajemen tim terpusat hingga pengembangan agen individu.
MCP1 menerapkan kontrol granular melalui aturan per-alat, yang dapat didefinisikan berdasarkan peran dan grup. Ini memastikan bahwa agen dan pengguna hanya mengakses alat dan data yang relevan dengan izin mereka. Log audit terintegrasi dan analitik penggunaan memberikan visibilitas komprehensif ke dalam setiap panggilan alat, merinci aktor, klien, gerbang, latensi, dan hasil, yang sangat penting untuk pemantauan, kepatuhan, dan pemecahan masalah.
Kompatibilitas adalah kekuatan inti, karena MCP1 bekerja dengan klien mana pun yang berkomunikasi melalui MCP jarak jauh melalui HTTP, termasuk alat populer seperti Claude, Cursor, ChatGPT, Codex, Windsurf, dan Gemini. Token server disimpan dengan aman di dalam MCP1, disegel dengan enkripsi AES-256-GCM, memastikan bahwa kredensial sensitif tidak pernah langsung terpapar kepada pengguna. Platform ini juga menangani kebutuhan keamanan dan kepatuhan, mematuhi SOC 2, GDPR, HIPAA, dan CCPA, dengan Perjanjian Pemrosesan Data (DPA) tersedia untuk semua workspace dan Perjanjian Mitra Bisnis (BAA) untuk rencana Enterprise.
Harga disusun dalam tiga tingkatan: rencana individu gratis untuk pengguna tunggal, rencana Tim seharga $12 per anggota per bulan untuk gerbang bersama dan grup, dan rencana Enterprise seharga $29 per anggota per bulan untuk penerapan skala besar. Pendekatan bertingkat ini memungkinkan organisasi untuk meningkatkan penggunaan gerbang MCP mereka sesuai dengan ukuran tim dan kebutuhan operasional, memastikan efisiensi biaya sambil mempertahankan standar keamanan dan manajemen yang tinggi.
- KategoriAlat DevOps & Cloud AI
- Model HargaFreemium
- PenerapanCloud
- PlatformWeb
Fitur Inti MCP1 by Appwrite
URL Terpadu untuk Server MCP
Autentikasi OAuth 2.1 untuk Klien MCP
Kunci API untuk Alur Kerja CI
Gerbang Bersama dengan Akses Grup
Gerbang Pribadi untuk Server Individu
Aturan Per-Alat berdasarkan Peran dan Grup
Log Audit dan Analitik Penggunaan
Koneksi OAuth Satu Klik ke Katalog Server MCP
Kepatuhan SOC 2, GDPR, HIPAA, dan CCPA
Enkripsi AES-256-GCM untuk Token Server
Kontrol Akses Berdasarkan Peran (Pemilik, Admin, Pengembang, Anggota, Auditor)
Kebijakan yang Dapat Dikonfigurasi (Blokir, Membutuhkan Peran, Hanya Beberapa Grup, Tanyakan Terlebih Dahulu)
Konfirmasi Alat yang Merusak
Pembatasan Laju per Manusia per Menit
Batas Ukuran Jawaban untuk Respons Model
Cara menggunakan MCP1 by Appwrite?
Instal Server: Hubungkan server Model Context Protocol Anda ke MCP1.
Konfigurasi Gerbang: Siapkan gerbang bersama atau pribadi untuk mengelola akses server.
Tentukan Grup dan Peran: Buat grup dan tetapkan peran untuk mengontrol izin pengguna.
Tetapkan Aturan Per-Alat: Terapkan aturan akses spesifik untuk alat individu berdasarkan peran dan grup.
Hubungkan Klien: Integrasikan klien MCP seperti Claude, Cursor, atau ChatGPT menggunakan OAuth atau kunci API.
Pantau Aktivitas: Manfaatkan log audit dan analitik penggunaan untuk melacak semua panggilan alat dan peristiwa.
Kasus Penggunaan MCP1 by Appwrite
- Manajemen Server MCP Terpusat
- Penerapan Agen AI yang Aman
- Kolaborasi Tim pada Alat AI
- Kepatuhan dan Pencatatan Audit
- Integrasi Pengembang dengan CI
- Kontrol Akses Granular
- Akses Alat AI yang Dipersonalisasi
- Memantau Penggunaan Alat AI
- Onboarding Anggota Tim Baru
- Mengelola Operasi yang Merusak