Deskripsi
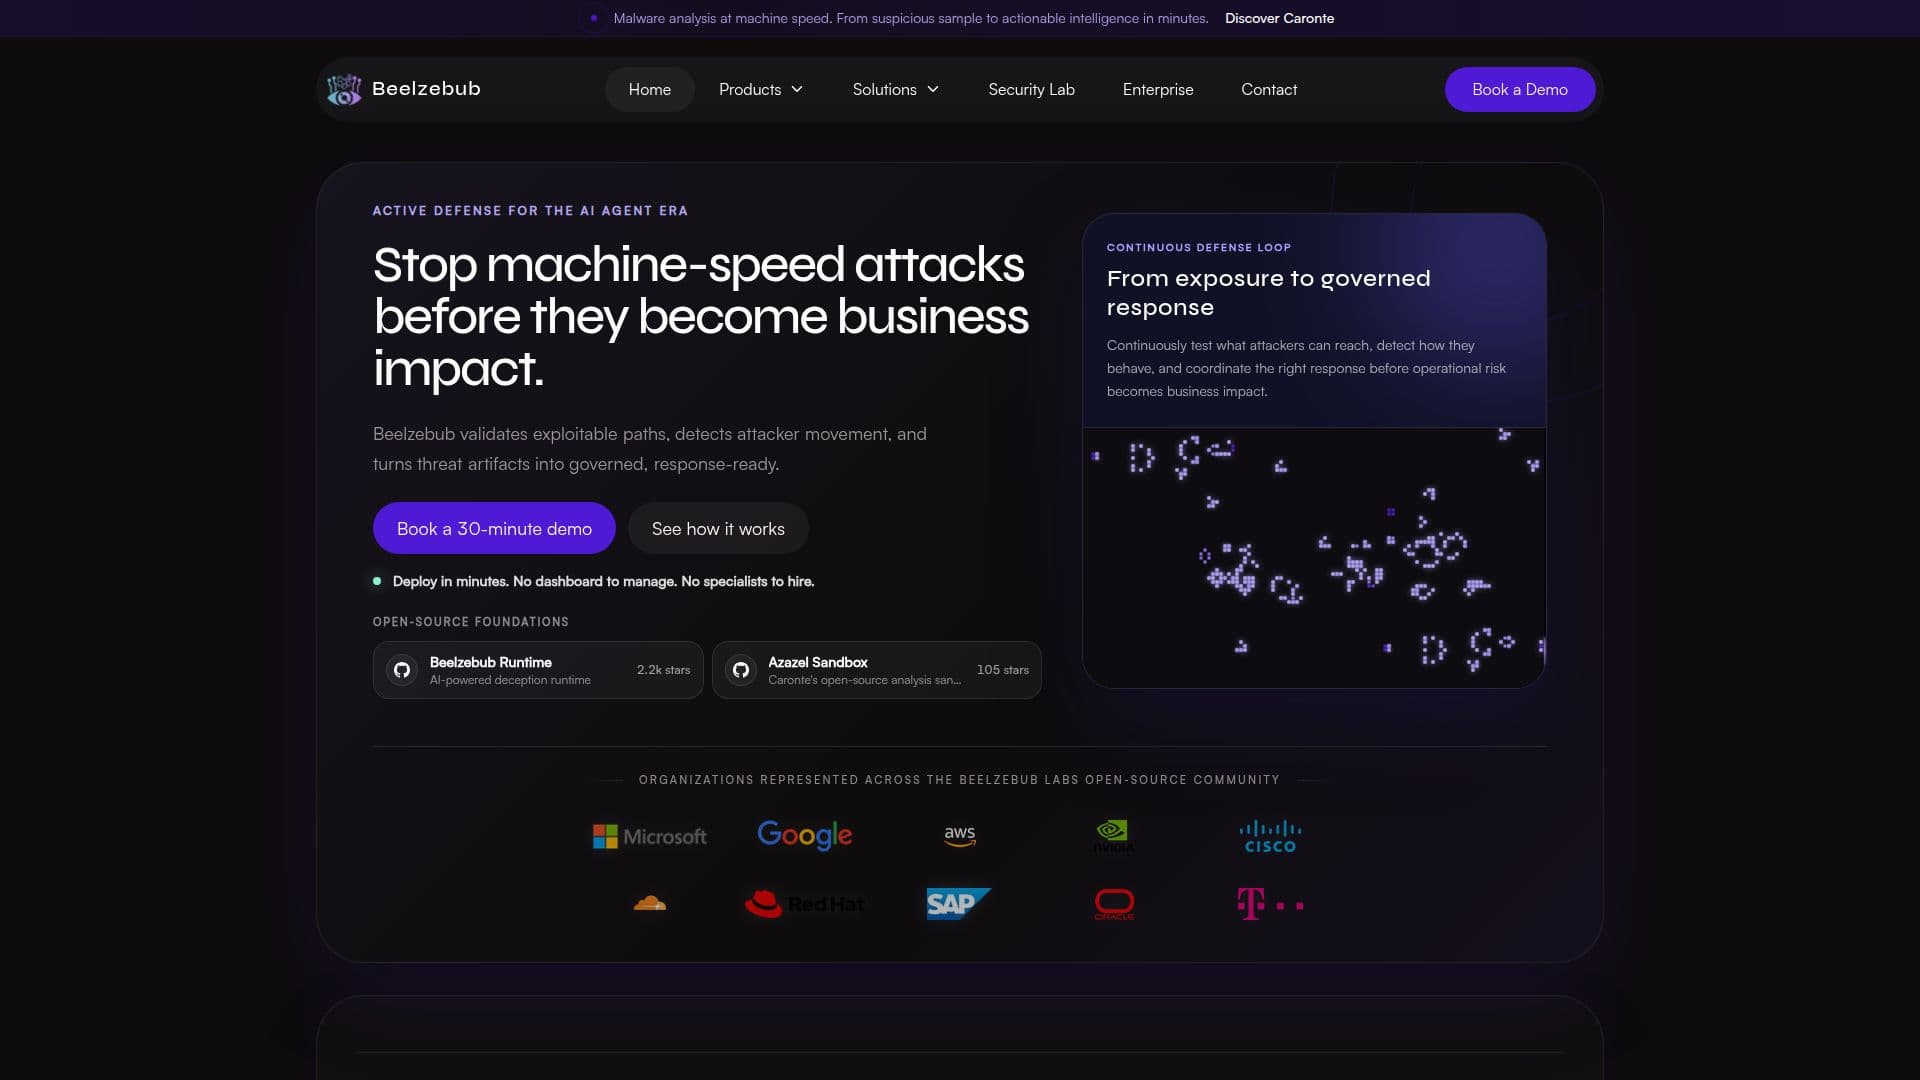
Beelzebub adalah platform pertahanan aktif yang berbasis AI yang menyediakan alat bagi organisasi untuk memvalidasi jalur yang dapat dieksploitasi, mendeteksi pergerakan penyerang, dan mengubah artefak ancaman menjadi bukti yang terkelola dan siap untuk respons. Platform ini dirancang untuk menghentikan serangan dengan kecepatan mesin sebelum dapat mempengaruhi operasi bisnis. Beelzebub beroperasi di atas fondasi sumber terbuka dan menawarkan loop pertahanan berkelanjutan, memungkinkan organisasi untuk terus menguji apa yang dapat dijangkau oleh penyerang, mendeteksi bagaimana mereka berperilaku, dan mengoordinasikan respons yang tepat sebelum risiko operasional menjadi dampak bisnis.
Platform ini dibagi menjadi tiga komponen utama: Arcangelo, Platform Beelzebub, dan Caronte. Arcangelo secara terus-menerus memetakan permukaan serangan dan membuktikan jalur mana yang dapat dieksploitasi, menggabungkan Manajemen Permukaan Serangan Internal dan Eksternal dengan pengujian penetrasi agenik. Platform Beelzebub menggunakan penipuan untuk menempatkan umpan dan kredensial canary yang realistis, memberikan sinyal dengan tingkat kepercayaan tinggi untuk Pusat Operasi Keamanan (SOC). Caronte mengubah artefak penyerang menjadi intelijen yang dapat ditindaklanjuti dalam hitungan menit, menggunakan sandbox Azazel sumber terbuka untuk analisis perilaku terisolasi.
Beelzebub dirancang untuk penyebaran yang mudah, tanpa dasbor untuk dikelola dan tanpa spesialis yang perlu dipekerjakan. Ini mendukung penyebaran di lingkungan cloud dan on-premises menggunakan Docker atau Kubernetes. Platform ini terintegrasi dengan alat keamanan yang ada seperti SIEM, SOAR, dan XDR, memberikan konteks dan bukti yang terverifikasi yang dapat dipercaya oleh tim keamanan.
Platform ini sangat berguna untuk SOC dan Tim Biru, serta Tim Intelijen Ancaman Siber (CTI) dan Respons Insiden. Ini menawarkan peringatan dengan tingkat kepercayaan tinggi berdasarkan interaksi langsung dengan umpan dan menyediakan investigasi yang dipimpin AI, pelaporan, dan orkestrasi respons. Kerangka honeypot sumber terbuka Beelzebub dirancang untuk menciptakan lingkungan yang aman untuk mendeteksi dan menganalisis ancaman siber, mendukung umpan multi-protokol seperti SSH, HTTP, TCP, dan MCP untuk mendeteksi serangan injeksi prompt terhadap agen LLM.
Fitur Inti Beelzebub
Pertahanan aktif berbasis AI
Fondasi sumber terbuka
Loop pertahanan berkelanjutan
Penipuan di seluruh cloud, Kubernetes, jaringan, API, dan permukaan agen AI
Peringatan dengan tingkat kepercayaan tinggi
Investigasi dan respons yang dipimpin AI
Penyebaran yang mudah dengan Docker dan Kubernetes
Integrasi dengan SIEM, SOAR, dan XDR
Cara menggunakan Beelzebub?
Terapkan: Siapkan menggunakan Docker atau Kubernetes
Konfigurasi: Tempatkan umpan dan kredensial canary
Pantau: Deteksi pergerakan penyerang dan terima peringatan
Respon: Gunakan investigasi yang dipimpin AI untuk orkestrasi respons
Kasus Penggunaan Beelzebub
- Manajemen Permukaan Serangan
- Teknologi Penipuan
- Respons Insiden
- Intelijen Ancaman
- Operasi Keamanan