Description
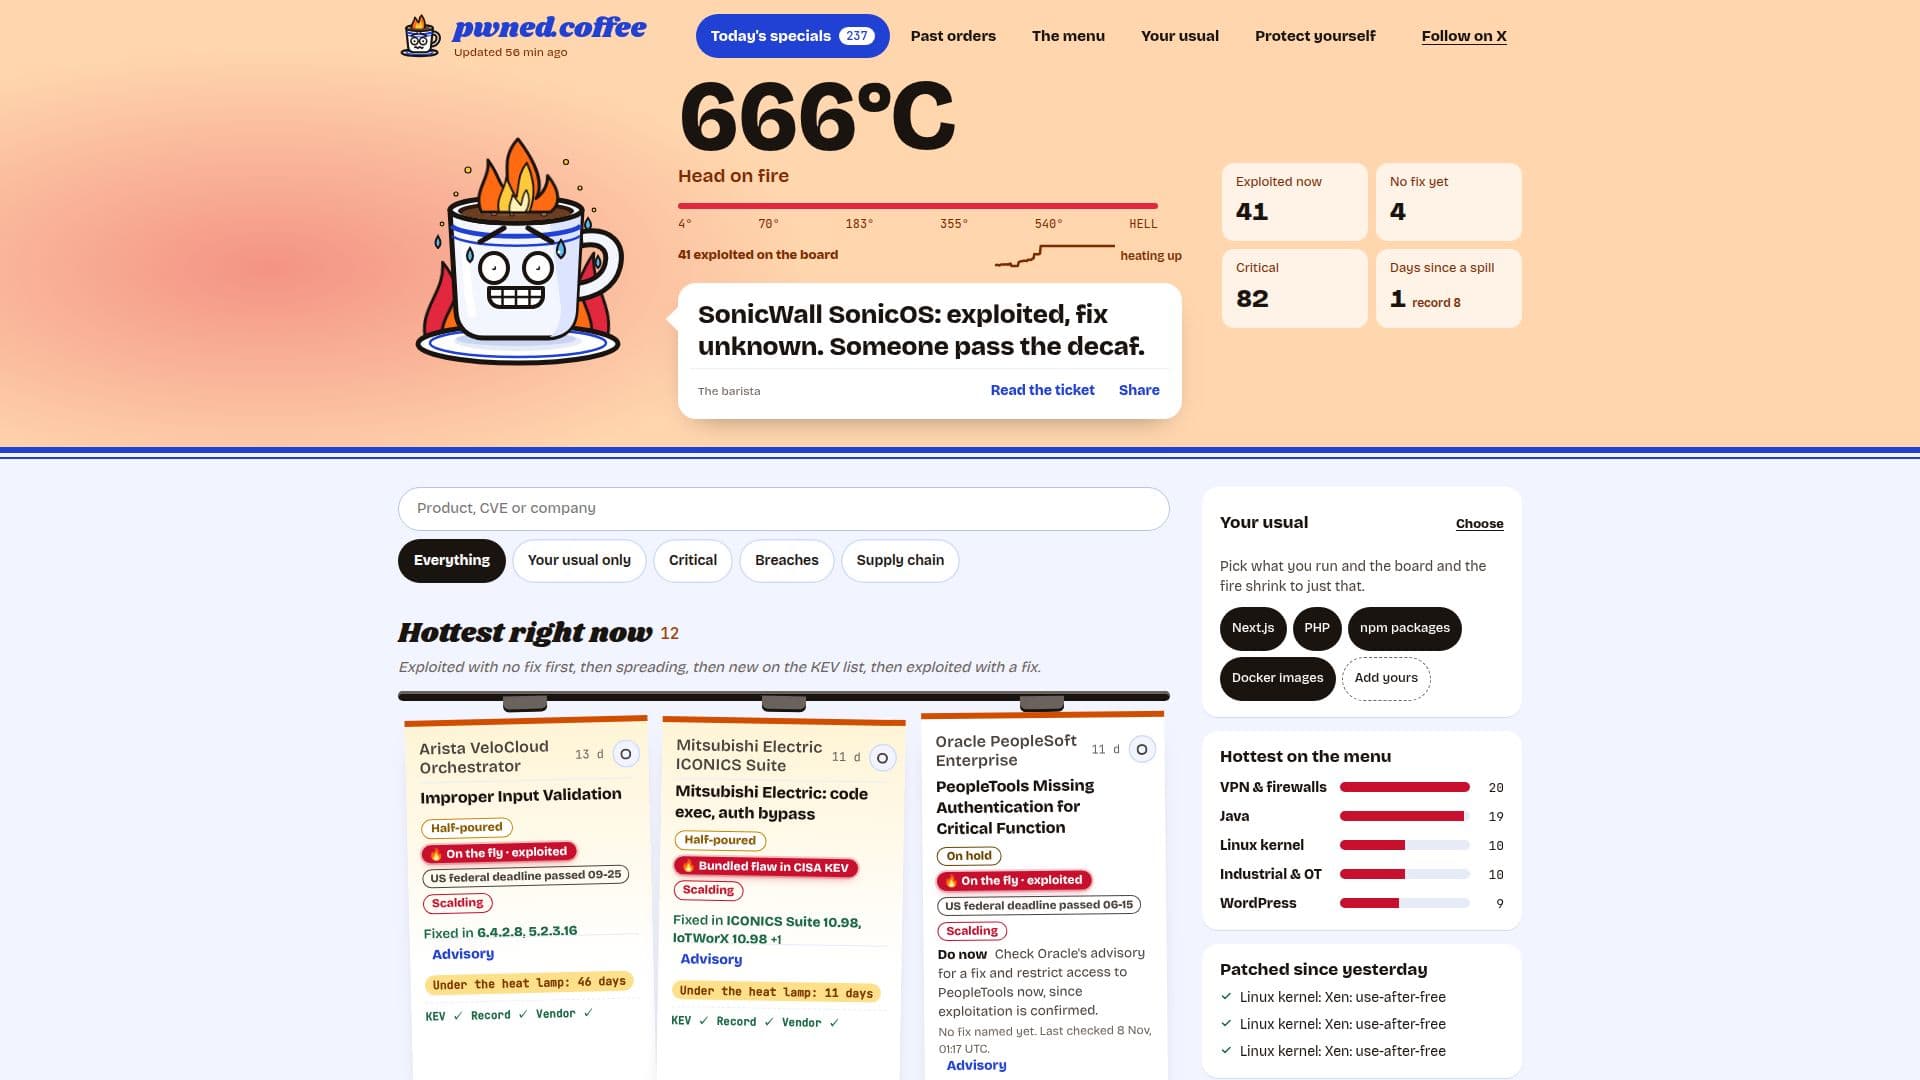
pwned.coffee est une plateforme complète conçue pour tenir les utilisateurs informés des incidents de sécurité en direct, des vulnérabilités et des violations de données. Le service est mis à jour chaque heure, agrégeant des informations provenant d'un large éventail de sources, y compris le catalogue des vulnérabilités connues exploitées (KEV) du CISA, des avis de sécurité critiques de GitHub, des enregistrements CVE, des avis de fournisseurs et 29 flux d'actualités provenant de salles de presse, d'équipes de recherche et de fournisseurs.
Lire la suite
La fonctionnalité principale de la plateforme consiste à suivre les incidents de sécurité au fur et à mesure qu'ils se produisent, en détaillant quels systèmes sont affectés, si un correctif est disponible, quelles versions résolvent le problème et l'origine de l'information. Un modèle de langage est utilisé pour regrouper les rapports connexes en incidents uniques et générer des résumés concis. Les numéros de version et de CVE ne sont affichés que lorsqu'ils sont explicitement mentionnés par une source.
pwned.coffee attribue une gravité basée sur le score CVSS du pire CVE associé à un ticket, en priorisant le score de la NVD, puis celui de l'enregistrement CVE (du fournisseur ou du CISA). Si aucun CVSS n'est disponible, il utilise la note de GitHub ou un score évalué manuellement à partir des avis des fournisseurs. Chaque ticket indique clairement sa source pour plus de transparence.
Les actualités sont ajoutées au tableau une fois confirmées par des déclarations officielles des entreprises, des dépôts, des avis, des recherches de première main, un CVE ou deux médias indépendants. La plateforme distingue entre la gravité d'un bogue et son statut d'exploitation, répertoriant à la fois les bogues critiques sans attaques connues et les bogues exploités avec des scores inférieurs. Les incidents restent sur le tableau des « spécialités du jour » tant qu'ils changent activement, passant aux « commandes passées » après une semaine calme s'ils sont entièrement corrigés, ou restant jusqu'à un mois si un correctif complet est encore en attente.
Au-delà du tableau de bord, pwned.coffee propose diverses options d'accès aux données, y compris des flux JSON (`incidents.json`, `changes.json`), des flux RSS et des fichiers `llms.txt`, qui peuvent être filtrés par des piles technologiques spécifiques (par exemple, `nextjs`, `php`, `npm`). Des intégrations pour Slack et Make sont disponibles, ainsi qu'un serveur MCP pour les agents et une action GitHub pour les pipelines CI/CD. Le service met l'accent sur la confidentialité, ne stockant que les adresses e-mail, les piles sélectionnées et un jeton aléatoire pour les alertes, toutes les données étant supprimées lors de la désinscription. Il précise qu'il ne s'agit pas de conseils en matière de sécurité et que les utilisateurs doivent toujours consulter les avis des fournisseurs.
- CatégorieOutils de cybersécurité IA
- Modèle tarifaireGratuit
- DéploiementCloud
- PlateformesWeb
Fonctionnalités principales de pwned.coffee
Mises à jour horaires des incidents de sécurité
Tableau en direct des vulnérabilités exploitées
Suivi des statuts des correctifs et des versions corrigées
Conseils pratiques de remédiation
Intégration du catalogue CISA KEV
Intégration des avis de sécurité GitHub
Agrégation des enregistrements CVE
Surveillance des avis des fournisseurs
Agrégation des flux d'actualités (29 sources)
Modèle de langage pour le regroupement et la synthèse des incidents
Notation de gravité basée sur le CVSS
Indication du statut d'exploitation (par exemple, « Exploité dans le CISA KEV »)
Données historiques pour les fuites (12 derniers mois)
Flux spécifiques aux piles (par exemple, npm, Next.js)
Flux de données RSS et JSON
Intégrations Slack et Make
Action GitHub pour CI/CD
Alertes par e-mail pour les piles sélectionnées
Comment utiliser pwned.coffee ?
Parcourir les incidents : Visitez la page d'accueil de pwned.coffee pour voir le tableau en direct des incidents de sécurité, classés par statut comme « exploité maintenant » ou « pas encore de correctif ».
Filtrer par pile : Utilisez la fonction « Afficher uniquement ma pile » ou ajoutez `?stack=` aux flux de données (par exemple, `/menu/nextjs.json?stack=nextjs,php`) pour filtrer les incidents pertinents pour votre pile technologique.
Comprendre les détails des incidents : Cliquez sur n'importe quel incident pour voir des informations détaillées, y compris les CVE, les scores CVSS, le statut d'exploitation, les versions affectées, les versions corrigées et des liens directs vers les avis.
Agir : Suivez les recommandations « À faire maintenant » fournies pour chaque incident, qui impliquent généralement de vérifier les avis des fournisseurs et de restreindre l'accès aux systèmes affectés.
Intégrer les flux de données : Utilisez les flux JSON, RSS ou `llms.txt` fournis pour intégrer les données des incidents de sécurité dans vos propres outils de surveillance, agents ou pipelines CI/CD.
Configurer des alertes : Inscrivez-vous pour recevoir des alertes par e-mail afin de recevoir des notifications sur les nouveaux incidents pertinents pour vos piles technologiques choisies.
Cas d'utilisation de pwned.coffee
- Surveillance des vulnérabilités en temps réel
- Priorisation de la gestion des correctifs
- Réponse aux incidents de sécurité
- Sensibilisation à la sécurité des développeurs
- Intégration de la sécurité CI/CD
- Recherche et analyse de la sécurité
- Sécurité de la pile technologique
- Alertes de sécurité automatisées