Description
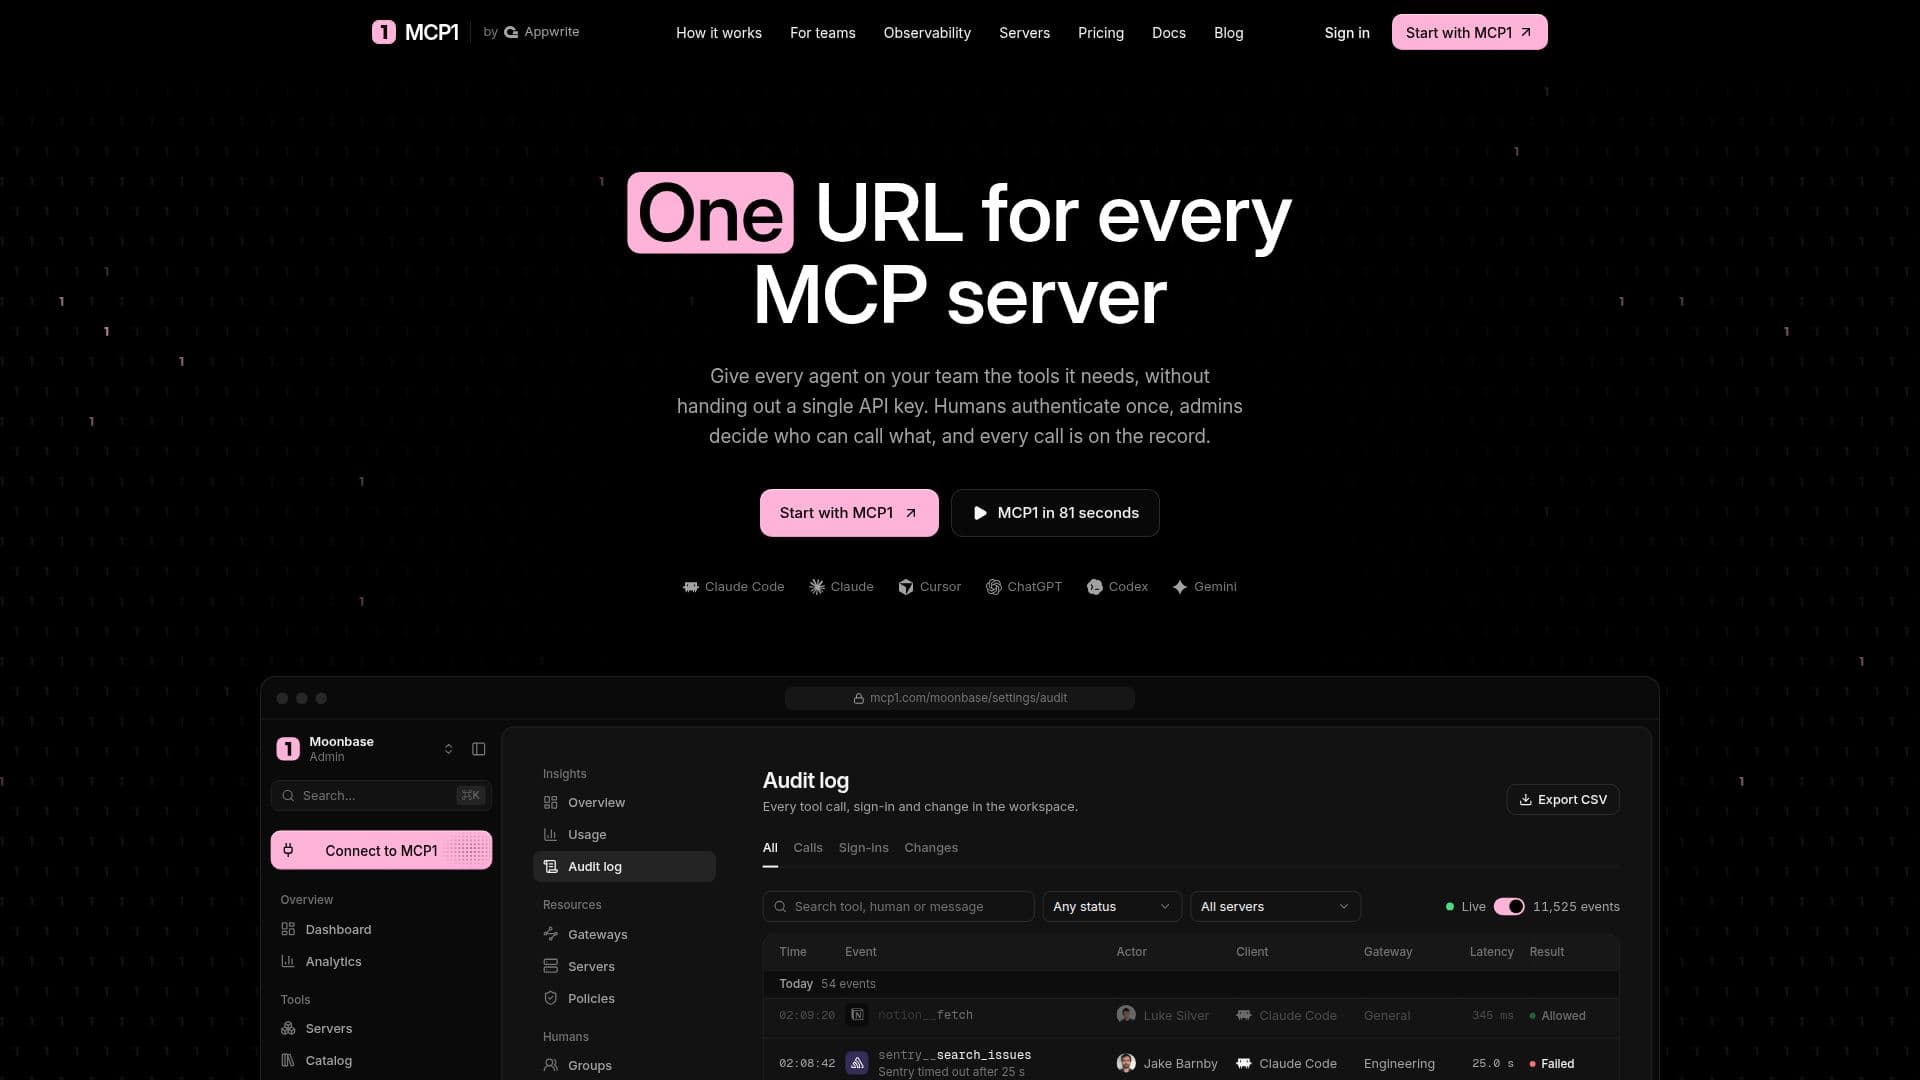
MCP1 by Appwrite sert de passerelle de Modèle de Protocole de Contexte (MCP), fournissant un point d'accès unifié pour gérer l'accès à divers serveurs MCP. Cette solution est conçue pour les équipes et les organisations, leur permettant de consolider leur infrastructure de serveurs MCP derrière une seule URL. Les fonctionnalités clés incluent une authentification robuste OAuth 2.1 pour les clients MCP et des clés API pour les flux de travail d'intégration continue (CI), garantissant un accès sécurisé tant pour les utilisateurs humains que pour les systèmes automatisés.
Lire la suite
La plateforme prend en charge à la fois des passerelles partagées et personnelles. Les passerelles partagées sont configurées par des administrateurs à partir des serveurs de l'espace de travail installé et accordées à des groupes spécifiques avec un accès complet ou en lecture seule. Les passerelles personnelles, en revanche, permettent aux utilisateurs individuels d'intégrer leurs propres serveurs et jetons, ainsi que des serveurs de l'espace de travail accessibles à leurs groupes. Cette flexibilité répond à divers besoins opérationnels, allant de la gestion centralisée des équipes au développement individuel d'agents.
MCP1 met en œuvre un contrôle granulaire grâce à des règles par outil, qui peuvent être définies par rôle et groupe. Cela garantit que les agents et les utilisateurs n'accèdent qu'aux outils et aux données pertinents pour leurs autorisations. Un journal d'audit intégré et des analyses d'utilisation fournissent une visibilité complète sur chaque appel d'outil, détaillant les acteurs, les clients, les passerelles, la latence et les résultats, ce qui est crucial pour la surveillance, la conformité et le dépannage.
La compatibilité est une force essentielle, car MCP1 fonctionne avec tout client qui communique via MCP à distance sur HTTP, y compris des outils populaires comme Claude, Cursor, ChatGPT, Codex, Windsurf et Gemini. Les jetons de serveur sont stockés en toute sécurité au sein de MCP1, scellés par un chiffrement AES-256-GCM, garantissant que les informations d'identification sensibles ne sont jamais directement exposées aux utilisateurs. La plateforme répond également aux besoins de sécurité et de conformité, étant conforme aux normes SOC 2, GDPR, HIPAA et CCPA, avec des Accords de Traitement de Données (DPA) disponibles pour tous les espaces de travail et des Accords d'Associé Commercial (BAA) pour les plans Entreprise.
La tarification est structurée en trois niveaux : un plan individuel gratuit pour les utilisateurs uniques, un plan Équipe à 12 $ par membre et par mois pour les passerelles et groupes partagés, et un plan Entreprise à 29 $ par membre et par mois pour des déploiements à grande échelle. Cette approche par niveaux permet aux organisations de faire évoluer leur utilisation de la passerelle MCP en fonction de la taille de leur équipe et de leurs exigences opérationnelles, garantissant un rapport coût-efficacité tout en maintenant des normes élevées de sécurité et de gestion.
- CatégorieOutils DevOps et cloud IA
- Modèle tarifaireFreemium
- DéploiementCloud
- PlateformesWeb
Fonctionnalités principales de MCP1 by Appwrite
URL unifiée pour les serveurs MCP
Authentification OAuth 2.1 pour les clients MCP
Clés API pour les flux de travail CI
Passerelles partagées avec accès de groupe
Passerelles personnelles pour serveurs individuels
Règles par outil par rôle et groupe
Journal d'audit et analyses d'utilisation
Connexions OAuth en un clic pour cataloguer les serveurs MCP
Conformité SOC 2, GDPR, HIPAA et CCPA
Chiffrement AES-256-GCM pour les jetons de serveur
Contrôle d'accès basé sur les rôles (Propriétaire, Administrateur, Développeur, Membre, Auditeur)
Politiques configurables (Bloquer, Nécessite un rôle, Seulement certains groupes, Demander d'abord)
Confirmation d'outil destructeur
Limitation de taux par humain par minute
Limite de taille de réponse pour les réponses du modèle
Comment utiliser MCP1 by Appwrite ?
Installer les serveurs : Connectez vos serveurs de Modèle de Protocole de Contexte à MCP1.
Configurer les passerelles : Mettez en place des passerelles partagées ou personnelles pour gérer l'accès aux serveurs.
Définir des groupes et des rôles : Créez des groupes et assignez des rôles pour contrôler les autorisations des utilisateurs.
Définir des règles par outil : Appliquez des règles d'accès spécifiques pour des outils individuels en fonction des rôles et des groupes.
Connecter des clients : Intégrez des clients MCP comme Claude, Cursor ou ChatGPT en utilisant OAuth ou des clés API.
Surveiller l'activité : Utilisez le journal d'audit et les analyses d'utilisation pour suivre tous les appels d'outils et événements.
Cas d'utilisation de MCP1 by Appwrite
- Gestion centralisée des serveurs MCP
- Déploiement sécurisé d'agents IA
- Collaboration d'équipe sur des outils IA
- Conformité et journalisation d'audit
- Intégration des développeurs avec CI
- Contrôle d'accès granulaire
- Accès personnalisé aux outils IA
- Surveillance de l'utilisation des outils IA
- Intégration des nouveaux membres de l'équipe
- Gestion des opérations destructrices