Description
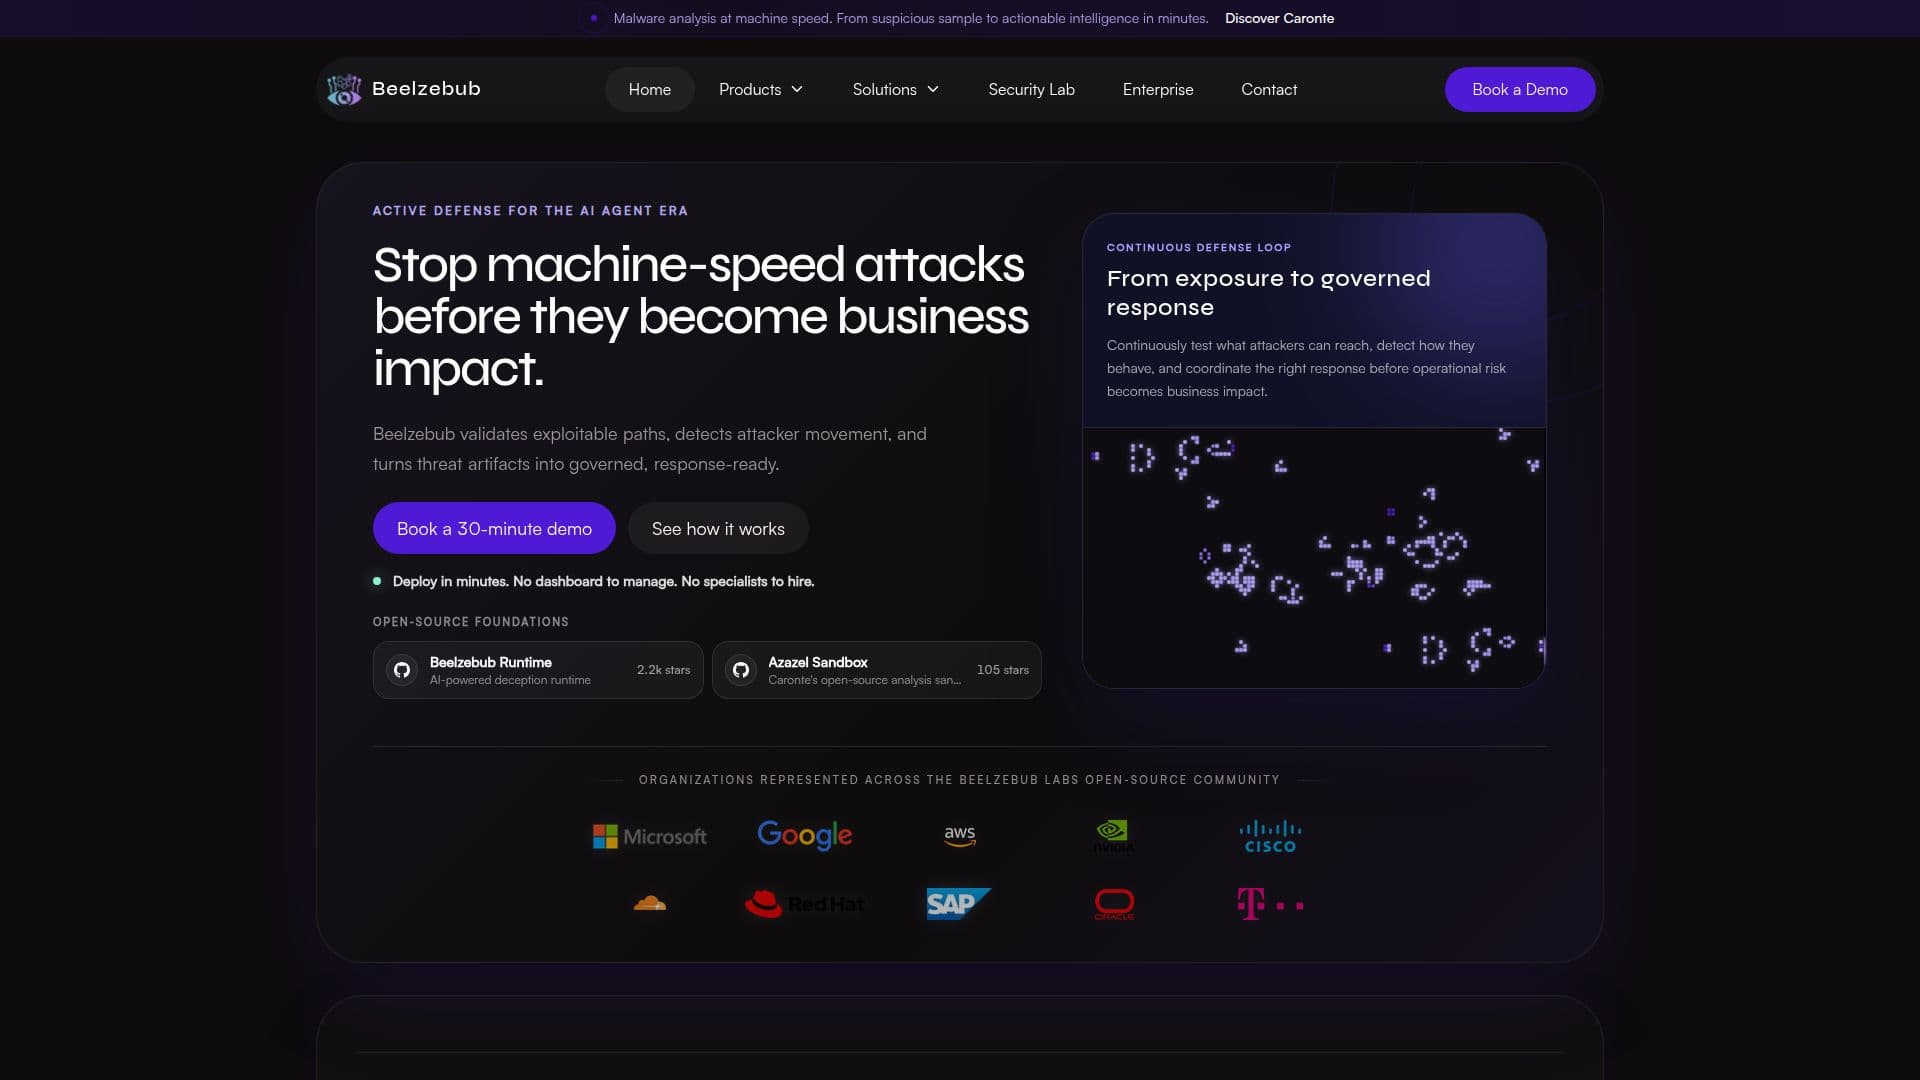
Beelzebub est une plateforme de défense active native de l'IA qui fournit aux organisations les outils pour valider les chemins exploitables, détecter les mouvements des attaquants et transformer les artefacts de menace en preuves régulées et prêtes à la réponse. La plateforme est conçue pour stopper les attaques à la vitesse des machines avant qu'elles n'impactent les opérations commerciales. Beelzebub fonctionne sur des bases open-source et offre une boucle de défense continue, permettant aux organisations de tester en permanence ce que les attaquants peuvent atteindre, de détecter leur comportement et de coordonner la réponse appropriée avant que les risques opérationnels ne deviennent des impacts commerciaux.
La plateforme est divisée en trois composants principaux : Arcangelo, la plateforme Beelzebub et Caronte. Arcangelo cartographie en continu la surface d'attaque et prouve quels chemins sont exploitables, combinant la gestion de la surface d'attaque interne et externe avec des tests de pénétration agentiques. La plateforme Beelzebub utilise la tromperie pour placer des leurres réalistes et des identifiants canaris, fournissant des signaux de haute confiance pour les centres d'opérations de sécurité (SOC). Caronte transforme les artefacts des attaquants en renseignements exploitables en quelques minutes, utilisant le bac à sable open-source Azazel pour une analyse comportementale isolée.
Beelzebub est conçu pour un déploiement facile, sans tableau de bord à gérer et sans spécialistes à recruter. Il prend en charge le déploiement dans des environnements cloud et sur site en utilisant Docker ou Kubernetes. La plateforme s'intègre aux outils de sécurité existants tels que SIEM, SOAR et XDR, fournissant un contexte et des preuves vérifiés que les équipes de sécurité peuvent faire confiance.
La plateforme est particulièrement utile pour les SOC et les équipes Bleues, ainsi que pour les équipes de renseignement sur les menaces cybernétiques (CTI) et de réponse aux incidents. Elle offre des alertes de haute confiance basées sur une interaction directe avec des leurres et fournit une enquête dirigée par l'IA, des rapports et une orchestration de réponse. Le cadre de honeypot open-source de Beelzebub est conçu pour créer un environnement sécurisé pour détecter et analyser les menaces cybernétiques, prenant en charge des leurres multi-protocoles tels que SSH, HTTP, TCP et MCP pour détecter les attaques par injection rapide contre les agents LLM.
Fonctionnalités principales de Beelzebub
Défense active native de l'IA
Bases open-source
Boucle de défense continue
Tromperie à travers le cloud, Kubernetes, réseaux, API et surfaces d'agents IA
Alertes de haute confiance
Enquête et réponse dirigées par l'IA
Déploiement facile avec Docker et Kubernetes
Intégration avec SIEM, SOAR et XDR
Comment utiliser Beelzebub ?
Déployer : Configurer en utilisant Docker ou Kubernetes
Configurer : Placer des leurres et des identifiants canaris
Surveiller : Détecter les mouvements des attaquants et recevoir des alertes
Répondre : Utiliser l'enquête dirigée par l'IA pour l'orchestration de la réponse
Cas d'utilisation de Beelzebub
- Gestion de la Surface d'Attaque
- Technologie de Tromperie
- Réponse aux Incidents
- Renseignement sur les Menaces
- Opérations de Sécurité