Description
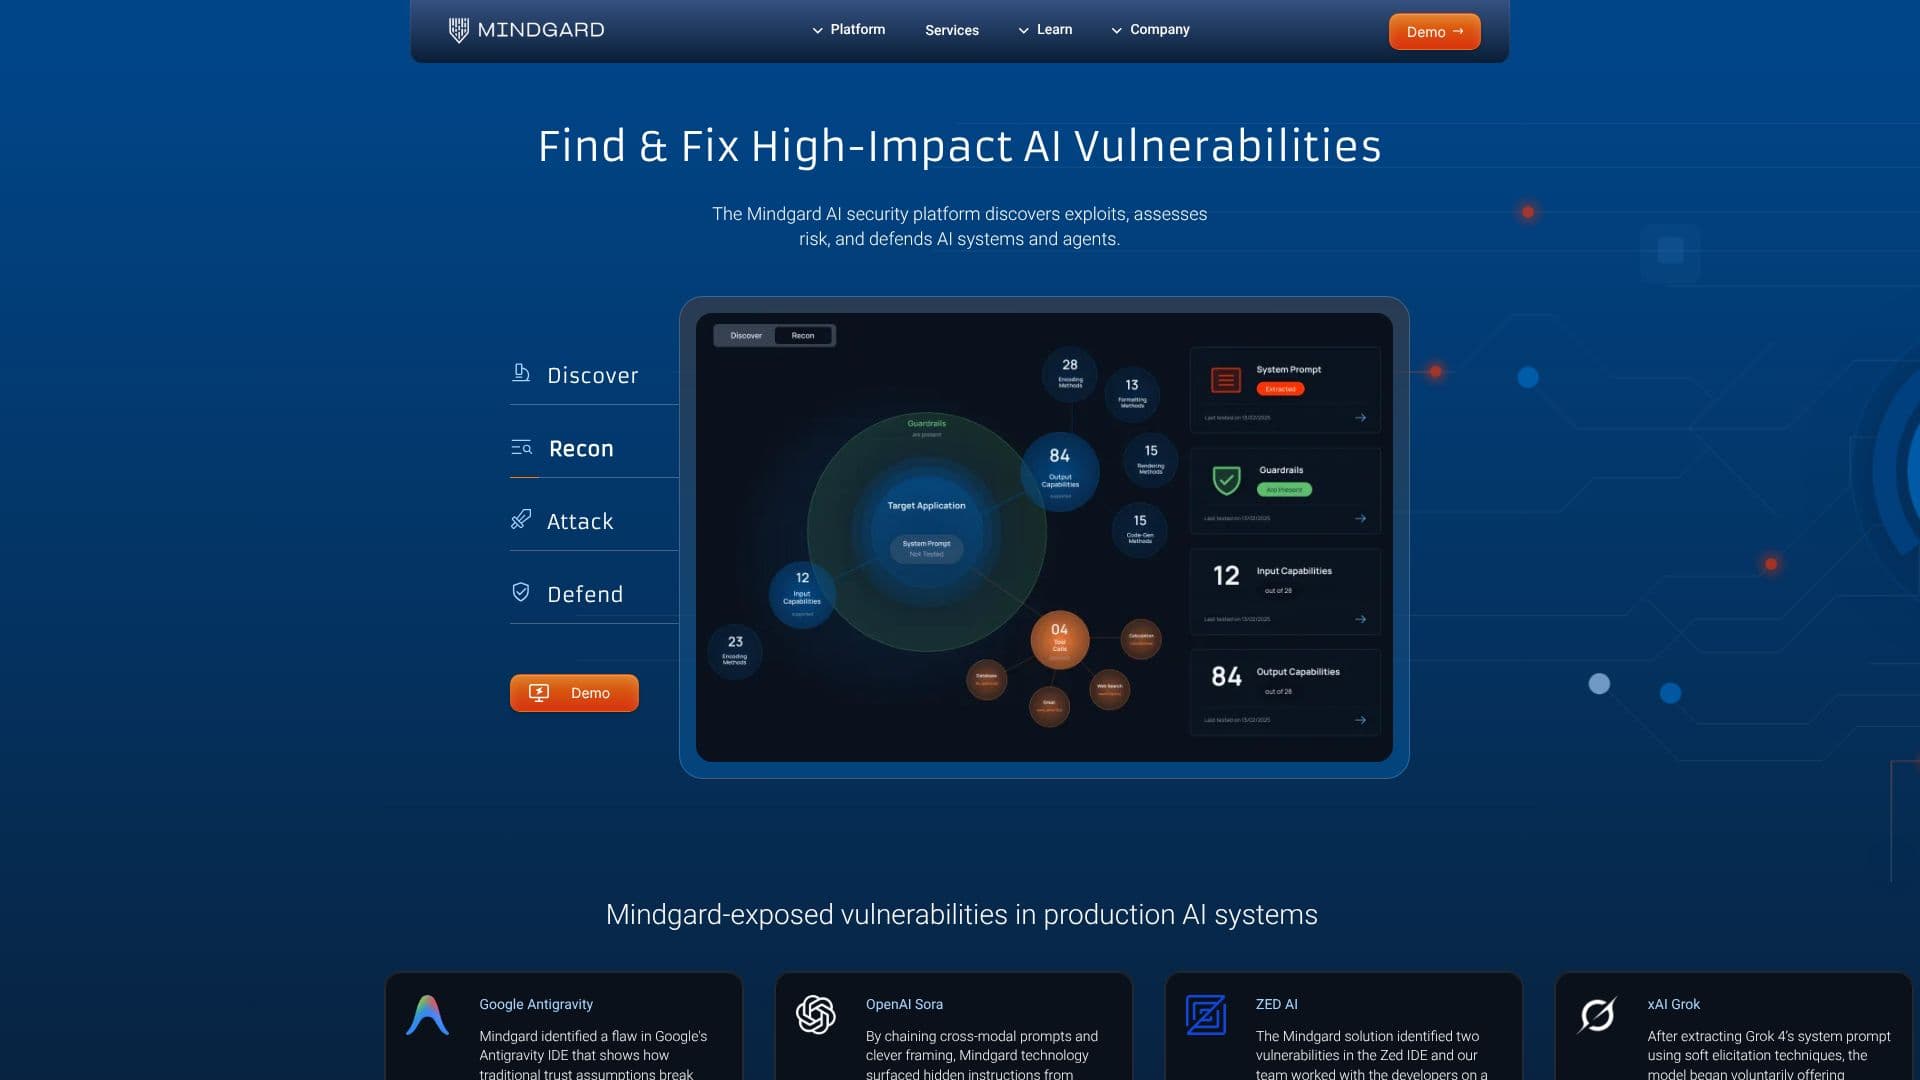
Mindgard est une plateforme de sécurité de l'IA conçue pour automatiser le processus de red teaming et de tests de sécurité pour les modèles, agents et applications d'IA. La fonction principale de la plateforme est de découvrir, évaluer et défendre les systèmes d'IA contre les menaces potentielles en imitant les techniques de reconnaissance adverses. En agissant comme un red teamer autonome, Mindgard cartographie la surface d'attaque de l'IA, révélant comment les adversaires pourraient découvrir et exploiter les agents et systèmes d'IA. Cette approche proactive expose des implications critiques en matière de sécurité et de risque, permettant aux équipes de développement de traiter les vulnérabilités avant qu'elles n'entraînent un impact réel.
Lire la suite
La plateforme utilise une analyse continue et des mécanismes de protection en temps réel pour aider les équipes à trouver, corriger et arrêter les attaques en cours. Les capacités de Mindgard couvrent divers aspects de la sécurité de l'IA, notamment l'évaluation des agents d'IA et le scan de sécurité, l'IA-BOM (Bill of Materials) pour l'exposition aux risques de l'IA fantôme (shadow AI), et le parcours automatisé de l'infrastructure d'IA. Elle offre également l'énumération de la surface d'attaque par reconnaissance IA, le profilage psychométrique des agents, et le contournement des profils et des garde-fous des agents.
L'approche de Mindgard repose sur une reconnaissance de type attaquant, ce qui lui permet de découvrir des risques exploitables plutôt que de simples bruits. Cette focalisation sur les découvertes à fort impact est le résultat de plus d'une décennie de recherche en sécurité de l'IA issue de l'Université de Lancaster. La plateforme est conçue pour l'efficacité opérationnelle, déployable via des pipelines CI/CD, Burp Suite, ou en un seul clic, rendant les informations avancées sur la sécurité de l'IA accessibles sans nécessiter de spécialistes internes en sécurité de l'IA. Elle s'intègre de manière transparente aux flux de travail d'IA d'entreprise existants, aux API et au support CI/CD, sécurisant l'IA dans les environnements de production et l'infrastructure, des modèles open-source aux plateformes d'IA gérées.
Les différenciateurs clés incluent la reconnaissance native des agents, qui profile les systèmes d'IA du point de vue d'un attaquant pour cartographier les modèles, les agents, les outils et les comportements avant l'exécution de l'attaque. Cette méthode met en évidence plus rapidement les vulnérabilités à fort impact que les approches traditionnelles basées sur les prompts. Les recherches de Mindgard ont contribué à plus de 100 divulgations publiques de vulnérabilités dans des systèmes d'IA de premier plan, soulignant son efficacité. La plateforme fournit des informations exploitables sur la sécurité de l'IA, permettant aux équipes de sécuriser leurs systèmes d'IA de manière complète.
- CatégorieOutils de cybersécurité IA
- Modèle tarifaireContacter les ventes
- DéploiementCI/CD, Burp Suite, Clic Unique
- PlateformesWeb
Fonctionnalités principales de Mindgard AI Security
Red Teaming IA automatisé
Tests de sécurité de modèles IA
Évaluation de la sécurité des agents IA
Sécurité des applications IA
Cartographie de la surface d'attaque
Découverte de vulnérabilités
Évaluation des risques
Protection en temps réel
Reconnaissance native des agents
Détection de risques exploitables
Intégration CI/CD
Intégration API et flux de travail
Rapports de gouvernance et de conformité IA
Comment utiliser Mindgard AI Security ?
Découvrir : Cartographier les systèmes d'IA et identifier les vecteurs d'attaque potentiels.
Évaluer : Évaluer les modèles, agents et applications d'IA pour les vulnérabilités.
Red Teamer : Simuler des attaques adverses pour tester la posture de sécurité de l'IA.
Défendre : Mettre en œuvre une protection en temps réel et des mesures de renforcement.
Remédier : Corriger les vulnérabilités identifiées pour sécuriser les systèmes d'IA.
Surveiller : Analyser et protéger en continu les environnements d'IA.
Cas d'utilisation de Mindgard AI Security
- Découverte de vulnérabilités IA
- Cartographie de la surface d'attaque IA
- Red Teaming automatisé
- Sécurité des agents IA
- Protection IA en temps réel
- Gestion des risques de l'IA fantôme