Saltar al contenido principal
ToolPotion
Asesor de IA
Enviar

TrustOSS

TrustOSS es una herramienta web gratuita que analiza la salud de los repositorios de GitHub de código abierto, otorgando puntuaciones de calidad de 0 a 100, auditorías de estrellas falsas, escaneos de vulnerabilidades profundas y factores de riesgo, así como comparaciones lado a lado para que puedas evaluar una dependencia antes de instalarla.

Visitar URL
Compartir
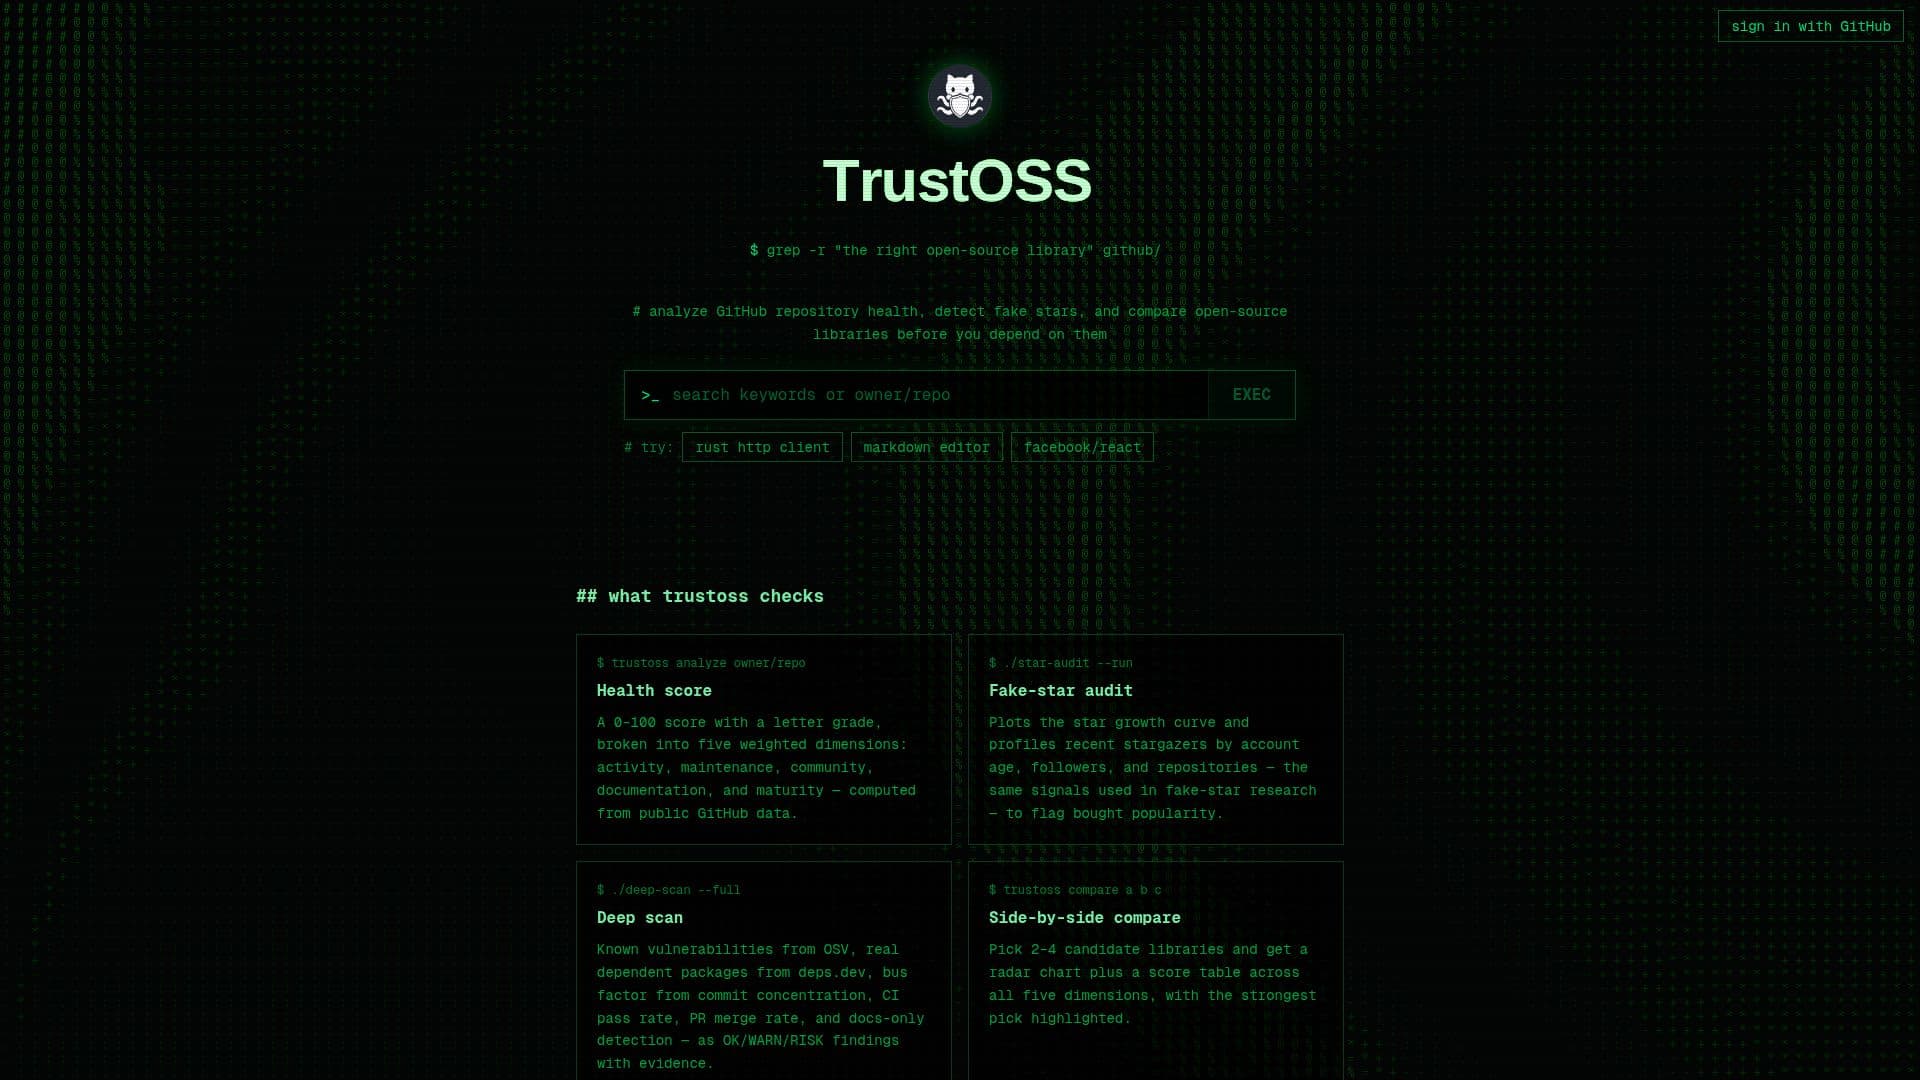
Captura de pantalla de TrustOSS

TrustOSS es una herramienta web gratuita para buscar, comparar y analizar bibliotecas de código abierto en GitHub, permitiéndote evaluar una dependencia antes de instalarla. Califica cualquier repositorio público de 0 a 100, audita si sus estrellas son orgánicas, escanea en busca de vulnerabilidades conocidas y te permite comparar hasta cuatro bibliotecas candidatas lado a lado.

Leer más

La puntuación de salud general combina cinco dimensiones ponderadas calculadas a partir de datos públicos de GitHub: actividad (último push, frecuencia de commits, cadencia de lanzamientos), mantenimiento (tiempo de cierre de problemas, presión de problemas abiertos, estado archivado), comunidad (estrellas, forks, contribuyentes), documentación (README, licencia, guía de contribución) y madurez (edad del proyecto e historial de lanzamientos). Una auditoría de estrellas falsas traza la curva de crecimiento de estrellas y perfila a los últimos estrelladores según la antigüedad de la cuenta, seguidores y número de repositorios para señalar popularidad comprada utilizando las mismas señales que la investigación académica sobre estrellas falsas.

Un escaneo profundo investiga la capacidad real con datos de vulnerabilidades de OSV, dependencias reales de deps.dev, factor de riesgo a partir de la concentración de commits, tasa de aprobación de CI, tasa de fusión de PR y detección solo de documentación, reportando hallazgos como OK, WARN o RISK con evidencia. Cada repositorio analizado obtiene una URL de informe compartible y una insignia SVG de README embebible. Un paquete trustoss-cli lleva análisis, escaneo profundo y auditoría de estrellas a la terminal e instala una habilidad para que los agentes de codificación de IA puedan evaluar dependencias automáticamente. La búsqueda, análisis, comparación e insignias son gratuitas sin necesidad de cuenta; iniciar sesión con GitHub solo es necesario para el panel de control del mantenedor.

  • CategoríaRevisión de código y pruebas con IA
  • Modelo de preciosGratis
  • ImplementaciónNube
  • PlataformasWeb

  • Puntuación de salud del repositorio de 0 a 100 en cinco dimensiones ponderadas

  • Auditoría de estrellas falsas con perfilado de estrelladores

  • Escaneo profundo para vulnerabilidades de OSV, factor de riesgo y salud de CI

  • Análisis de adopción real a partir de paquetes dependientes

  • Comparación lado a lado de hasta cuatro bibliotecas

  • Insignias de puntuación README embebibles

  • trustoss-cli para terminal y agentes de codificación de IA

  • URLs de informes compartibles, sin necesidad de cuenta

  1. Buscar o pegar un repositorio: Escribe palabras clave para clasificar candidatos o pega un propietario/repositorio o URL de GitHub.

  2. Leer el informe de salud: Revisa la puntuación general y los desglose de las cinco dimensiones.

  3. Realizar verificaciones más profundas: Activa el escaneo profundo y la auditoría de estrellas falsas para vulnerabilidades y autenticidad de estrellas.

  4. Comparar finalistas: Agrega hasta cuatro bibliotecas para un gráfico radar lado a lado y tabla de puntuaciones.

  5. Compartir o agregar una insignia: Comparte la URL del informe o pega la insignia SVG en tu README.

  • Evaluar una dependencia
  • Detectar estrellas falsas
  • Comparar bibliotecas
  • Mostrar la salud del repositorio
  • Automatizar la evaluación de agentes
Reseñas de TrustOSS

Cargando...

Herramientas de IA populares como TrustOSS

Sourcery

Apps de IA

Una herramienta de revisión de código basada en IA que revisa cada solicitud de extracción y escanea repositorios en busca de problemas de seguridad en GitHub, GitLab o tu IDE,…

Revisión de código y pruebas con IA

N.º 33 en Revisión de código y pruebas con IA

Ver herramienta

Apps de IA

Una herramienta de revisión de código basada en IA que revisa cada solicitud de extracción y escanea repositorios en busca de problemas de seguridad en GitHub, GitLab o tu IDE,…

DestacadaRevisión de código y pruebas con IA
N.º 33 en Revisión de código y pruebas con IA

Optibot de Optimal AI es una herramienta de revisión de código impulsada por IA para GitHub y GitLab. Revisa las solicitudes de extracción con el contexto completo de la base de…

Revisión de código y pruebas con IA

N.º 68 en Revisión de código y pruebas con IA

Ver herramienta

Herramienta de revisión de código impulsada por IA para GitHub y GitLab. Revisa las solicitudes de extracción con el contexto completo de la base de…Optibot de Optimal AI es una herramienta de revisión de código impulsada por IA para GitHub y GitLab. Revisa las solicitudes de extracción con el contexto completo de la base de…

Revisión de código y pruebas con IA
N.º 68 en Revisión de código y pruebas con IA

OSSInsight ofrece análisis en tiempo real de más de 10 mil millones de eventos de GitHub, proporcionando información profunda sobre proyectos de código abierto, desarrolladores y…

Análisis de datos con IA

N.º 73 en Análisis de datos con IA

Ver herramienta

Ofrece análisis en tiempo real de más de 10 mil millones de eventos de GitHub, proporcionando información profunda sobre proyectos de código abierto, desarrolladores y…OSSInsight ofrece análisis en tiempo real de más de 10 mil millones de eventos de GitHub, proporcionando información profunda sobre proyectos de código abierto, desarrolladores y…

Análisis de datos con IA
N.º 73 en Análisis de datos con IA

Trace-AI

Apps de IA

Una herramienta de seguridad de la cadena de suministro de software de código abierto de Zerberus que genera SBOMs en tiempo real a partir de tus repositorios de GitHub o GitLab,…

Herramientas de ciberseguridad con IA
Ver herramienta

Apps de IA

Una herramienta de seguridad de la cadena de suministro de software de código abierto de Zerberus que genera SBOMs en tiempo real a partir de tus repositorios de GitHub o GitLab,…

Herramientas de ciberseguridad con IA
Ver el Top 250 de Apps de IA

CodeReviewBot.ai es un servicio de revisión de código impulsado por IA que se integra con las solicitudes de extracción de GitHub. Identifica automáticamente errores,…

Revisión de código y pruebas con IA

N.º 80 en Revisión de código y pruebas con IA

Ver herramienta

ReviewForge

Apps de IA

ReviewForge es una plataforma de revisión de código impulsada por IA que analiza automáticamente el código en busca de errores, problemas de seguridad y optimizaciones de…

Revisión de código y pruebas con IA

N.º 149 en Revisión de código y pruebas con IA

Ver herramienta

Apps de IA

Plataforma de revisión de código impulsada por IA que analiza automáticamente el código en busca de errores, problemas de seguridad y optimizaciones de…ReviewForge es una plataforma de revisión de código impulsada por IA que analiza automáticamente el código en busca de errores, problemas de seguridad y optimizaciones de…

Revisión de código y pruebas con IA
N.º 149 en Revisión de código y pruebas con IA

BlueOptima

Apps de IA

BlueOptima proporciona inteligencia en ingeniería de software para ayudar a los líderes a demostrar el ROI de la IA, mejorar la productividad y reducir el riesgo de código.…

Revisión de código y pruebas con IA

N.º 58 para Gerentes de Proyecto

Ver herramienta

Apps de IA

Proporciona inteligencia en ingeniería de software para ayudar a los líderes a demostrar el ROI de la IA, mejorar la productividad y reducir el riesgo de código.…BlueOptima proporciona inteligencia en ingeniería de software para ayudar a los líderes a demostrar el ROI de la IA, mejorar la productividad y reducir el riesgo de código.…

Revisión de código y pruebas con IA
N.º 58 para Gerentes de Proyecto

Gitar

Apps de IA

Gitar es un agente de verificación de cambios de código de Sonar, la empresa detrás de SonarQube. Revisa las solicitudes de extracción en busca de problemas reales, diagnostica…

Revisión de código y pruebas con IA

N.º 16 en Revisión de código y pruebas con IA

Ver herramienta

Apps de IA

Agente de verificación de cambios de código de Sonar, la empresa detrás de SonarQube. Revisa las solicitudes de extracción en busca de problemas reales, diagnostica…Gitar es un agente de verificación de cambios de código de Sonar, la empresa detrás de SonarQube. Revisa las solicitudes de extracción en busca de problemas reales, diagnostica…

Revisión de código y pruebas con IA
N.º 16 en Revisión de código y pruebas con IA
1 de 8