Descripción
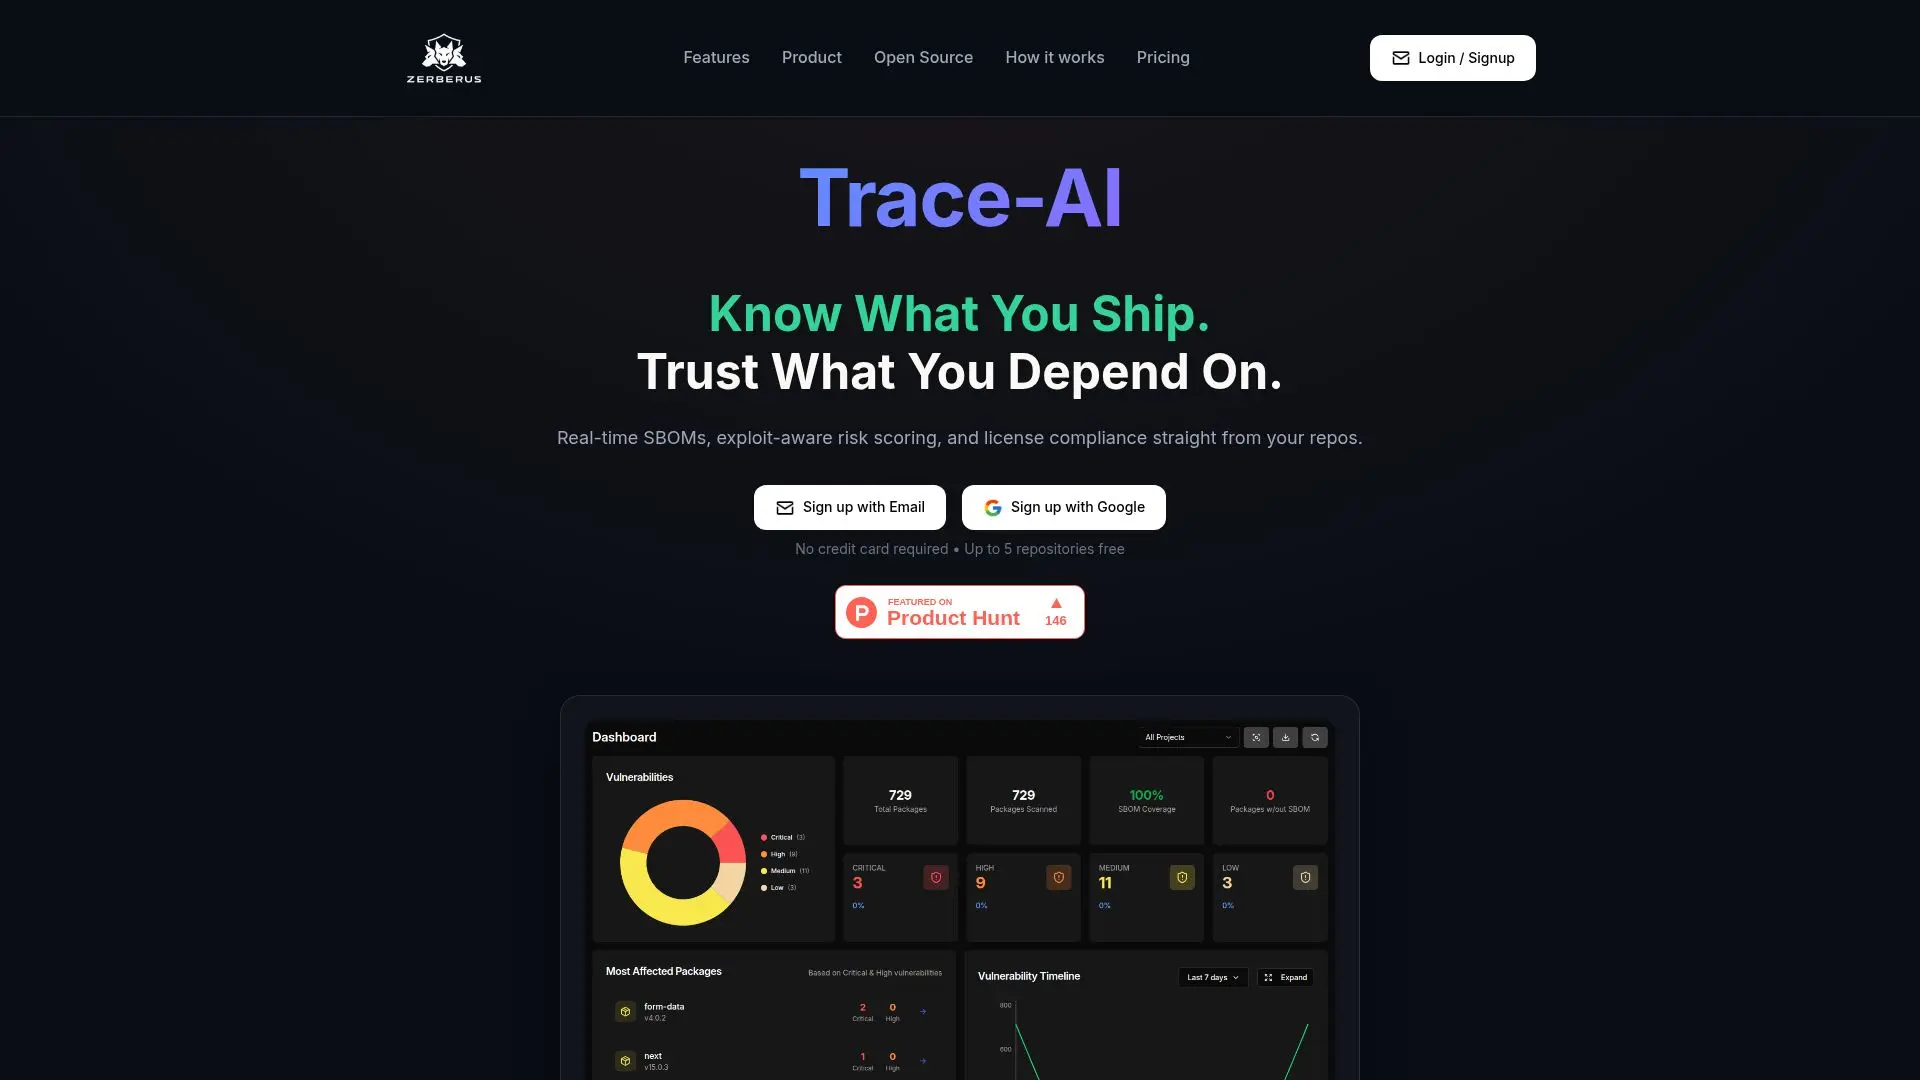
Trace-AI, de Zerberus, es una herramienta de seguridad de la cadena de suministro de software que te ayuda a saber qué envías y confiar en lo que dependes. Se conecta a tus repositorios de GitHub o GitLab y genera en tiempo real Listas de Materiales de Software (SBOMs) en formatos CycloneDX y SPDX, rastreando dependencias directas y transitivas continuamente a medida que tu código evoluciona.
Leer más
Más allá de generar SBOMs, Trace-AI va más allá de los volúmenes de CVE en bruto con un escaneo consciente de exploits que prioriza las vulnerabilidades que son realmente explotables, para que soluciones los riesgos reales primero con todo el contexto. Identifica licencias copyleft como GPL y LGPL al instante para evitar sorpresas durante la revisión empresarial, y rastrea proveedores junto con las dependencias de código, incluyendo APIs, SDKs, vencimiento de SLA e historial de brechas. Un panel muestra la exposición crítica, alta, media y baja en un solo lugar, y cada paquete, CVE y versión es visible sin una caja negra. Mapea los datos de SBOM a marcos de cumplimiento como ISO 27001, SOC 2, PCI-DSS, HIPAA y GDPR, y exporta evidencia lista para auditoría como CycloneDX, SPDX o JSON.
Trace-AI enfatiza la transparencia de código abierto: su lógica de clasificación ZSBOM subyacente es pública y auditable, las verificaciones de políticas se publican como YAML o JSON bifurcables, y la puntuación de riesgos, el mapeo de licencias y los umbrales de proveedores son editables. Solo analiza manifiestos de dependencias y archivos de bloqueo, nunca tu código fuente, y puede ejecutarse localmente. Los primeros 5 repositorios son gratuitos sin necesidad de tarjeta de crédito.
- CategoríaHerramientas de ciberseguridad con IA
- Modelo de preciosFreemium
- ImplementaciónNube, Autoalojado
- PlataformasWeb
Características principales de Trace-AI
Generación de SBOM en tiempo real en CycloneDX y SPDX desde CI
Rastreo de dependencias directas y transitivas a través de ecosistemas
Puntuación de vulnerabilidades consciente de exploits más allá de las listas de CVE
Detección de cumplimiento de licencias para GPL, LGPL y otras licencias copyleft
Visibilidad de proveedores incluyendo APIs, SDKs, vencimiento de SLA e historial de brechas
Mapeo de cumplimiento a ISO 27001, SOC 2, PCI-DSS, HIPAA y GDPR
Lógica ZSBOM abierta y auditable y políticas como código bifurcables
Exportaciones listas para auditoría como CycloneDX, SPDX y JSON
¿Cómo usar Trace-AI?
Conectar: Vincula tu repositorio de GitHub o GitLab.
Escanear: Deja que Trace-AI analice las dependencias y genere un SBOM en vivo.
Monitorear: Rastrea vulnerabilidades, licencias y proveedores en un solo panel.
Exportar: Genera informes listos para auditoría en CycloneDX, SPDX o JSON.
Casos de uso de Trace-AI
- Visibilidad de la cadena de suministro
- Priorización de vulnerabilidades
- Cumplimiento de licencias
- Preparación para auditorías
- Rastreo de riesgos de proveedores