Descripción
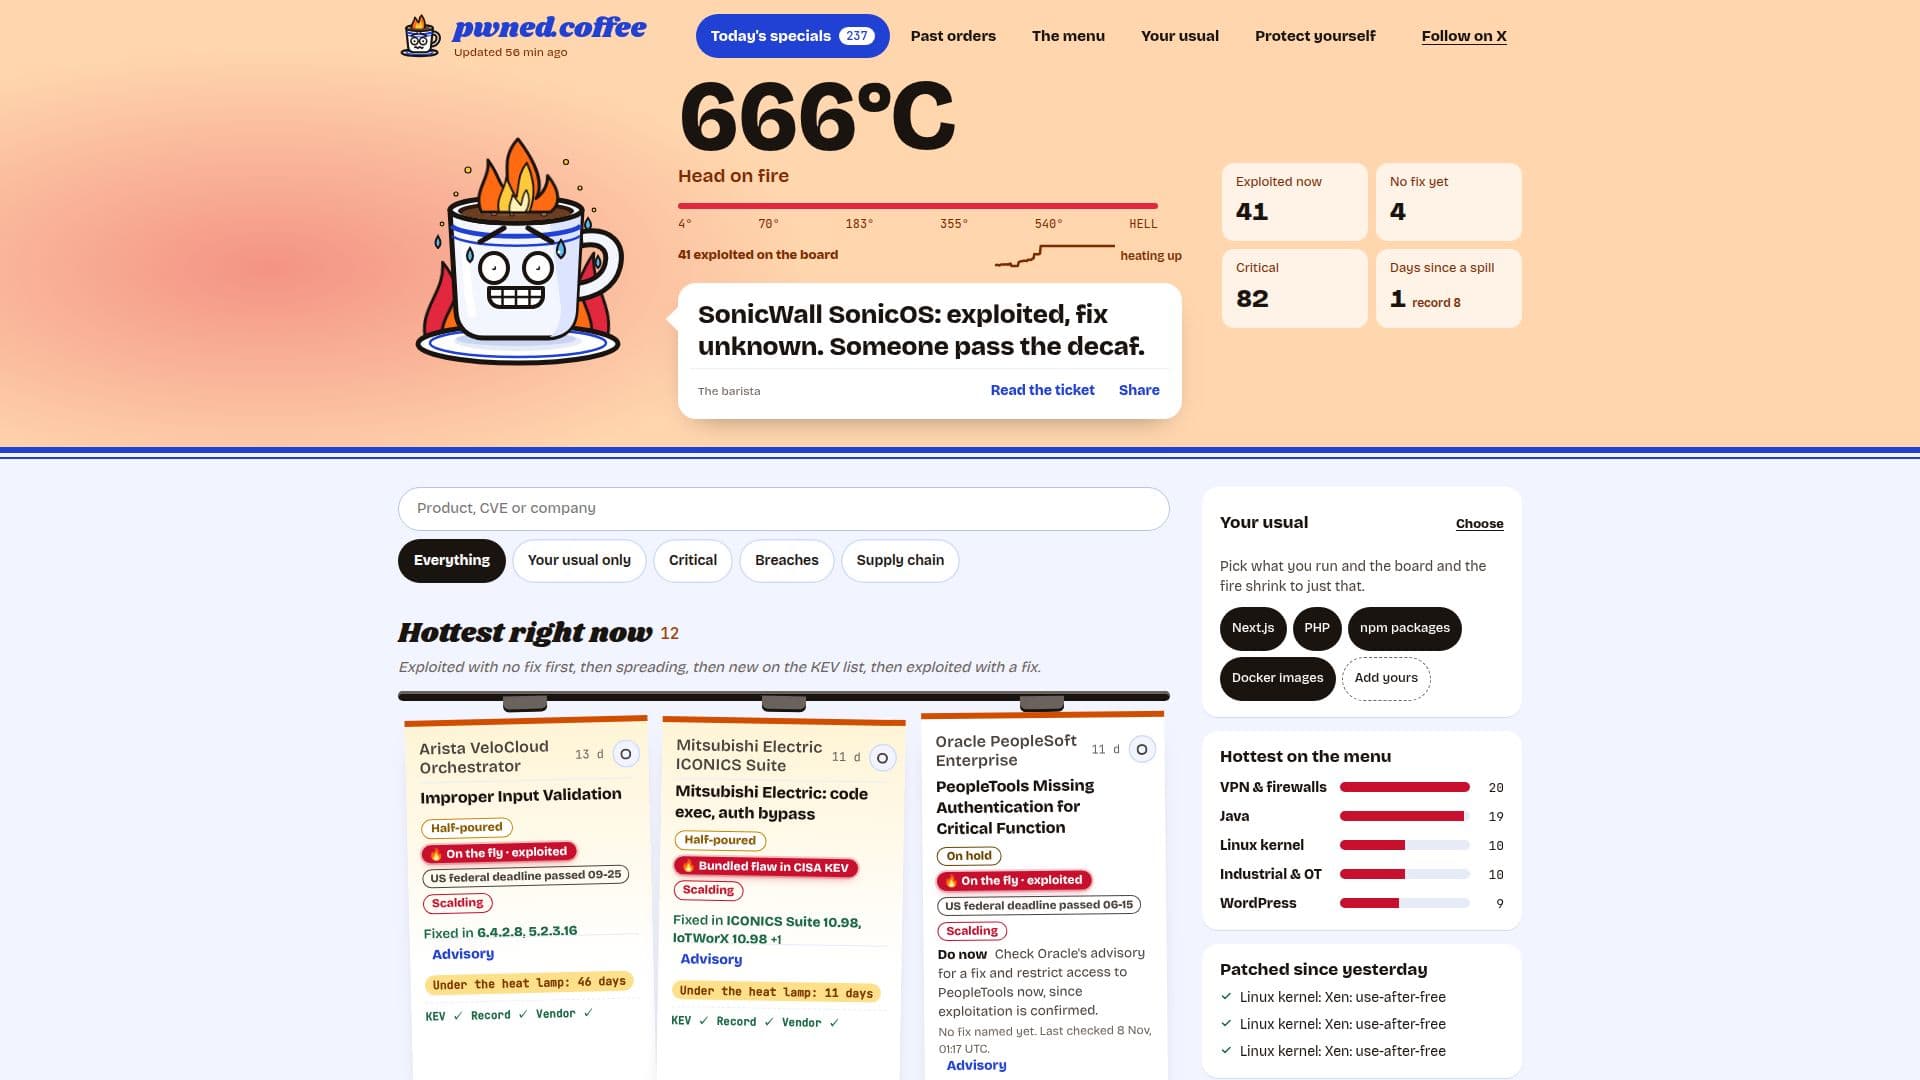
pwned.coffee es una plataforma integral diseñada para mantener a los usuarios informados sobre incidentes de seguridad en vivo, vulnerabilidades y brechas de datos. El servicio se actualiza cada hora, agregando información de una amplia variedad de fuentes, incluyendo el catálogo de Vulnerabilidades Conocidas Explotadas (KEV) de CISA, avisos de seguridad críticos de GitHub, registros CVE, avisos de proveedores y 29 fuentes de noticias de redacciones, equipos de investigación y proveedores.
Leer más
La funcionalidad principal de la plataforma implica el seguimiento de incidentes de seguridad a medida que se desarrollan, detallando qué sistemas están afectados, si hay una solución disponible, qué versiones resuelven el problema y el origen de la noticia. Se emplea un modelo de lenguaje para agrupar informes relacionados en incidentes únicos y generar resúmenes concisos. Los números de versión y CVE solo se muestran cuando son explícitamente indicados por una fuente.
pwned.coffee asigna gravedad en función de la puntuación CVSS del peor CVE asociado con un ticket, priorizando la puntuación de NVD, luego la del registro CVE (del proveedor o de CISA). Si no hay CVSS disponible, utiliza la calificación de GitHub o una puntuación evaluada manualmente de los avisos de los proveedores. Cada ticket indica claramente su fuente para mayor transparencia.
Las historias de noticias se añaden al tablero una vez confirmadas por declaraciones oficiales de la empresa, presentaciones, avisos, investigaciones de primera mano, un CVE o dos medios independientes. La plataforma distingue entre la gravedad de un error y su estado de explotación, listando tanto errores críticos sin ataques conocidos como errores explotados con puntuaciones más bajas. Los incidentes permanecen en el tablero de 'ofertas del día' mientras cambian activamente, pasando a 'pedidos pasados' después de una semana tranquila si están completamente parcheados, o permaneciendo hasta un mes si aún se espera una solución completa.
Más allá del panel, pwned.coffee ofrece varias opciones de acceso a datos, incluyendo feeds JSON (`incidents.json`, `changes.json`), feeds RSS y archivos `llms.txt`, que pueden filtrarse por pilas tecnológicas específicas (por ejemplo, `nextjs`, `php`, `npm`). Están disponibles integraciones para Slack y Make, junto con un servidor MCP para agentes y una acción de GitHub para pipelines de CI/CD. El servicio enfatiza la privacidad, almacenando solo direcciones de correo electrónico, pilas seleccionadas y un token aleatorio para alertas, con todos los datos eliminados al darse de baja. Se declara explícitamente que no es un consejo de seguridad y que los usuarios siempre deben consultar los avisos de los proveedores.
- CategoríaHerramientas de ciberseguridad con IA
- Modelo de preciosGratis
- ImplementaciónNube
- PlataformasWeb
Características principales de pwned.coffee
Actualizaciones Horarias de Incidentes de Seguridad
Tablero en Vivo de Vulnerabilidades Explotadas
Seguimiento del Estado de Parches y Versiones Corregidas
Consejos de Remediación Accionables
Integración del Catálogo CISA KEV
Integración de Avisos de Seguridad de GitHub
Agregación de Registros CVE
Monitoreo de Avisos de Proveedores
Agregación de Fuentes de Noticias (29 fuentes)
Modelo de Lenguaje para Agrupación y Resumen de Incidentes
Puntuación de Gravedad Basada en CVSS
Indicación del Estado de Explotación (por ejemplo, 'Explotado en CISA KEV')
Datos Históricos de Filtraciones (últimos 12 meses)
Feeds Específicos de Pilas (por ejemplo, npm, Next.js)
Feeds de Datos RSS y JSON
Integraciones con Slack y Make
Acción de GitHub para CI/CD
Alertas por Correo Electrónico para Pilas Seleccionadas
¿Cómo usar pwned.coffee?
Navegar Incidentes: Visita la página principal de pwned.coffee para ver el tablero en vivo de incidentes de seguridad, categorizados por estado como 'explotados ahora' o 'sin solución aún'.
Filtrar por Pila: Utiliza la función 'Mostrar solo mi pila' o añade `?stack=` a los feeds de datos (por ejemplo, `/menu/nextjs.json?stack=nextjs,php`) para filtrar incidentes relevantes a tu pila tecnológica.
Entender los Detalles del Incidente: Haz clic en cualquier incidente para ver información detallada, incluyendo CVEs, puntuaciones CVSS, estado de explotación, versiones afectadas, versiones corregidas y enlaces directos a avisos.
Tomar Acción: Sigue las recomendaciones de 'Hacer ahora' proporcionadas para cada incidente, que típicamente implican revisar los avisos de los proveedores y restringir el acceso a los sistemas afectados.
Integrar Feeds de Datos: Utiliza los feeds JSON, RSS o `llms.txt` proporcionados para integrar datos de incidentes de seguridad en tus propias herramientas de monitoreo, agentes o pipelines de CI/CD.
Configurar Alertas: Regístrate para recibir alertas por correo electrónico y recibir notificaciones sobre nuevos incidentes relevantes a tus pilas tecnológicas elegidas.
Casos de uso de pwned.coffee
- Monitoreo de Vulnerabilidades en Tiempo Real
- Priorización de Gestión de Parches
- Respuesta a Incidentes de Seguridad
- Conciencia de Seguridad para Desarrolladores
- Integración de Seguridad en CI/CD
- Investigación y Análisis de Seguridad
- Seguridad de Pilas Tecnológicas
- Alertas de Seguridad Automatizadas