Descripción
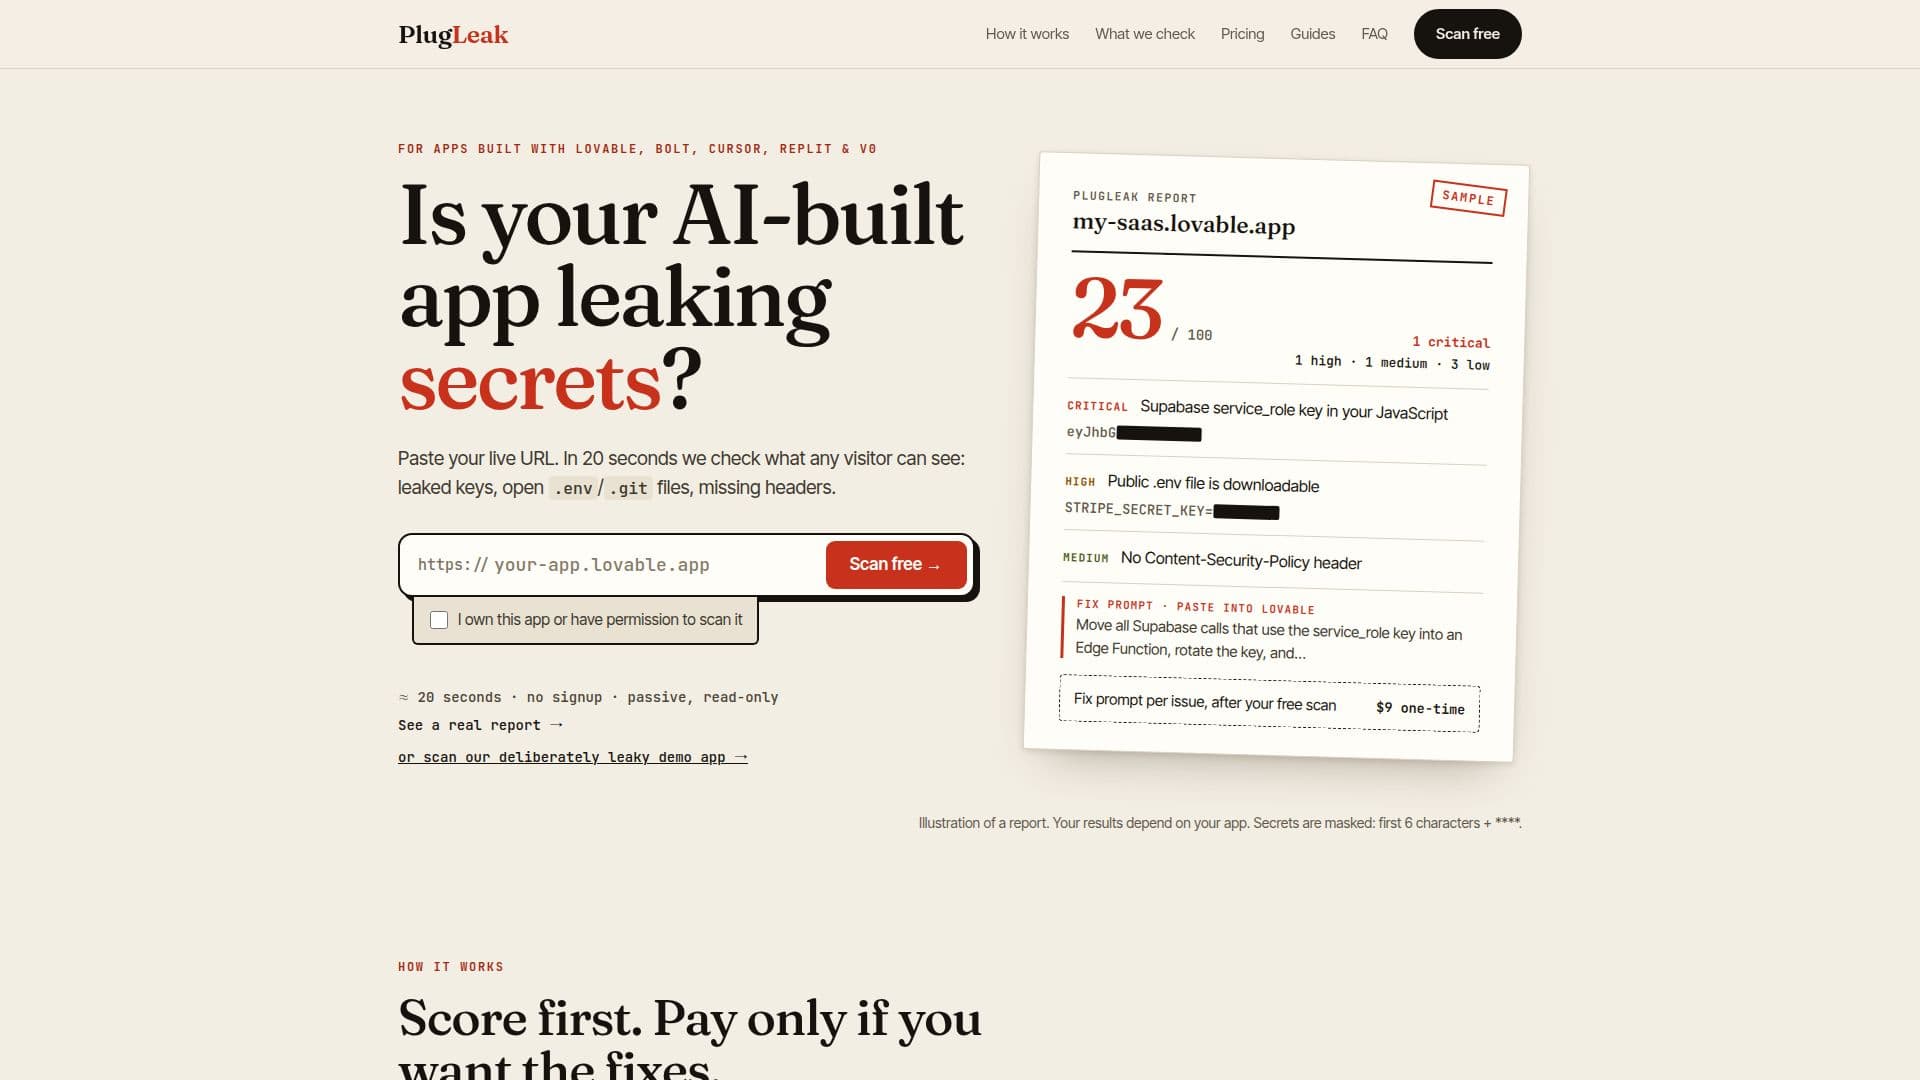
PlugLeak proporciona un servicio especializado de escaneo de seguridad diseñado para aplicaciones construidas utilizando plataformas de desarrollo de IA como Lovable, Bolt, Cursor, Replit y v0. La oferta principal es un escaneo rápido y gratuito de 20 segundos que realiza una verificación pasiva, desde el exterior, de los elementos expuestos públicamente de una aplicación en vivo. Este proceso imita las solicitudes GET que haría el navegador de un visitante estándar, además de solicitudes específicas a /.env y /.git/config, sin iniciar sesión, enviar formularios o consultar bases de datos.
Leer más
El escáner busca meticulosamente vulnerabilidades críticas, incluidas claves API filtradas (Stripe, OpenAI, Anthropic, AWS, GitHub, Supabase), claves `service_role` expuestas de Supabase, archivos de configuración `.env` y `.git` accesibles públicamente, y encabezados de seguridad esenciales faltantes como Content-Security-Policy, Strict-Transport-Security y X-Frame-Options. También verifica la redirección HTTPS y la validez del certificado SSL. Cualquier secreto descubierto se enmascara inmediatamente (primeros 6 caracteres + ****) antes de ser guardado en el informe, asegurando que las claves completas nunca se almacenen.
Al finalizar, los usuarios reciben una puntuación de seguridad sobre 100. Proporcionar un correo electrónico desbloquea una lista completa de problemas detallando cada hallazgo, su ubicación y evidencia enmascarada. Para aquellos que buscan una remediación inmediata, PlugLeak ofrece "Informes de Solución" de pago. Un pago único de $9 proporciona indicaciones de solución para copiar y pegar adaptadas para Lovable, Bolt o Cursor, guiando a los desarrolladores sobre qué rotar y cómo verificar la solución. Una opción de $29 incluye 10 informes de solución, permitiendo re-escaneos después de los despliegues.
PlugLeak enfatiza su seguridad para aplicaciones en producción en vivo, afirmando que solo realiza verificaciones pasivas y nunca intenta explotaciones. No es una auditoría de seguridad completa, sino más bien una verificación automatizada de errores comunes y costosos que pueden llevar a brechas de datos. El servicio es ideal para desarrolladores y equipos que utilizan constructores de IA que necesitan una forma rápida y confiable de identificar y abordar fallas de seguridad expuestas al público antes de que sean explotadas.
- CategoríaHerramientas de ciberseguridad con IA
- Modelo de preciosFreemium
- ImplementaciónNube
- PlataformasWeb
Características principales de PlugLeak
Escaneo de seguridad gratuito de 20 segundos para aplicaciones en vivo
Detecta claves API filtradas (Stripe, OpenAI, Anthropic, AWS, GitHub, Supabase)
Identifica claves service_role expuestas de Supabase
Verifica archivos .env y .git accesibles públicamente
Escanea encabezados de seguridad faltantes (CSP, HSTS, X-Frame-Options, etc.)
Verifica la redirección HTTPS y la validez del certificado SSL
Proporciona una puntuación de seguridad sobre 100
Ofrece listas de problemas detalladas con evidencia enmascarada (después de la presentación del correo electrónico)
Incluye indicaciones de solución para copiar y pegar para aplicaciones Lovable, Bolt y Cursor (característica de pago)
Soporta re-escaneos después de despliegues con paquetes de crédito
Método de escaneo pasivo, seguro para entornos de producción
No inicia sesión, envía formularios ni consulta bases de datos durante el escaneo gratuito
Enmascara todos los secretos descubiertos antes del almacenamiento
Ofrece guías gratuitas para la auto-remediación
Identifica solicitudes con el User-Agent "PlugLeakScanner" en los registros
¿Cómo usar PlugLeak?
Pegar URL: Introduce la URL en vivo de tu aplicación construida con IA.
Iniciar Escaneo: Confirma la propiedad o permiso para escanear la aplicación.
Obtener Puntuación: Recibe una puntuación de seguridad inmediata sobre 100.
Ver Problemas: Introduce tu correo electrónico para desbloquear la lista completa de problemas de seguridad identificados y evidencia enmascarada.
Acceder a Soluciones (Opcional): Compra un Informe de Solución para indicaciones de copiar y pegar adaptadas a Lovable, Bolt o Cursor para resolver problemas.
Verificar Soluciones: Utiliza la guía proporcionada para rotar claves y verificar que las vulnerabilidades han sido abordadas.
Casos de uso de PlugLeak
- Chequeo de Seguridad Pre-despliegue
- Evaluación de Vulnerabilidades Post-despliegue
- Educación en Seguridad para Desarrolladores
- Cumplimiento y Mitigación de Riesgos
- Retroalimentación Rápida de Seguridad
- Fortalecimiento de Seguridad para Constructores de IA