Beschreibung
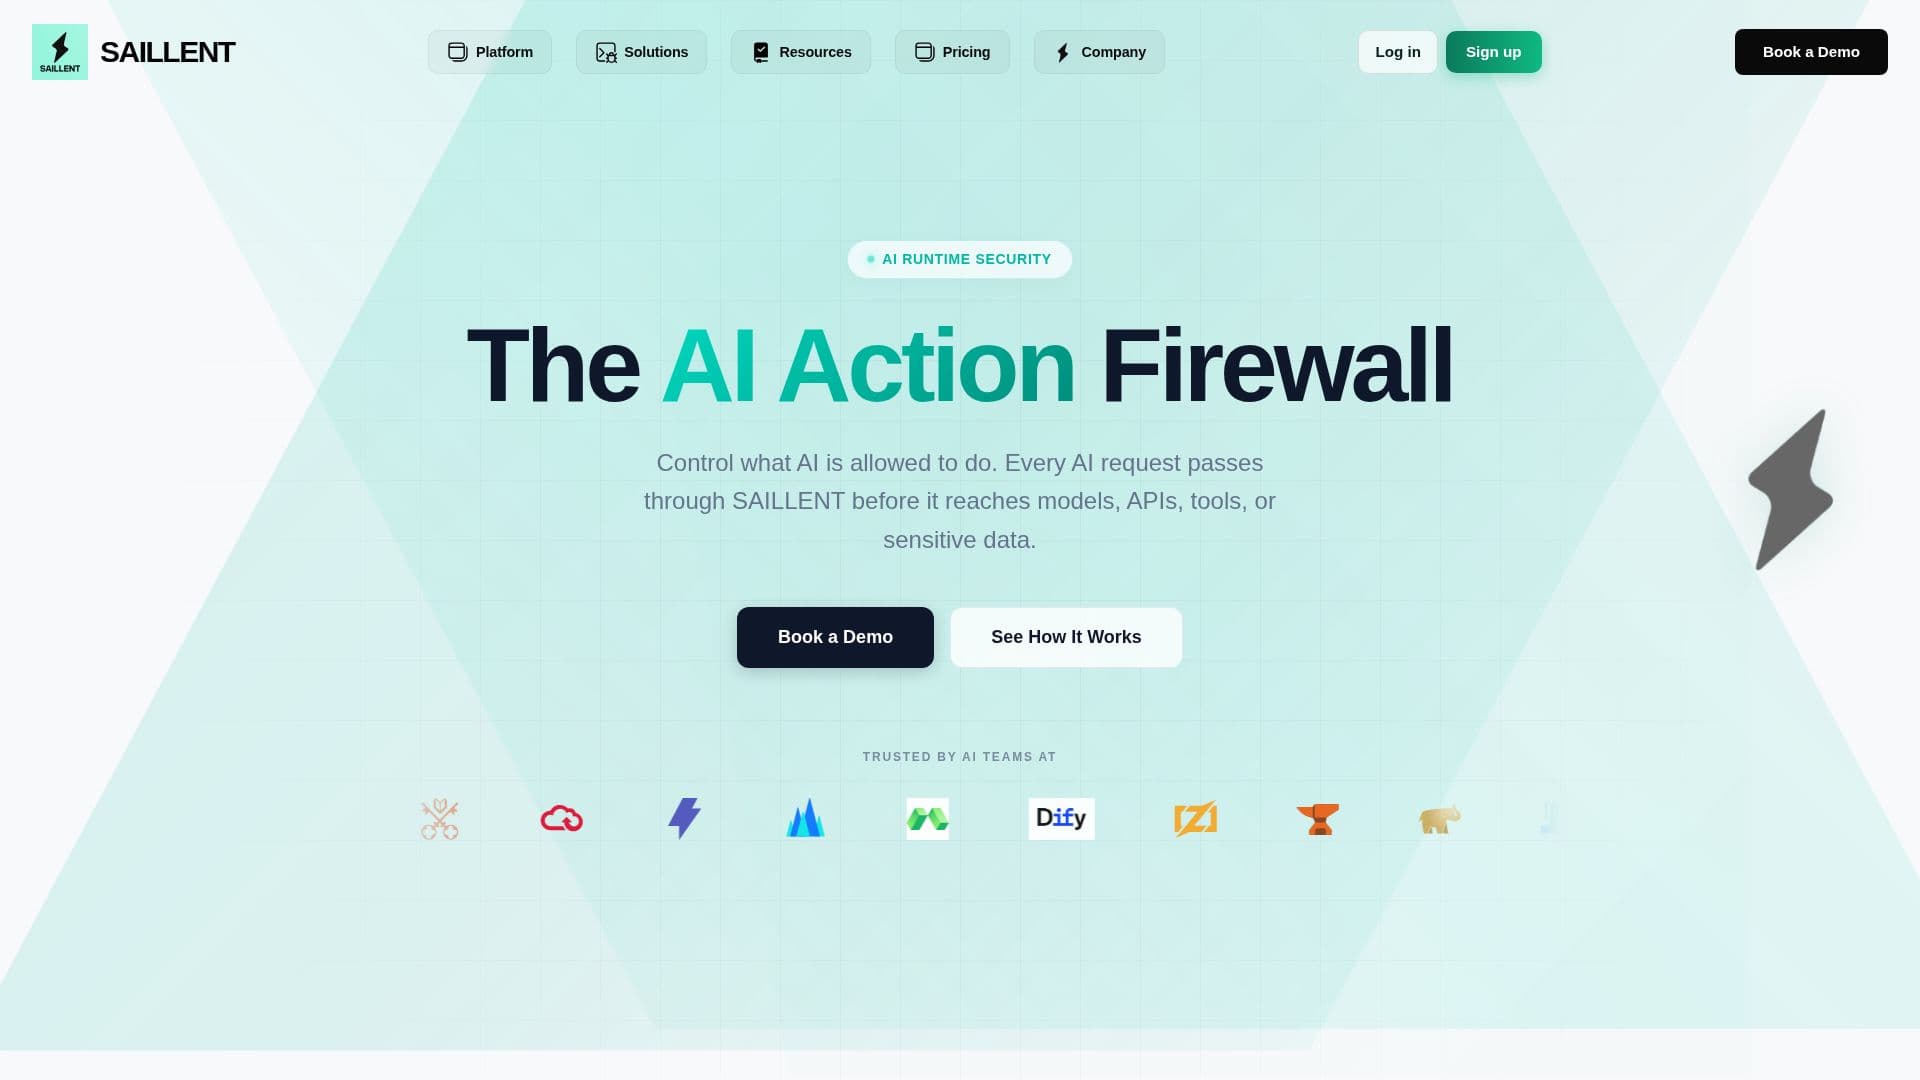
SAILLENT ist eine Unternehmens-AI-Action-Firewall, die entwickelt wurde, um Laufzeitsicherheit und Durchsetzung von Richtlinien für autonome AI-Agenten, große Sprachmodelle (LLMs) und Model Context Protocol (MCP)-Integrationen bereitzustellen. Sie bietet Echtzeitsicherheit, Prüf- und Governance-Funktionen und gewährleistet die Einhaltung von regulatorischen Rahmenbedingungen wie SR 11-7 und OSFI E-23, ohne Innovationen zu behindern.
Weiterlesen
Die Kernfunktion von SAILLENTs AI-Action-Firewall besteht darin, AI-generierte Aktionen zu bewerten, bevor sie gegen Tools, APIs, Daten oder Infrastruktur ausgeführt werden. Dies schafft eine Durchsetzungsgrenze zwischen autonomen AI-Agenten und den Systemen, die sie steuern, und wendet deterministische Richtlinien an, um Aktionen zur Laufzeit entweder zuzulassen oder zu blockieren. Im Gegensatz zu traditionellen LLM-Schutzmaßnahmen, die Texteingaben und -ausgaben filtern, arbeitet SAILLENT auf der Ausführungsebene, indem es unautorisierte Toolaufrufe und API-Aktionen abfängt und blockiert, bevor sie externe Systeme beeinflussen können, und bietet so eine deterministische Durchsetzung von Richtlinien als Code.
Die Plattform adressiert kritische Sicherheitsbedenken in AI-Umgebungen, einschließlich Datenlecks im großen Maßstab, gefährlicher Toolausführungen, Prompt-Injection-Angriffe und einem Mangel an Sichtbarkeit in AI-Operationen. SAILLENT schützt AI-Systeme durch Funktionen wie Schutz vor Prompt-Injection, PII (personenbezogene Daten) Abschirmung, robuste Durchsetzung von Tools, eine leistungsstarke Richtlinien-Engine und eine umfassende Prüfspur. Es ist darauf ausgelegt, kryptografische, exportierbare Beweise zu liefern, die von regulierten Teams in den USA, Kanada und Europa benötigt werden.
SAILLENT bietet verschiedene Preispläne an, die auf der geschützten Kapazität und nicht auf der Benutzeranzahl basieren, einschließlich Enforcement-, Zero-Trust-, Governance- und Enterprise-Stufen. Diese Pläne variieren in geschützten Aktionen pro Monat (von 1 Million bis individuell), geschützten Knoten (bis zu 10 bis individuell), Aufbewahrungsfristen für Prüfspuren, Bereitstellungsoptionen und Unterstützungslevels. Beispielsweise bietet der Enterprise-Plan, der bei 150.000 USD+/Jahr beginnt, individuelle Kapazitäten, VPC-/On-Premise-Bereitstellungen, individuelle SLAs und dedizierte Sicherheitsingenieure. Alle Abonnements sind jährlich und verlängern sich automatisch, wobei die Preise in kanadischen Dollar (CAD) angegeben sind, sofern nicht anders angegeben. SAILLENT erhebt keine überraschenden Überziehungsgebühren und bietet eine 14-tägige Geld-zurück-Garantie.
SAILLENT integriert sich mit verschiedenen Komponenten des AI-Stacks, einschließlich Model Context Protocol (MCP), HTTP/JSON-Durchsetzungsinterfaces, OpenAI-Format-Modellrouten, Anthropic-Format-Modellrouten und Agentenframeworks wie LangChain und CrewAI. Es fungiert als Durchsetzungsebene, die bestehende Identitäts- und Zugriffsmanagementsysteme (IAM) sowie API-Gateways ergänzt, anstatt sie zu ersetzen. Die Laufzeit kann in selbstgehosteten, kunden-VPC- oder On-Premises-Umgebungen bereitgestellt werden, was Flexibilität für Datenresidenz- und Sicherheitsanforderungen bietet. Die Architektur von SAILLENT stellt sicher, dass Modelle bei ihren Anbietern bleiben und Identitätskontrollen über bestehende Systeme verwaltet werden, während ihre Richtlinien erlaubte Aktionen definieren und die Durchsetzung von konfigurierten Regeln und abgedeckten Anfragen abhängt.
- KategorieKI-Cybersicherheits-Tools
- PreismodellJahresabonnement
- BereitstellungSelf-hosted, VPC, On-prem
- PlattformenWeb
SAILLENT's Kernfunktionen
Unternehmens-AI-Action-Firewall
Laufzeitsicherheit und Durchsetzung von Richtlinien
Echtzeitprüfung und Governance
Einhaltung von SR 11-7 und OSFI E-23
Deterministische Durchsetzung von Richtlinien
Schutz vor Prompt-Injection
PII-Abschirmung und -Redaktion
Durchsetzung von Tools
Richtlinien-Engine mit GitOps-Workflows
Umfassende Prüfspur
Kapazitätsbasierte Preisgestaltung
Selbstgehostete und VPC/On-Premise-Bereitstellungsoptionen
Integration mit MCP, OpenAI, Anthropic, LangChain, CrewAI
SIEM-Export
SSO / RBAC
Wie verwendet man SAILLENT?
Verbinden: Konfigurieren Sie eine unterstützte Anwendung, einen Anbieter oder ein Tool-Interface, um Anfragen durch die SAILLENT-Laufzeit zu leiten.
Überprüfen: Die Laufzeit verarbeitet Anforderungsinformationen und bewertet sie anhand der geltenden Richtlinien.
Durchsetzen: SAILLENT gibt eine Erlauben-oder-Verweigern-Entscheidung basierend auf der konfigurierten Richtlinie und dem Laufzeitverhalten zurück.
Aufzeichnen: Die Laufzeit zeichnet Richtlinienentscheidungen und zugehörige Prüfinformationen zur Untersuchung und Überprüfung auf.
Richtlinien verwalten: Definieren und verwalten Sie Sicherheitsrichtlinien mithilfe von strukturiertem YAML, das GitOps-orientierte Workflows unterstützt.
Nutzung überwachen: Verfolgen Sie geschützte Aktionen und Knoten im SAILLENT-Management-Dashboard, um die Kapazität zu verwalten.
Einhaltung überprüfen: Nutzen Sie exportierbare Beweise und Berichterstattung für regulatorische Rahmenbedingungen wie SR 11-7 und OSFI E-23.
SAILLENT's Anwendungsfälle
- Sichere AI-Agentenaktionen
- Datenlecks verhindern
- Prompt-Injection mindern
- Regulatorische Compliance sicherstellen
- Govern LLM-Integrationen
- AI-Operationen prüfen
- Toolausführung steuern
- Zentralisierte AI-Richtlinienverwaltung