Zum Hauptinhalt springen
ToolPotion
KI-Berater
Einreichen

pwned.coffee

pwned.coffee bietet ein Live-Dashboard für Sicherheitsvorfälle, Schwachstellen und Datenpannen, das stündlich aktualisiert wird. Es verfolgt Patch-Status, behobene Versionen und bietet umsetzbare Ratschläge, was jetzt zu tun ist. Die Plattform aggregiert Daten aus verschiedenen Quellen, einschließlich CISA KEV und GitHub-Beratungen, um den Nutzern zu helfen, über kritische Sicherheitslücken informiert zu bleiben.

URL besuchen
Teilen
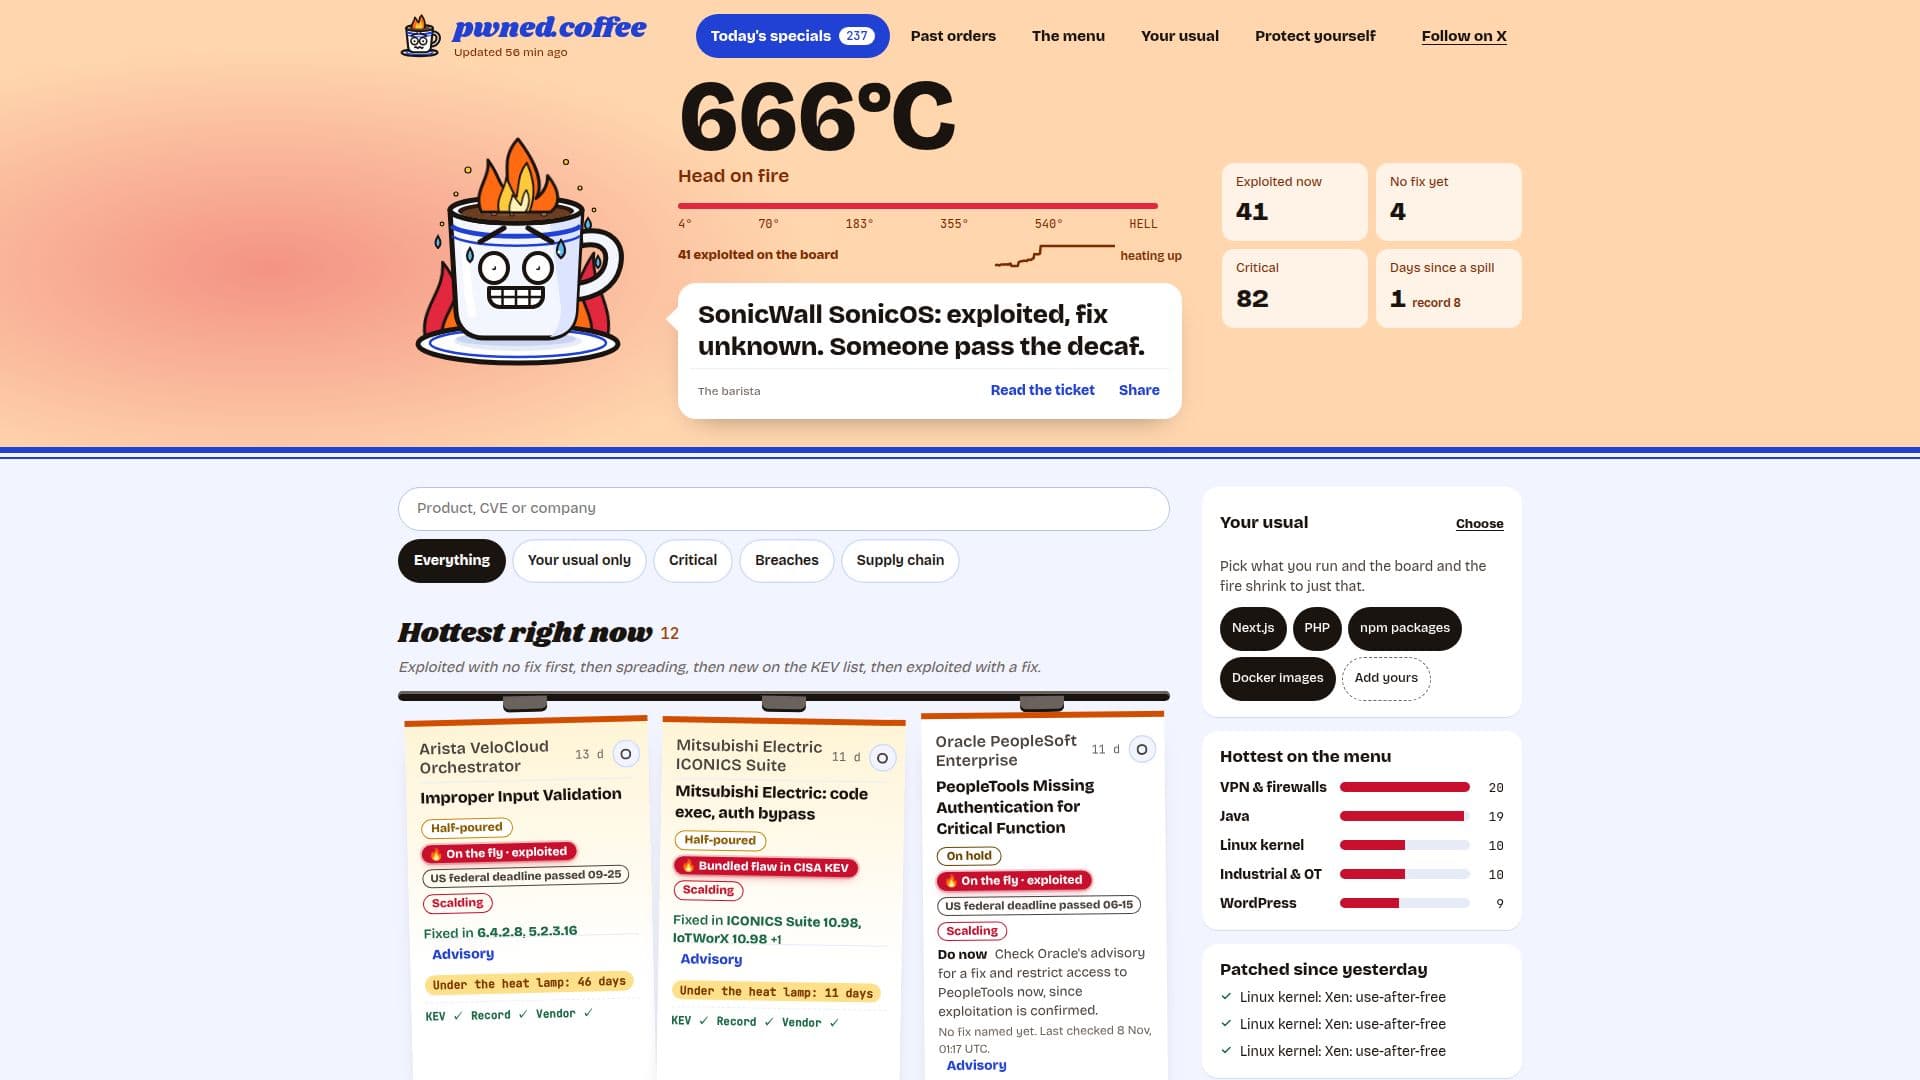
Screenshot von pwned.coffee

pwned.coffee ist eine umfassende Plattform, die darauf ausgelegt ist, Nutzer über aktuelle Sicherheitsvorfälle, Schwachstellen und Datenpannen zu informieren. Der Dienst wird stündlich aktualisiert und aggregiert Informationen aus einer Vielzahl von Quellen, einschließlich des CISA-Katalogs für bekannte ausgenutzte Schwachstellen (KEV), kritischen GitHub-Sicherheitsberatungen, CVE-Daten, Herstellerberatungen und 29 Nachrichtenfeeds von Nachrichtenredaktionen, Forschungsteams und Anbietern.

Weiterlesen

Die Kernfunktionalität der Plattform besteht darin, Sicherheitsvorfälle in Echtzeit zu verfolgen, detailliert darzustellen, welche Systeme betroffen sind, ob ein Fix verfügbar ist, welche Versionen das Problem beheben und woher die Nachrichten stammen. Ein Sprachmodell wird eingesetzt, um verwandte Berichte zu einzelnen Vorfällen zusammenzufassen und prägnante Zusammenfassungen zu erstellen. Versions- und CVE-Nummern werden nur angezeigt, wenn sie ausdrücklich von einer Quelle angegeben werden.

pwned.coffee weist die Schwere basierend auf dem CVSS-Score der schlimmsten CVE zu, die mit einem Ticket verbunden ist, wobei der Score der NVD priorisiert wird, gefolgt von dem CVE-Datensatz (des Anbieters oder der CISA). Wenn kein CVSS verfügbar ist, wird die Bewertung von GitHub oder eine manuell bewertete Punktzahl aus den Herstellerberatungen verwendet. Jedes Ticket gibt klar seine Quelle an, um Transparenz zu gewährleisten.

Nachrichtengeschichten werden dem Board hinzugefügt, sobald sie durch offizielle Unternehmensmitteilungen, Einreichungen, Beratungen, eigene Recherchen, eine CVE oder zwei unabhängige Quellen bestätigt sind. Die Plattform unterscheidet zwischen der Schwere eines Fehlers und seinem Ausnutzungsstatus, indem sowohl kritische Fehler ohne bekannte Angriffe als auch ausgenutzte Fehler mit niedrigeren Punktzahlen aufgeführt werden. Vorfälle bleiben auf dem 'heutigen Spezial'-Board, solange sie aktiv sind, und wechseln nach einer ruhigen Woche, wenn sie vollständig gepatcht sind, zu 'vergangenen Bestellungen' oder bleiben bis zu einem Monat sichtbar, wenn ein vollständiger Fix noch aussteht.

Über das Dashboard hinaus bietet pwned.coffee verschiedene Datenzugriffsoptionen, einschließlich JSON-Feeds (`incidents.json`, `changes.json`), RSS-Feeds und `llms.txt`-Dateien, die nach spezifischen Technologie-Stacks gefiltert werden können (z. B. `nextjs`, `php`, `npm`). Integrationen für Slack und Make sind verfügbar, zusammen mit einem MCP-Server für Agenten und einer GitHub-Aktion für CI/CD-Pipelines. Der Dienst legt Wert auf Datenschutz, speichert nur E-Mail-Adressen, ausgewählte Stacks und ein zufälliges Token für Benachrichtigungen, wobei alle Daten nach der Abmeldung gelöscht werden. Es wird ausdrücklich darauf hingewiesen, dass es sich nicht um Sicherheitsberatung handelt und die Nutzer immer die Herstellerberatungen konsultieren sollten.

  • KategorieKI-Cybersicherheits-Tools
  • PreismodellKostenlos
  • BereitstellungCloud
  • PlattformenWeb

  • Stündliche Updates zu Sicherheitsvorfällen

  • Live-Board für ausgenutzte Schwachstellen

  • Verfolgung von Patch-Status und behobenen Versionen

  • Umsetzbare Ratschläge zur Behebung

  • Integration des CISA KEV-Katalogs

  • Integration von GitHub-Sicherheitsberatungen

  • Aggregation von CVE-Datensätzen

  • Überwachung von Herstellerberatungen

  • Aggregation von Nachrichtenfeeds (29 Quellen)

  • Sprachmodell zur Gruppierung und Zusammenfassung von Vorfällen

  • CVSS-basierte Schwerebewertung

  • Angabe des Ausnutzungsstatus (z. B. 'Ausgenutzt in CISA KEV')

  • Historische Daten für Vorfälle (letzte 12 Monate)

  • Stack-spezifische Feeds (z. B. npm, Next.js)

  • RSS- und JSON-Datenfeeds

  • Integrationen für Slack und Make

  • GitHub-Aktion für CI/CD

  • E-Mail-Benachrichtigungen für ausgewählte Stacks

  1. Vorfälle durchsuchen: Besuchen Sie die Startseite von pwned.coffee, um das Live-Board der Sicherheitsvorfälle zu sehen, kategorisiert nach Status wie 'jetzt ausgenutzt' oder 'noch kein Fix'.

  2. Nach Stack filtern: Verwenden Sie die Funktion 'Nur meinen Stack anzeigen' oder fügen Sie `?stack=` zu den Datenfeeds hinzu (z. B. `/menu/nextjs.json?stack=nextjs,php`), um Vorfälle zu filtern, die für Ihren Technologie-Stack relevant sind.

  3. Vorfalldetails verstehen: Klicken Sie auf einen Vorfall, um detaillierte Informationen zu sehen, einschließlich CVEs, CVSS-Punkten, Ausnutzungsstatus, betroffenen Versionen, behobenen Versionen und direkten Links zu Beratungen.

  4. Handeln: Befolgen Sie die Empfehlungen 'Jetzt tun', die für jeden Vorfall bereitgestellt werden, die typischerweise das Überprüfen von Herstellerberatungen und das Einschränken des Zugriffs auf betroffene Systeme beinhalten.

  5. Datenfeeds integrieren: Nutzen Sie die bereitgestellten JSON-, RSS- oder `llms.txt`-Feeds, um Daten zu Sicherheitsvorfällen in Ihre eigenen Überwachungstools, Agenten oder CI/CD-Pipelines zu integrieren.

  6. Benachrichtigungen einrichten: Melden Sie sich für E-Mail-Benachrichtigungen an, um über neue Vorfälle informiert zu werden, die für Ihre gewählten Technologie-Stacks relevant sind.

  • Echtzeit-Überwachung von Schwachstellen
  • Priorisierung des Patch-Managements
  • Reaktion auf Sicherheitsvorfälle
  • Sicherheitsbewusstsein für Entwickler
  • Integration von Sicherheit in CI/CD
  • Sicherheitsforschung & Analyse
  • Sicherheit des Technologie-Stacks
  • Automatisierte Sicherheitsbenachrichtigungen
pwned.coffee Bewertungen

Wird geladen...

Beliebte KI-Tools wie pwned.coffee

Vigilocity

KI-Apps

Die Mythic-Plattform von Vigilocity bietet agentenlose, automatisierte Breach-Intelligence durch die Verfolgung und Störung der Infrastruktur von Bedrohungsakteuren. Sie bestätigt…

KI-Cybersicherheits-ToolsFinanzen & Banking
Tool ansehen

KI-Apps

Die Mythic-Plattform von Vigilocity bietet agentenlose, automatisierte Breach-Intelligence durch die Verfolgung und Störung der Infrastruktur von Bedrohungsakteuren. Sie bestätigt…

KI-Cybersicherheits-ToolsFinanzen & Banking
Top 250 KI-Apps ansehen

Exabeam bietet eine cloud-native Sicherheitsoperationsplattform, die von KI unterstützt wird und die Bedrohungserkennung, -untersuchung und -reaktion verbessert. Sie bietet…

KI-Cybersicherheits-Tools

Platz 59 in KI-Cybersicherheits-Tools

Tool ansehen

Bietet eine cloud-native Sicherheitsoperationsplattform, die von KI unterstützt wird und die Bedrohungserkennung, -untersuchung und -reaktion verbessert. Sie bietet…Exabeam bietet eine cloud-native Sicherheitsoperationsplattform, die von KI unterstützt wird und die Bedrohungserkennung, -untersuchung und -reaktion verbessert. Sie bietet…

KI-Cybersicherheits-Tools
Platz 59 in KI-Cybersicherheits-Tools

SenseOn ist eine KI-gesteuerte Sicherheitsoperationsplattform, die Beweise über verschiedene Tools hinweg verbindet, Warnmeldungen in Fälle umwandelt und die SOC-Arbeit mit KI…

KI-Cybersicherheits-ToolsGesundheitswesen & Life Sciences

Platz 104 in KI-Cybersicherheits-Tools

Tool ansehen

KI-gesteuerte Sicherheitsoperationsplattform, die Beweise über verschiedene Tools hinweg verbindet, Warnmeldungen in Fälle umwandelt und die SOC-Arbeit mit KI…SenseOn ist eine KI-gesteuerte Sicherheitsoperationsplattform, die Beweise über verschiedene Tools hinweg verbindet, Warnmeldungen in Fälle umwandelt und die SOC-Arbeit mit KI…

KI-Cybersicherheits-ToolsGesundheitswesen & Life Sciences
Platz 104 in KI-Cybersicherheits-Tools

Promptfoo

KI-Apps

Promptfoo ist eine KI-Sicherheitsplattform, die entwickelt wurde, um Schwachstellen in KI-Anwendungen während der Entwicklung zu identifizieren. Sie bietet automatisiertes Red…

KI-Cybersicherheits-Tools

Platz 5 in Prompt-Engineering-Tools

Tool ansehen

KI-Apps

KI-Sicherheitsplattform, die entwickelt wurde, um Schwachstellen in KI-Anwendungen während der Entwicklung zu identifizieren. Sie bietet automatisiertes Red…Promptfoo ist eine KI-Sicherheitsplattform, die entwickelt wurde, um Schwachstellen in KI-Anwendungen während der Entwicklung zu identifizieren. Sie bietet automatisiertes Red…

KI-Cybersicherheits-Tools
Platz 5 in Prompt-Engineering-Tools

AgentRidge

KI-Apps

AgentRidge bietet KI-Sicherheitsaudits für E-Commerce-Websites und Webplattformen, identifiziert Schwachstellen und liefert umsetzbare Erkenntnisse. Es liefert visuelle Beweise…

KI-Cybersicherheits-Tools

Platz 65 in Sicherheit & Datenschutz

Tool ansehen

KI-Apps

Bietet KI-Sicherheitsaudits für E-Commerce-Websites und Webplattformen, identifiziert Schwachstellen und liefert umsetzbare Erkenntnisse. Es liefert visuelle Beweise…AgentRidge bietet KI-Sicherheitsaudits für E-Commerce-Websites und Webplattformen, identifiziert Schwachstellen und liefert umsetzbare Erkenntnisse. Es liefert visuelle Beweise…

KI-Cybersicherheits-Tools
Platz 65 in Sicherheit & Datenschutz

VulnWatch

KI-Apps

Online-Website-Sicherheits-Scanner mit einem integrierten KI-Analysten, der branchenspezifische Tools wie OWASP ZAP, Nuclei, Nmap, WPScan und sqlmap orchestriert und die Rohdaten…

KI-Cybersicherheits-Tools

Platz 195 in KI-Cybersicherheits-Tools

Tool ansehen

KI-Apps

Online-Website-Sicherheits-Scanner mit einem integrierten KI-Analysten, der branchenspezifische Tools wie OWASP ZAP, Nuclei, Nmap, WPScan und sqlmap orchestriert und die Rohdaten…

KI-Cybersicherheits-Tools
Platz 195 in KI-Cybersicherheits-Tools

Trojan Unicorn Ventures entwickelt Sicherheitssoftware mit Fokus auf Bedrohungsmodellierung, Lieferkettenabwehr und kleinen Dienstprogrammen. Die meisten Tools sind Open Source,…

KI-Cybersicherheits-Tools
Tool ansehen

Trojan Unicorn Ventures entwickelt Sicherheitssoftware mit Fokus auf Bedrohungsmodellierung, Lieferkettenabwehr und kleinen Dienstprogrammen. Die meisten Tools sind Open Source,…

KI-Cybersicherheits-Tools
Top 250 KI-Apps ansehen

PlugLeak

KI-Apps

PlugLeak bietet einen kostenlosen 20-sekündigen Sicherheits-Scan für KI-gestützte Anwendungen, der speziell auf solche abzielt, die mit Tools wie Lovable, Bolt, Cursor, Replit und…

KI-Cybersicherheits-Tools
Tool ansehen

KI-Apps

Bietet einen kostenlosen 20-sekündigen Sicherheits-Scan für KI-gestützte Anwendungen, der speziell auf solche abzielt, die mit Tools wie Lovable, Bolt, Cursor, Replit und…PlugLeak bietet einen kostenlosen 20-sekündigen Sicherheits-Scan für KI-gestützte Anwendungen, der speziell auf solche abzielt, die mit Tools wie Lovable, Bolt, Cursor, Replit und…

KI-Cybersicherheits-Tools
Top 250 KI-Apps ansehen
1 von 8