الوصف
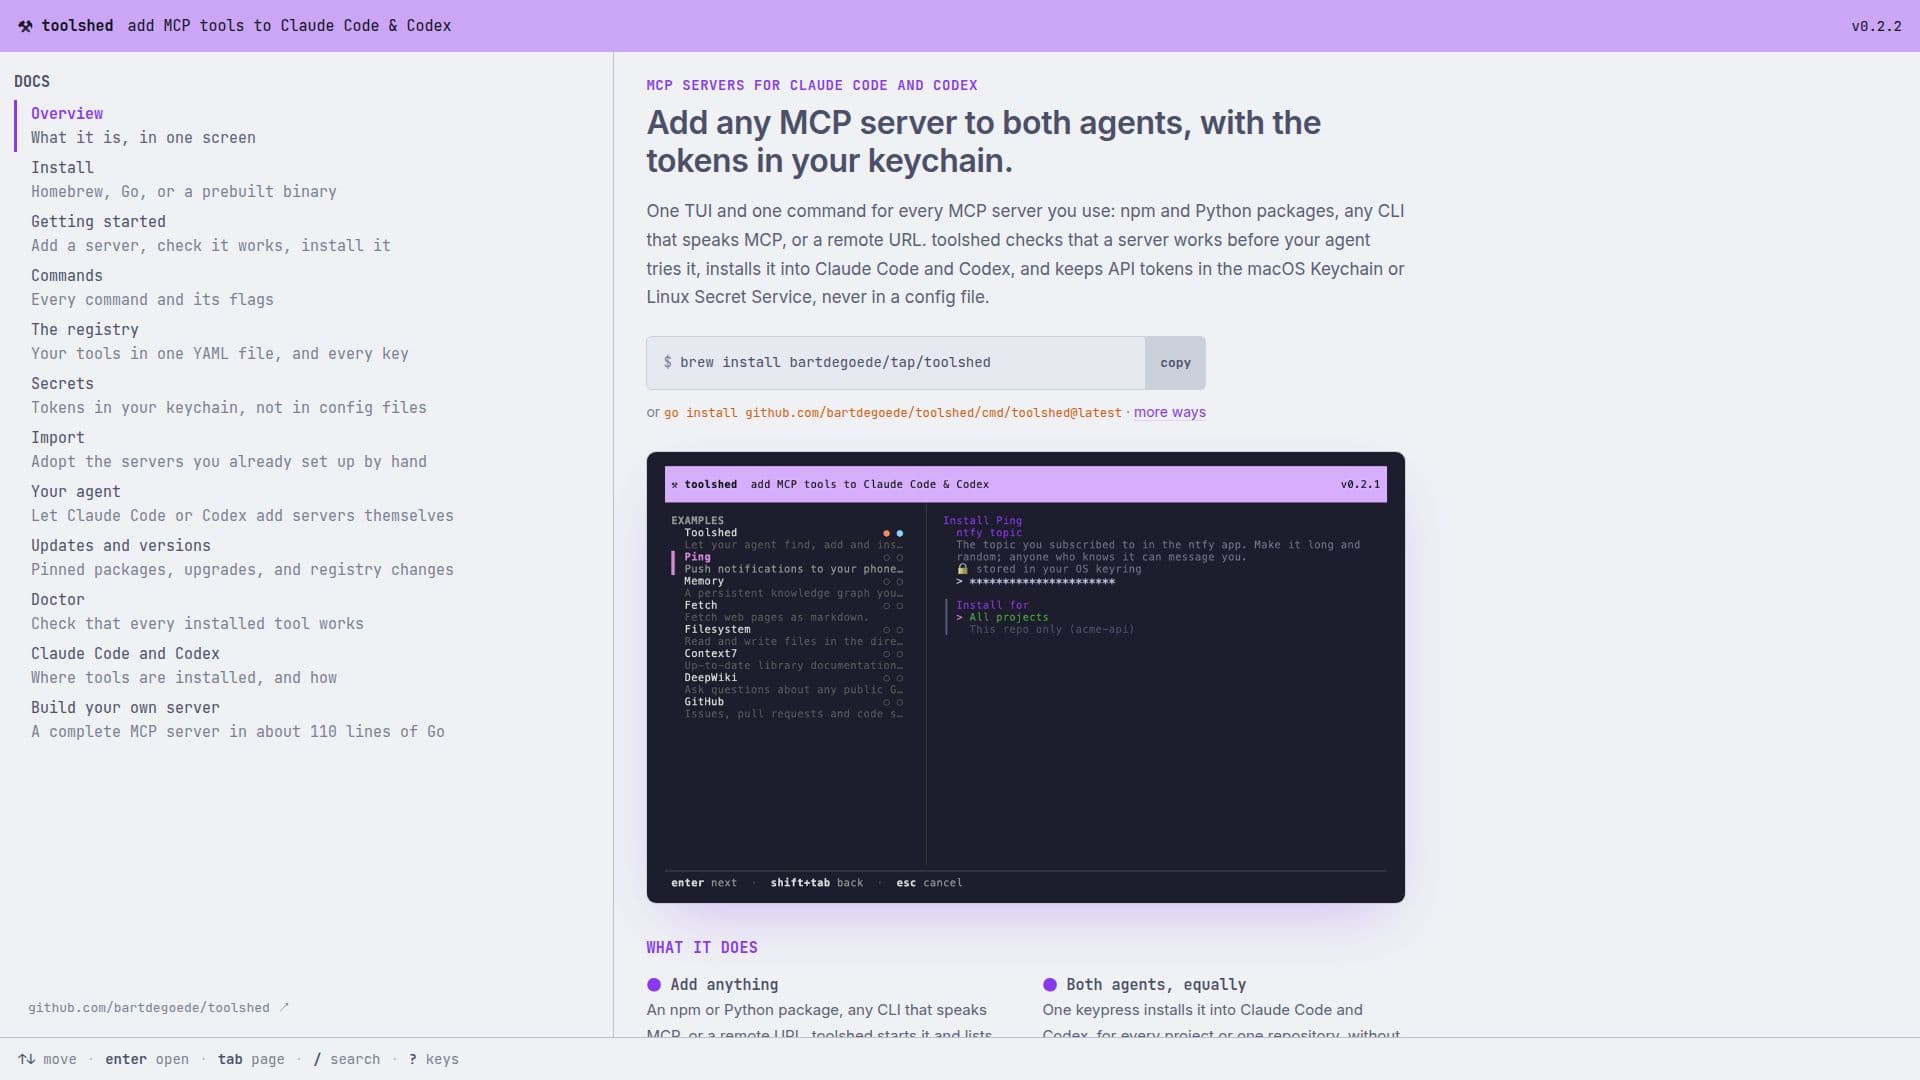
toolshed يوفر واجهة موحدة لإدارة خوادم MCP (بروتوكول الاتصال متعدد الوكلاء)، مصممة خصيصًا للتكامل مع Claude Code وCodex. تبسط هذه الأداة عملية إضافة وتكوين أنواع مختلفة من الخوادم، بما في ذلك حزم npm وPython، وواجهات سطر الأوامر التي تتحدث MCP، وعناوين URL عن بُعد. إحدى الميزات الأساسية هي قدرتها على التحقق من أن الخادم يعمل وتقديم قائمة بالأدوات المتاحة قبل تقديمه لوكيل AI، مما يمنع الأخطاء ويضمن التشغيل السلس.
قراءة المزيد
تتمثل إحدى المزايا الكبيرة لـ toolshed في التعامل الآمن مع رموز API. بدلاً من تخزين بيانات الاعتماد الحساسة في ملفات التكوين النصية العادية، يستخدم toolshed سلسلة مفاتيح macOS أو خدمة الأسرار في Linux. يعزز هذا الأمان من خلال الحفاظ على تشفير الرموز وإدارتها بواسطة آليات التخزين الآمن لنظام التشغيل. يتم إطلاق الخوادم عبر غلاف صغير يسترجع الرموز من سلسلة المفاتيح، وينطبق ذلك على كل من إعدادات الخادم المحلية والبعيدة.
تقدم الأداة واجهة مستخدم نصية سهلة الاستخدام (TUI) وخيارات سطر أوامر لإدارة الأدوات. يمكن للمستخدمين بسهولة إضافة وبدء وفحص وتثبيت وإلغاء تثبيت وحذف الأدوات. كما تدعم استيراد الخوادم الموجودة التي تم إعدادها يدويًا، مما يسمح للمستخدمين بنقل رموزهم إلى سلسلة المفاتيح الآمنة. في البيئات التعاونية، يمكّن toolshed من مشاركة تكوين صندوق أدوات متسق عبر الفريق من خلال الالتزام بملف YAML صغير للتحكم في الإصدار.
علاوة على ذلك، يمكن أن يعمل toolshed كخادم MCP، مما يسمح لوكلاء AI مثل Claude Code أو Codex بطلب إضافة خوادم جديدة مباشرة. تشمل إدارة الخادم المدفوعة من الوكلاء ميزات مثل `list_servers` و`inspect_server` و`add_server` و`install_server` و`uninstall_server`. ومع ذلك، لأغراض الأمان، يتطلب أي خادم يضيفه الوكيل موافقة صريحة من المستخدم قبل أن يمكن بدءه أو تثبيته، ولا يمكن للوكلاء التعامل مباشرة مع الأسرار أو استبدال الأدوات الموجودة التي قد ترث الأسرار. يضمن ذلك أن يحتفظ المستخدمون بالتحكم فيما يعمل على أجهزتهم وكيفية التعامل مع المعلومات الحساسة. toolshed مفتوح المصدر، مرخص بموجب MIT، ومتاحة لنظامي macOS وLinux.
- الفئةأدوات DevOps والسحابة بالذكاء الاصطناعي
- نموذج التسعيرمفتوح المصدر
- النشرمستضاف ذاتيًا
- المنصاتماك أو إس، لينوكس
الميزات الأساسية لـ toolshed
إضافة حزم npm أو Python كخوادم MCP
دمج أي واجهة سطر أوامر تتحدث MCP
إضافة عناوين URL عن بُعد كخوادم MCP
التحقق من وظيفة الخادم قبل استخدام الوكيل
تخزين رموز API بأمان في سلسلة مفاتيح macOS أو خدمة الأسرار في Linux
تثبيت بنقرة واحدة في Claude Code وCodex
تثبيت الأدوات لجميع المشاريع أو مستودع واحد
استيراد الخوادم المكونة يدويًا ونقل الرموز إلى سلسلة المفاتيح
toolshed يعمل كخادم MCP لإدارة مدفوعة من الوكلاء
يمكن للوكيل سرد وفحص وإضافة وتثبيت وإلغاء تثبيت الخوادم
موافقة المستخدم مطلوبة للخوادم التي يضيفها الوكيل
مشاركة صناديق الأدوات مع الفرق عبر تكوين YAML
مفتوح المصدر ومرخص بموجب MIT
متاح لنظامي macOS وLinux
واجهة مستخدم نصية (TUI) وواجهة سطر أوامر
كيفية استخدام toolshed؟
تثبيت toolshed: استخدم `go install github.com/bartdegoede/toolshed/cmd/toolshed@latest` أو طرق أخرى موفرة.
تشغيل toolshed: نفذ الأمر `toolshed` لعرض أدواتك الحالية والأمثلة المدمجة.
إضافة أداة: اضغط على 'a' في TUI، حدد النوع (npm، Python، أمر، أو URL)، وسمها.
تحقق من وظيفة الأداة: اضغط على 't' لبدء الخادم وعرض أدواته، لضمان عمله.
تثبيت أداة: اضغط على 'i' (أو Enter) لتثبيتها في Claude Code أو Codex، مع تقديم أي قيم ضرورية واختيار نطاق التثبيت.
إدارة الأسرار: عند التثبيت، يتم طلب الأسرار بأمان وتخزينها في سلسلة المفاتيح الخاصة بك.
استيراد الخوادم الموجودة: اضغط على 'm' لاستيراد الخوادم التي تم تكوينها بالفعل في Claude Code وCodex.
الموافقة على الخوادم التي يضيفها الوكيل: إذا أضاف الوكيل خادمًا، راجع ووافق عليه في TUI بالضغط على 'i' أو باستخدام `toolshed approve <id>`.
حالات استخدام toolshed
- إدارة أدوات الوكلاء الذكية
- تخزين آمن للرموز
- تعزيز سير عمل المطورين
- التعاون بين الفرق
- توفير الخوادم تلقائيًا
- نقل الخوادم الموجودة