الوصف
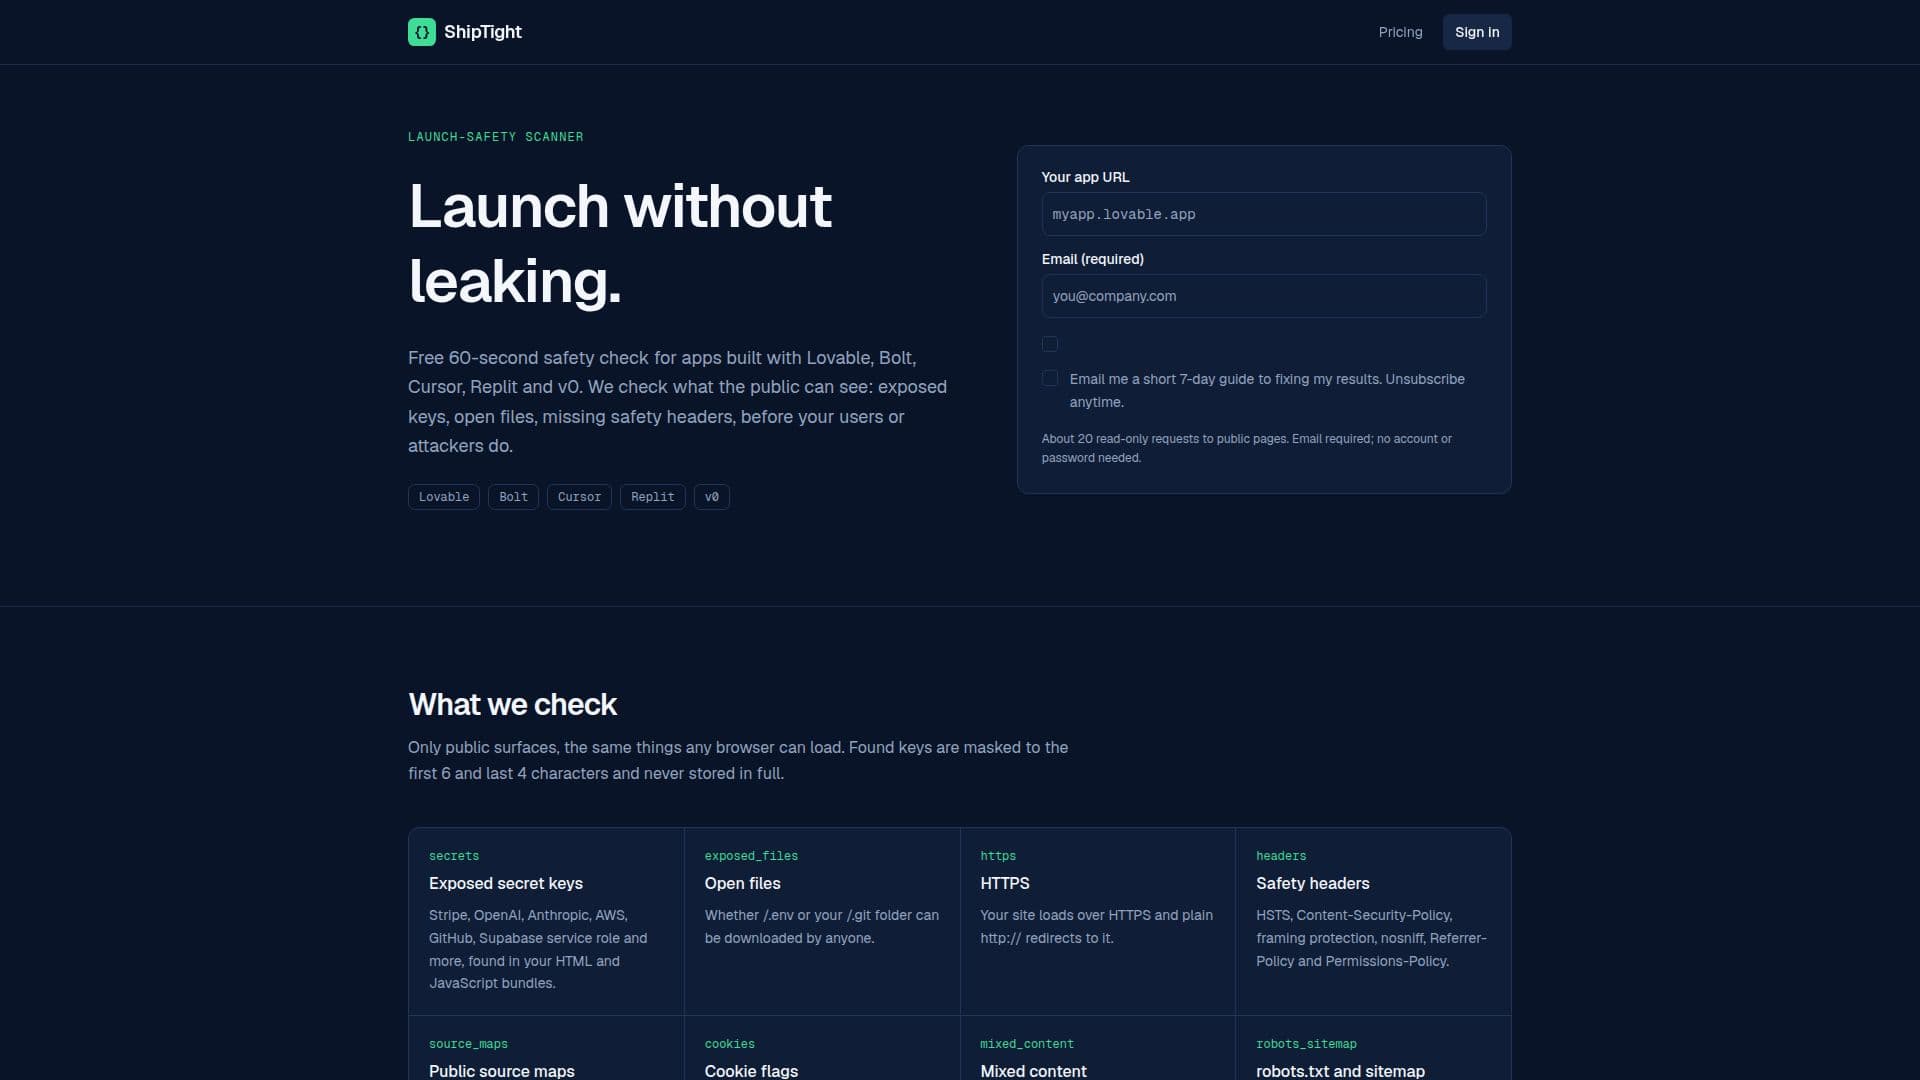
يوفر ShipTight فحصًا حيويًا لسلامة الإطلاق مصمم خصيصًا للتطبيقات التي تم تطويرها باستخدام منشئي الذكاء الاصطناعي الحديثين مثل Lovable وBolt وCursor وReplit وv0. تقوم الخدمة بإجراء فحص سريع لمدة 60 ثانية لتحديد الثغرات الأمنية الشائعة التي قد تكشف عن معلومات حساسة أو تعرض سلامة التطبيق للخطر.
قراءة المزيد
يركز الماسح على الأسطح العامة فقط، مقلدًا ما يمكن لأي متصفح أو مهاجم محتمل رؤيته. يتحقق بدقة من المفاتيح السرية المكشوفة (مثل Stripe وOpenAI وAnthropic وAWS وGitHub وأدوار خدمة Supabase) الموجودة ضمن حزم HTML وJavaScript. لضمان الخصوصية، يتم إخفاء أي مفاتيح تم اكتشافها، حيث تظهر فقط الأحرف الستة الأولى والأربعة الأخيرة، ولا يتم تخزينها بالكامل أبدًا. كما يتحقق ShipTight من الملفات المتاحة للجمهور مثل مجلدات `.env` أو `.git`، والتي قد تكشف عن التكوين أو الشيفرة المصدرية عن غير قصد.
بعيدًا عن كشف الملفات، تقوم الخدمة بتقييم رؤوس الأمان الحرجة، بما في ذلك HSTS وContent-Security-Policy وحماية الإطار وnosniff وReferrer-Policy وPermissions-Policy، لضمان أمان المتصفح بشكل قوي. تتحقق من تنفيذ HTTPS بشكل صحيح، مؤكدة أن المواقع تُحمّل بشكل آمن وتعيد التوجيه من HTTP. كما يتم فحص خرائط المصدر العامة لمنع إعادة بناء الشيفرة المصدرية الأصلية. بالإضافة إلى ذلك، يحدد ShipTight علامات ملفات تعريف الارتباط غير الآمنة (المفقودة Secure وHttpOnly أو SameSite) ومشكلات المحتوى المختلط حيث يتم تحميل موارد HTTP على صفحة HTTPS. كما يتحقق من وجود وتكوين ملفات `robots.txt` و`sitemap`، لضمان عدم كشف المسارات الحساسة عن غير قصد.
يسهل ShipTight عملية الإصلاح من خلال اكتشاف المنشئ المحدد المستخدم (Lovable أو Bolt أو Replit أو v0 أو Cursor)، مما يسمح له بإنشاء مطالبات إصلاح مخصصة. يقوم المستخدمون ببساطة بلصق عنوان URL لتطبيقهم وبريدهم الإلكتروني، ويتلقون درجة سلامة (0-100) وتقييمًا مع أهم النتائج في حوالي دقيقة، ثم ينسخون مطالبات الإصلاح الجاهزة للصقها في منشئهم. تؤكد إعادة الفحص بنقرة واحدة الإصلاحات. تقدم الخدمة فحصًا مجانيًا للنتائج الأساسية، وتقرير إصلاح كامل لمرة واحدة مقابل 49 دولارًا، وخطط مراقبة مستمرة تبدأ من 29 دولارًا في الشهر، مع إضافة اختيارية لحماية الإيرادات لتنبيهات فشل الدفع. يتم تشغيل ShipTight بواسطة Game Gifted Entertainment LLC ويؤكد على خصوصية المستخدم، حيث يخزن فقط البيانات الضرورية ولا يبيعها أبدًا.
- الفئةأدوات الأمن السيبراني بالذكاء الاصطناعي
- نموذج التسعيرمجاني مع ميزات مدفوعة
- النشرسحابي
- المنصاتالويب
الميزات الأساسية لـ ShipTight
فحص سلامة الإطلاق لمدة 60 ثانية
التحقق من المفاتيح السرية المكشوفة (Stripe وOpenAI وAWS وGitHub وغيرها)
تحديد الملفات المتاحة للجمهور (.env و.git)
التحقق من تنفيذ HTTPS وإعادة التوجيه
فحص رؤوس الأمان المفقودة أو غير المكونة بشكل صحيح (HSTS وCSP وغيرها)
كشف خرائط المصدر العامة التي قد تكشف عن الشيفرة الأصلية
التحقق من علامات ملفات تعريف الارتباط غير الآمنة (Secure وHttpOnly وSameSite)
تحديد مشكلات المحتوى المختلط على صفحات HTTPS
التحقق من وجود وتكوين robots.txt وsitemap
كشف منشئ التطبيق (Lovable وBolt وCursor وReplit وv0) لإصلاحات مخصصة
توفير درجة سلامة من 0 إلى 100 وتقييم
توليد نتائج ومطالبات إصلاح باللغة الإنجليزية البسيطة
تقديم إعادة فحص بنقرة واحدة بعد تطبيق الإصلاحات
توفير تقارير لمرة واحدة أو مراقبة مستمرة
يتضمن حماية الإيرادات الاختيارية لتنبيهات الدفع
كيفية استخدام ShipTight؟
لصق URL: أضف عنوان تطبيقك المباشر وبريدك الإلكتروني لبدء الفحص.
الحصول على الدرجة: استلم درجة سلامة من 0 إلى 100، وتقييمًا، وأهم النتائج في حوالي دقيقة.
نسخ مطالبة الإصلاح: احصل على مطالبات إصلاح جاهزة للصقها مخصصة لمنشئك (Lovable أو Bolt أو Cursor).
إعادة الفحص: طبق الإصلاحات وأعد الفحص بنقرة واحدة لتأكيد الحل.
المراقبة (اختياري): اشترك لإعادة الفحص الأسبوعي، والتقارير الكاملة، وتاريخ لوحة التحكم.
حالات استخدام ShipTight
- تدقيق أمان ما قبل الإطلاق
- كشف المفاتيح المكشوفة
- فحص كشف الملفات العامة
- التحقق من رؤوس الأمان
- مراجعة تكوين HTTPS
- منع تسرب الشيفرة المصدرية
- تحديد علامات ملفات تعريف الارتباط غير الآمنة
- حل مشكلات المحتوى المختلط
- المراقبة الأمنية المستمرة
- فحص صحة نظام الدفع