الوصف
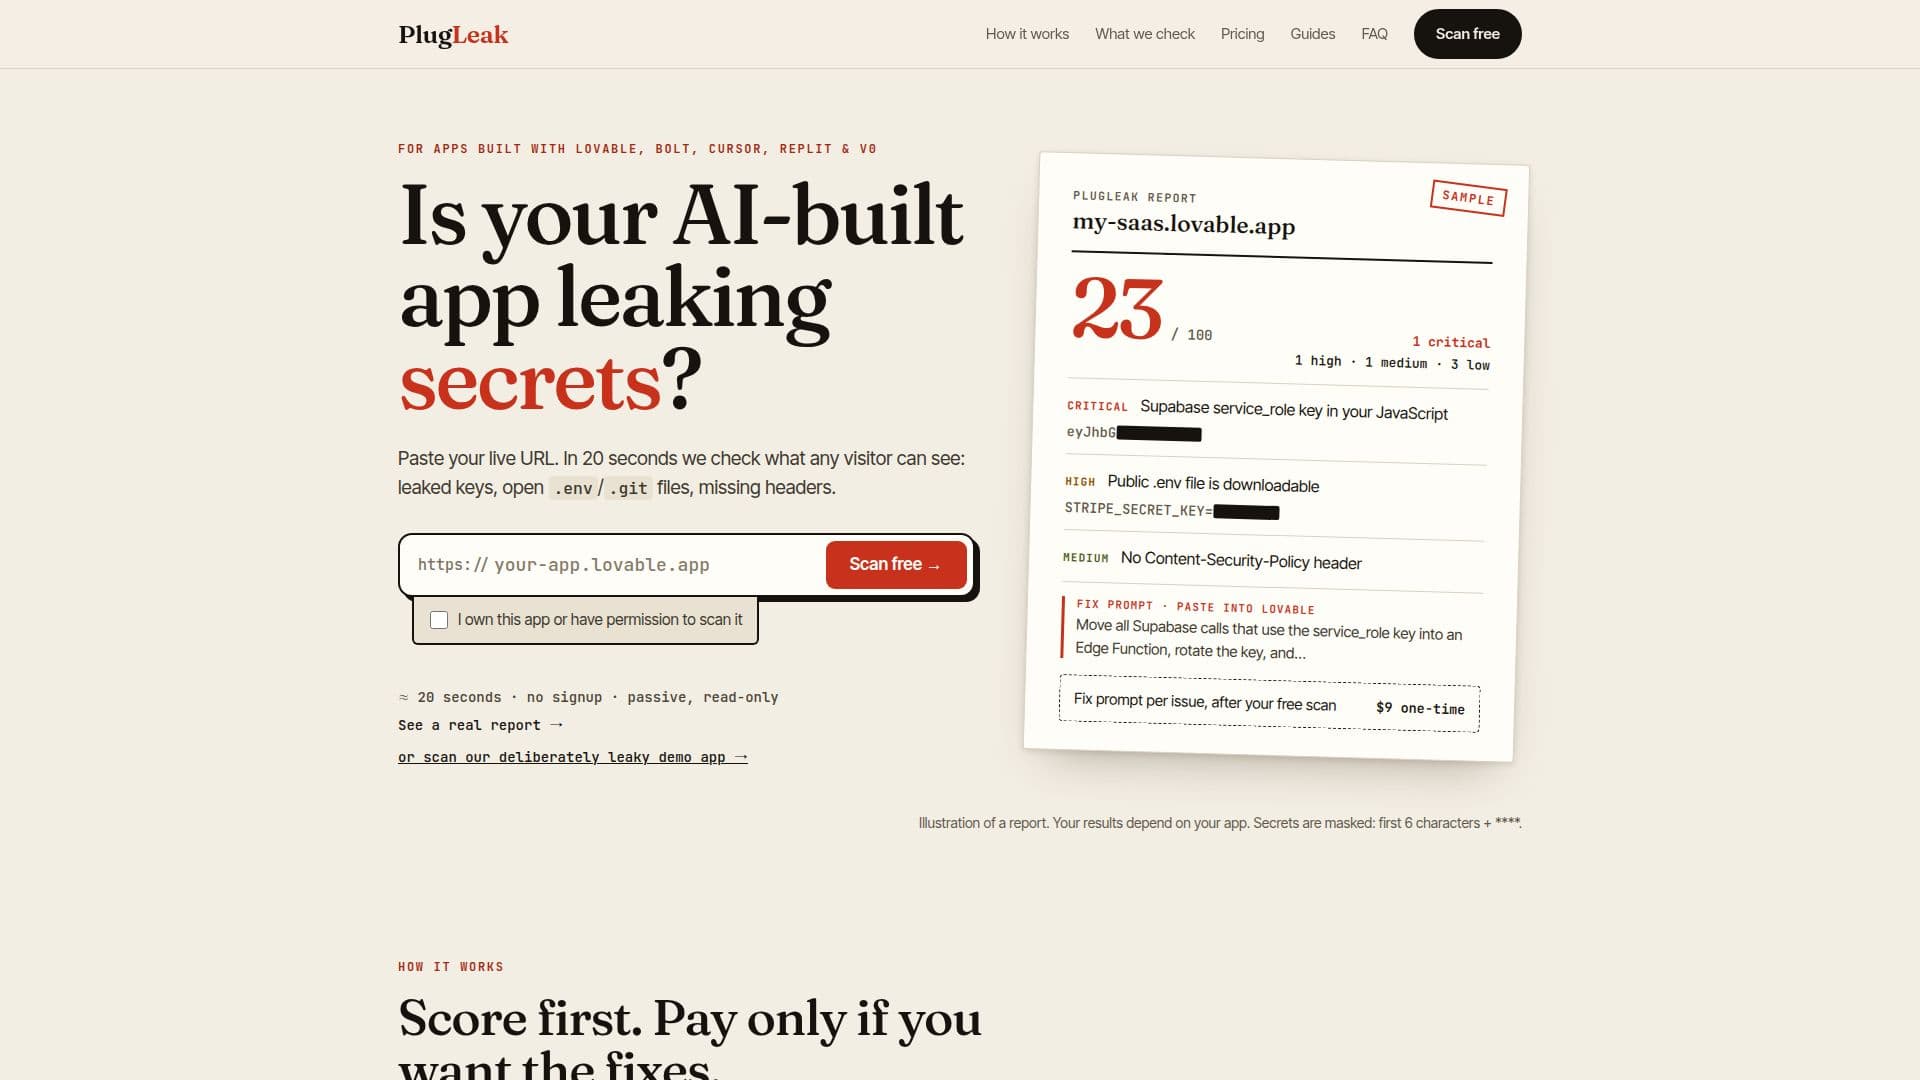
يوفر PlugLeak خدمة فحص أمان متخصصة مصممة للتطبيقات التي تم بناؤها باستخدام منصات تطوير الذكاء الاصطناعي مثل Lovable وBolt وCursor وReplit وv0. العرض الأساسي هو فحص سريع ومجاني لمدة 20 ثانية يقوم بإجراء فحص سلبي من الخارج لعناصر التطبيق الحي المعرضة للجمهور. تحاكي هذه العملية طلبات GET التي يقوم بها متصفح الزائر العادي، بالإضافة إلى طلبات محددة إلى /.env و/.git/config، دون تسجيل الدخول أو تقديم النماذج أو استعلام قواعد البيانات.
قراءة المزيد
يبحث الماسح بدقة عن الثغرات الحرجة، بما في ذلك مفاتيح API المسربة (Stripe وOpenAI وAnthropic وAWS وGitHub وSupabase)، ومفاتيح service_role المكشوفة في Supabase، وملفات التكوين العامة .env و.git، ورؤوس الأمان الأساسية المفقودة مثل Content-Security-Policy وStrict-Transport-Security وX-Frame-Options. كما يتحقق من إعادة توجيه HTTPS وصلاحية شهادة SSL. يتم إخفاء أي أسرار يتم اكتشافها على الفور (الأحرف الستة الأولى + ****) قبل حفظها في التقرير، مما يضمن عدم تخزين المفاتيح بالكامل.
عند الانتهاء، يتلقى المستخدمون درجة أمان من 100. يوفر تقديم بريد إلكتروني قائمة شاملة بالمشكلات التي توضح كل اكتشاف، وموقعه، والأدلة المخفية. بالنسبة لأولئك الذين يسعون إلى الإصلاح الفوري، يقدم PlugLeak تقارير إصلاح مدفوعة. توفر دفعة لمرة واحدة قدرها 9 دولارات مطالبات إصلاح قابلة للنسخ واللصق مصممة لـ Lovable وBolt أو Cursor، توجه المطورين حول ما يجب تدويره وكيفية التحقق من الإصلاح. تتضمن خيارًا بقيمة 29 دولارًا 10 تقارير إصلاح، مما يسمح بإعادة الفحص بعد النشر.
يؤكد PlugLeak على سلامته للتطبيقات الحية في الإنتاج، مشيرًا إلى أنه يقوم فقط بإجراء فحوصات سلبية ولا يحاول أبدًا استغلال أي شيء. إنه ليس تدقيق أمان كامل ولكنه فحص آلي للأخطاء الشائعة والمكلفة التي يمكن أن تؤدي إلى خروقات البيانات. الخدمة مثالية للمطورين والفرق التي تستخدم منشئي الذكاء الاصطناعي الذين يحتاجون إلى طريقة سريعة وموثوقة لتحديد ومعالجة الثغرات الأمنية المعرضة للجمهور قبل استغلالها.
- الفئةأدوات الأمن السيبراني بالذكاء الاصطناعي
- نموذج التسعيرمجاني مع ميزات مدفوعة
- النشرسحابي
- المنصاتالويب
الميزات الأساسية لـ PlugLeak
فحص أمان مجاني لمدة 20 ثانية للتطبيقات الحية
يكتشف مفاتيح API المسربة (Stripe وOpenAI وAnthropic وAWS وGitHub وSupabase)
يحدد مفاتيح service_role المكشوفة في Supabase
يتحقق من ملفات .env و.git المتاحة للجمهور
يبحث عن رؤوس الأمان المفقودة (CSP وHSTS وX-Frame-Options، إلخ)
يتحقق من إعادة توجيه HTTPS وصلاحية شهادة SSL
يوفر درجة أمان من 100
يقدم قوائم مشكلات مفصلة مع أدلة مخفية (بعد تقديم البريد الإلكتروني)
يتضمن مطالبات إصلاح قابلة للنسخ واللصق لتطبيقات Lovable وBolt وCursor (ميزة مدفوعة)
يدعم إعادة الفحص بعد النشر مع حزم الائتمان
طريقة فحص سلبية، آمنة لبيئات الإنتاج
لا يقوم بتسجيل الدخول أو تقديم النماذج أو استعلام قواعد البيانات أثناء الفحص المجاني
يخفي جميع الأسرار المكتشفة قبل التخزين
يقدم أدلة مجانية للإصلاح الذاتي
يحدد الطلبات مع "PlugLeakScanner" User-Agent في السجلات
كيفية استخدام PlugLeak؟
لصق URL: أدخل عنوان URL المباشر لتطبيقك الذي تم بناؤه باستخدام الذكاء الاصطناعي.
بدء الفحص: أكد ملكيتك أو إذنك لفحص التطبيق.
احصل على الدرجة: استلم درجة أمان فورية من 100.
عرض المشكلات: أدخل بريدك الإلكتروني لفتح القائمة الكاملة للمشكلات الأمنية المحددة والأدلة المخفية.
الوصول إلى الإصلاحات (اختياري): اشترِ تقرير إصلاح لمطالبات قابلة للنسخ واللصق مصممة لـ Lovable وBolt أو Cursor لحل المشكلات.
تحقق من الإصلاحات: استخدم الإرشادات المقدمة لتدوير المفاتيح والتحقق من معالجة الثغرات.
حالات استخدام PlugLeak
- فحص أمان قبل النشر
- تقييم الثغرات بعد النشر
- تعليم أمان المطورين
- الامتثال وتخفيف المخاطر
- تغذية راجعة سريعة للأمان
- تعزيز أمان منشئي الذكاء الاصطناعي