الوصف
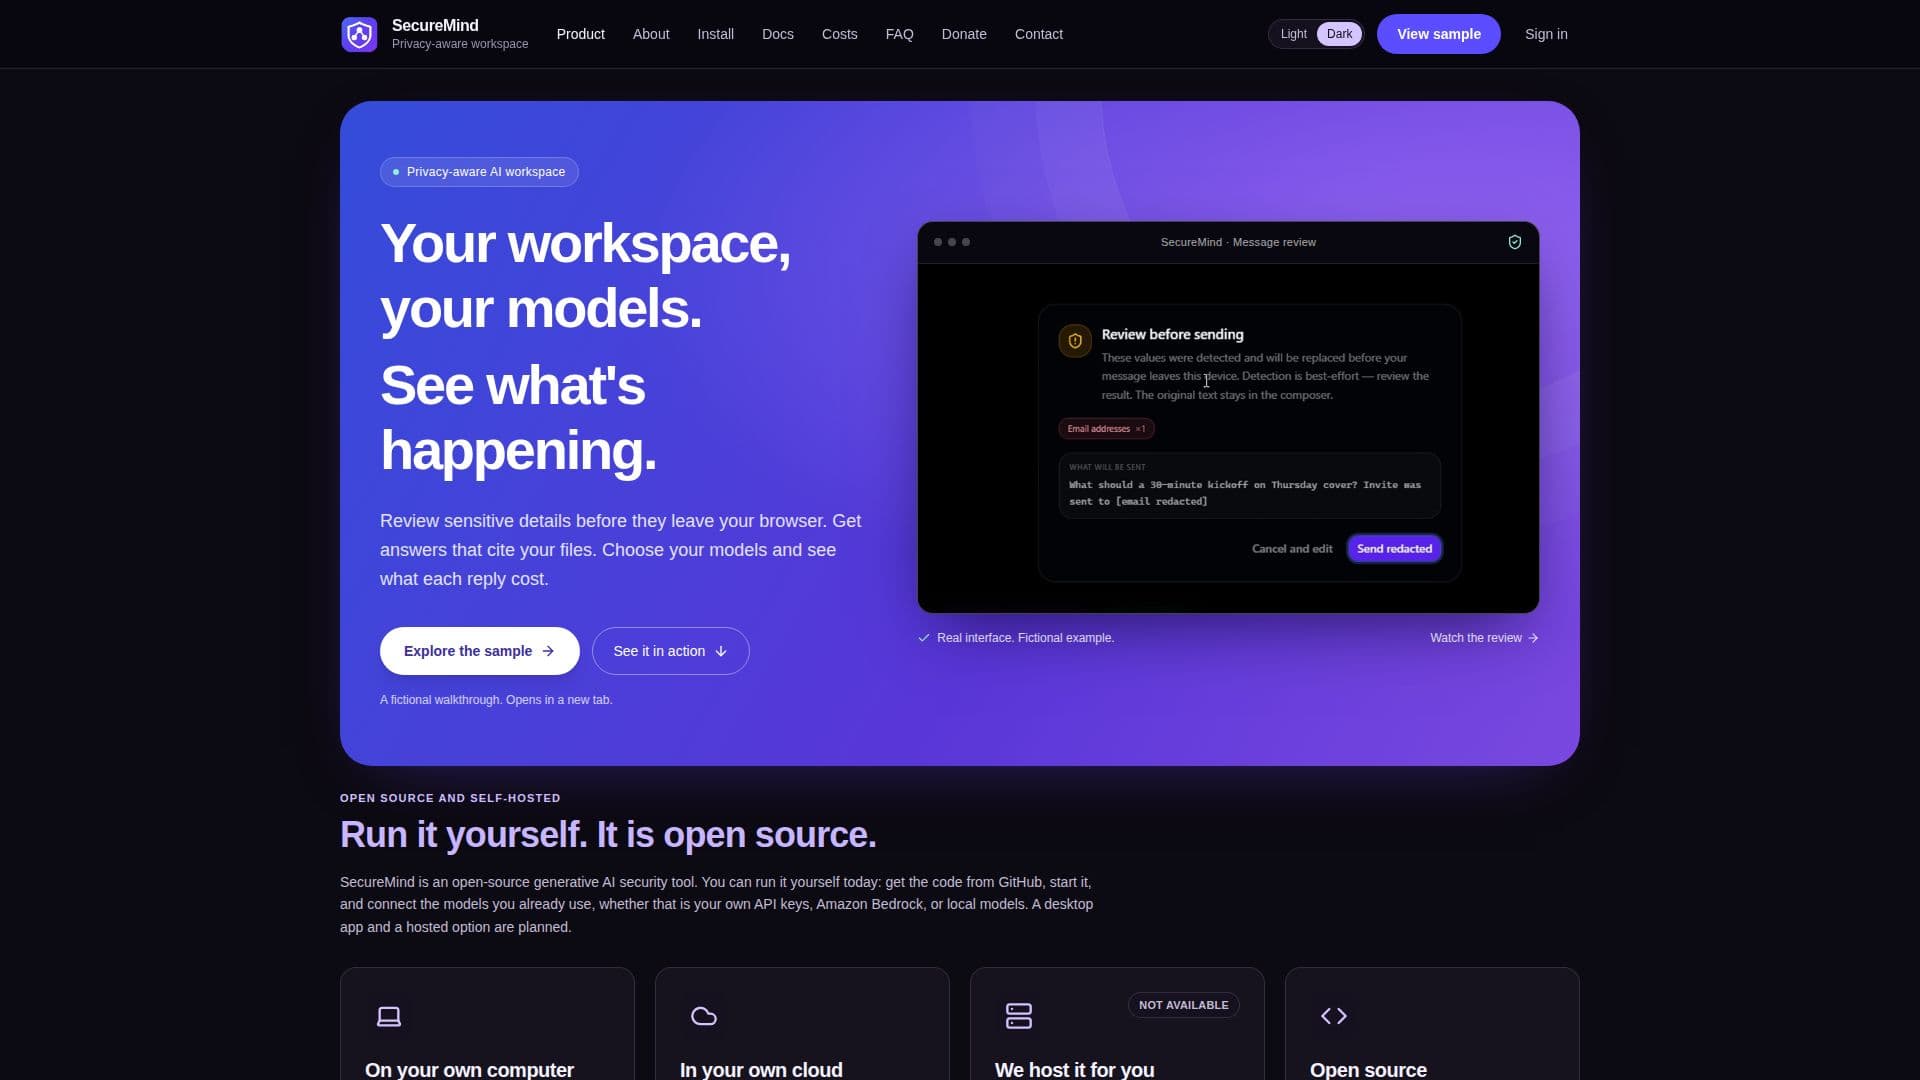
يوفر SecureMind مساحة عمل ذكاء اصطناعي واعية للخصوصية تمكن المستخدمين من إدارة نماذج الذكاء الاصطناعي وقواعد المعرفة والذاكرة وتكاليف التشغيل ومخاطر البيانات الحساسة. هذه الأداة مفتوحة المصدر توفر مرونة كبيرة، مما يسمح بالنشر على جهاز المستخدم الخاص عبر Docker أو ضمن حساب AWS الخاص بهم. تضمن هذه القدرة على الاستضافة الذاتية أن يحتفظ المستخدمون بالتحكم الكامل في بياناتهم وعمليات الذكاء الاصطناعي، مما يعالج مخاوف الخصوصية من خلال إبقاء المعلومات الحساسة ضمن بيئاتهم الخاضعة للرقابة.
قراءة المزيد
تم تصميم المنصة لتكون قابلة للتكيف بشكل كبير، حيث تدعم التكامل مع مزودي نماذج الذكاء الاصطناعي المختلفين مثل Anthropic وOpenAI وGemini وGroq وGrok (xAI) وAmazon Bedrock. يمكن للمستخدمين أيضًا الاستفادة من النماذج المحلية عبر Ollama، مما يوفر خيارات لمتطلبات الأداء والتكلفة المختلفة. SecureMind مجاني للاستخدام بموجب ترخيص Apache 2.0، حيث يدفع المستخدمون لمزودي نماذجهم مباشرة مقابل الاستخدام، وAWS للبنية التحتية إذا تم استضافته في السحابة. يركز هذا النموذج على الشفافية في التكاليف ويتجنب قفل الموردين.
تشمل القدرات الرئيسية اكتشاف البيانات الحساسة وإخفائها، مما يضمن عدم إرسال المعلومات الخاصة عن غير قصد إلى نماذج الذكاء الاصطناعي. يتم فحص رسائل الدردشة في المتصفح، ويتم معالجة الملفات المرفقة لاستبدال القيم الحساسة قبل التخزين أو الإرسال. يتميز النظام أيضًا بإدارة المعرفة القوية، مما يسمح للمستخدمين بإضافة أنواع ملفات متنوعة مثل النص العادي وMarkdown والرمز وJSON وCSV وPDFs ومستندات Word وجداول Excel والصور. تتم معالجة الصور بواسطة نماذج قادرة على الرؤية لاستخراج النص، مما يعزز قاعدة المعرفة.
بالنسبة للفرق، يدعم SecureMind عدة مستخدمين بأدوار مميزة: مالك، ومديرون، وأعضاء. يمكن للمديرين إدارة المستخدمين والنماذج ومفاتيح API وتحديد حدود إنفاق شهرية، بينما يمكن للأعضاء الدردشة واستخدام قاعدة المعرفة. توفر المنصة تقديرات تفصيلية للتكاليف لكل رد ذكاء اصطناعي وعرض شامل للتكاليف، مما يساعد الفرق على مراقبة والتحكم في الإنفاق. تشمل خيارات النشر إعداد Docker سريع للاستخدام المحلي ونشر AWS للوصول الأوسع وتعاون الفرق، مع تطبيقات سطح مكتب مخطط لها وخدمة مستضافة لتوافرها في المستقبل.
- الفئةإدارة المعرفة بالذكاء الاصطناعي
- نموذج التسعيرFree and Open Source
- النشرSelf-Hosted (Docker, AWS)
- المنصاتالويب
الميزات الأساسية لـ SecureMind
مساحة عمل ذكاء اصطناعي واعية للخصوصية
اكتشاف البيانات الحساسة وإخفائها
الاستضافة الذاتية على Docker أو AWS
مفتوح المصدر بموجب ترخيص Apache 2.0
دعم لمزودي نماذج ذكاء اصطناعي متعددين (Anthropic، OpenAI، Gemini، Groq، Grok، Amazon Bedrock، Ollama)
إدارة المعرفة مع دعم أنواع ملفات متنوعة (نص، Markdown، رمز، JSON، CSV، PDF، DOCX، XLSX، PNG، JPEG، WebP، GIF)
إدارة التكاليف وتقديرها لكل رد
تعاون الفرق مع أدوار مالك ومدير وعضو
حدود إنفاق شهرية لكل مستخدم
تخزين مفاتيح API مشفرة
اختيار النموذج بناءً على تصنيف الرسائل
تسجيل دخول اختياري بخطوتين لتثبيت AWS
تخطيطات شاشة قابلة للتكيف مع عرض الأجهزة المختلفة
تكامل GitHub Actions لنشر AWS
نماذج محلية لتثبيتات Docker
كيفية استخدام SecureMind؟
احصل على الكود: استنساخ مستودع SecureMind من GitHub إلى جهازك المحلي.
ابدأ SecureMind (Docker): استخدم `docker compose up --build` لبناء التطبيق وقاعدة البيانات وتسجيل الدخول والنماذج المحلية.
افتح SecureMind: الوصول إلى التطبيق في متصفحك على `http://localhost:3000`.
أنشئ حساب مالك: أدخل بريدًا إلكترونيًا وكلمة مرور ورمز إعداد لمرة واحدة (موجود في سجلات Docker أو مخرجات Terraform لـ AWS) لإنشاء أول حساب مالك.
اتصل بنموذج: سجل الدخول، انتقل إلى الإعدادات → النماذج، والصق مفتاح API من مزود مدعوم (Groq، Anthropic، OpenAI، Gemini، Grok) أو اتصل بـ Amazon Bedrock.
قم بتشغيل أول بناء (AWS): بالنسبة لنشر AWS، ابدأ أول بناء عبر وحدة تحكم AWS Amplify أو CLI بعد تكوين الموارد باستخدام Terraform.
سجل الدخول والدردشة: بمجرد الاتصال بنموذج، أرسل أول رسالة دردشة لبدء استخدام SecureMind.
حالات استخدام SecureMind
- دردشة ذكاء اصطناعي آمنة
- إنشاء قاعدة معرفة
- تعاون الفرق
- مراقبة التكاليف والتحكم فيها
- نشر ذكاء اصطناعي خاص
- التعامل مع البيانات الحساسة
- إدارة نماذج الذكاء الاصطناعي
- تحليل المستندات