الوصف
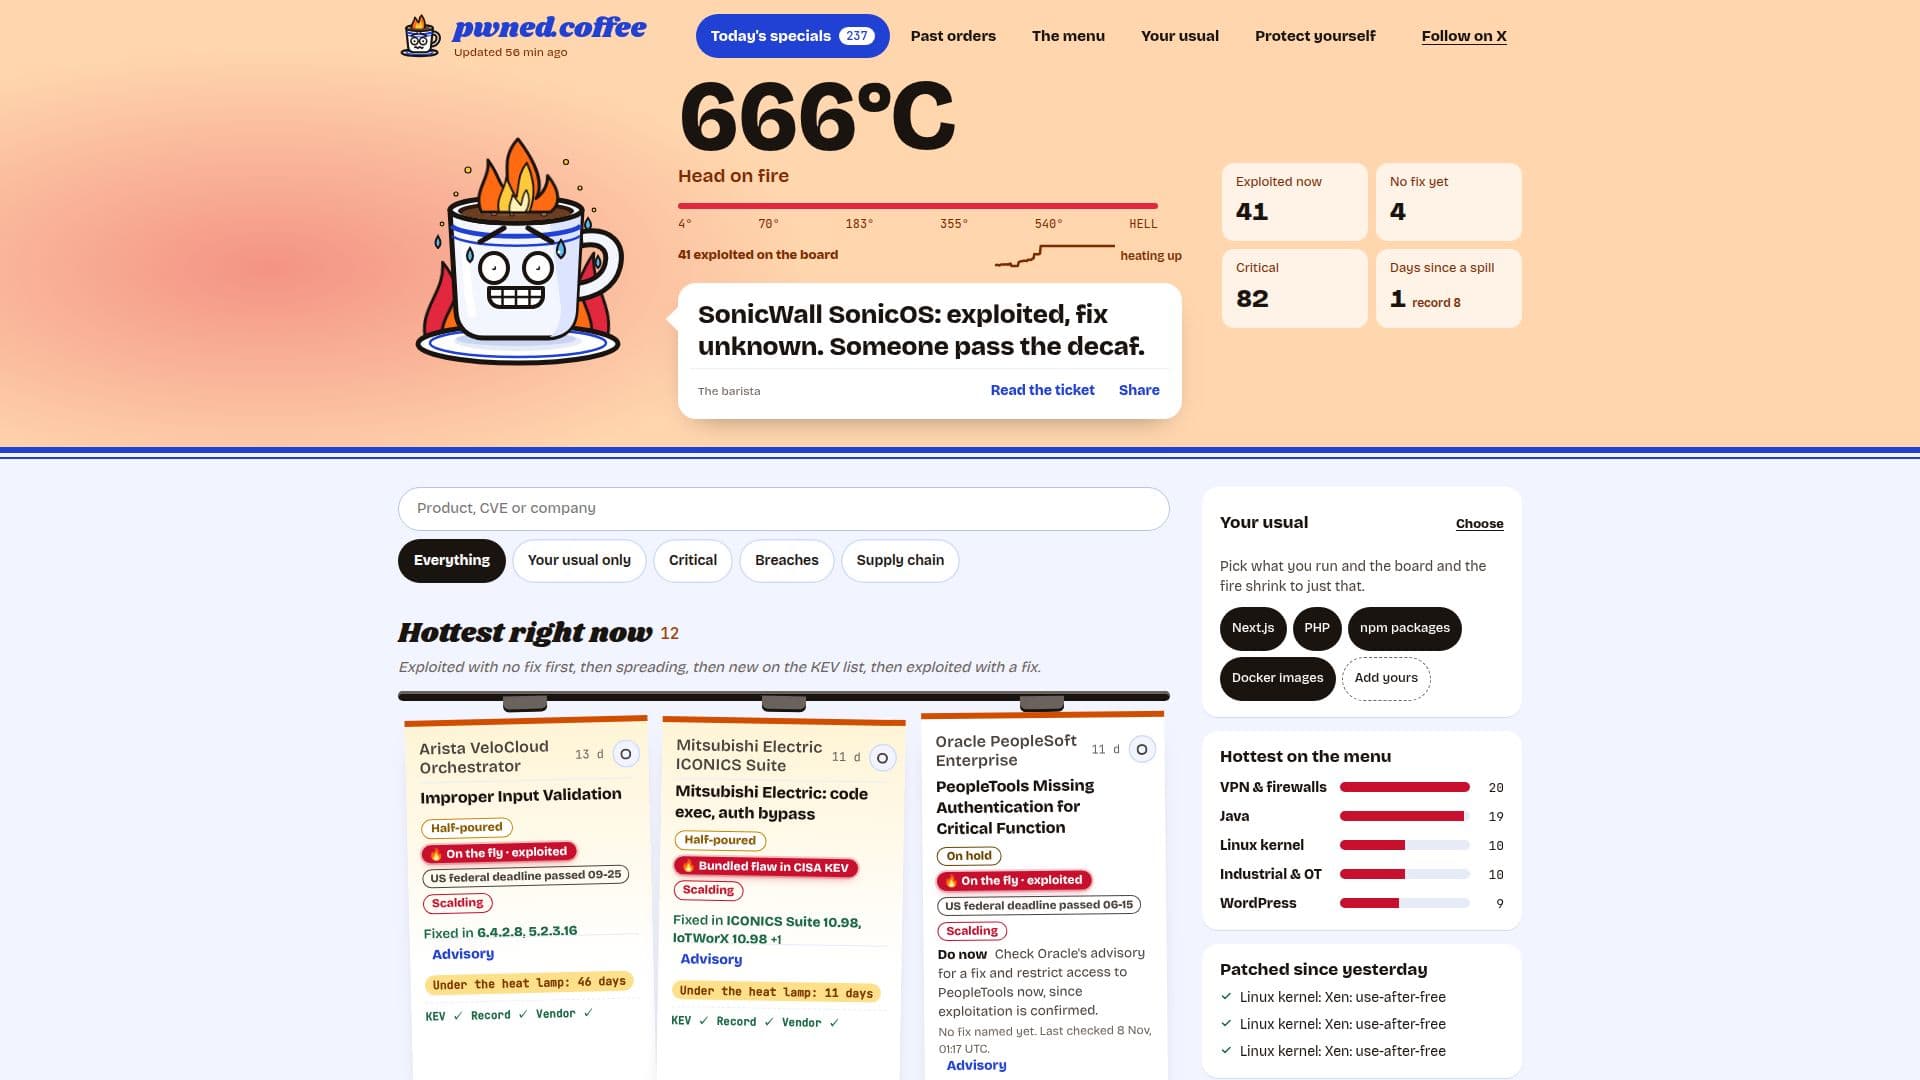
تعتبر pwned.coffee منصة شاملة مصممة لإبقاء المستخدمين على اطلاع بحوادث الأمان الحية والثغرات والانتهاكات. يتم تحديث الخدمة كل ساعة، حيث تجمع المعلومات من مجموعة واسعة من المصادر بما في ذلك كتالوج الثغرات المعروفة المستغلة (KEV) من CISA، وإشعارات الأمان الحرجة من GitHub، وسجلات CVE، وإشعارات البائعين، و29 مصدرًا إخباريًا من غرف الأخبار وفرق البحث والبائعين.
قراءة المزيد
تتضمن الوظيفة الأساسية للمنصة تتبع حوادث الأمان أثناء حدوثها، موضحة الأنظمة المتأثرة، وما إذا كان هناك إصلاح متاح، وأي الإصدارات تحل المشكلة، ومصدر الأخبار. يتم استخدام نموذج لغوي لتجميع التقارير ذات الصلة في حوادث واحدة وتوليد ملخصات مختصرة. يتم عرض أرقام الإصدارات وCVE فقط عندما يتم ذكرها صراحة من قبل مصدر.
تقوم pwned.coffee بتعيين شدة بناءً على درجة CVSS لأخطر CVE مرتبط بتذكرة، مع إعطاء الأولوية لدرجة NVD، ثم سجل CVE (من البائع أو CISA). إذا لم تكن هناك درجة CVSS متاحة، فإنها تستخدم تقييم GitHub أو درجة تم تقييمها يدويًا من إشعارات البائعين. تشير كل تذكرة بوضوح إلى مصدرها من أجل الشفافية.
تتم إضافة الأخبار إلى اللوحة بمجرد تأكيدها من خلال بيانات رسمية من الشركات، أو إيداعات، أو إشعارات، أو أبحاث مباشرة، أو CVE، أو من خلال مصدرين مستقلين. تميز المنصة بين شدة الخطأ وحالة استغلاله، حيث تسرد كل من الأخطاء الحرجة التي لا توجد لها هجمات معروفة والأخطاء المستغلة ذات الدرجات الأقل. تبقى الحوادث على لوحة 'عروض اليوم' أثناء تغييرها بنشاط، وتنتقل إلى 'الطلبات السابقة' بعد أسبوع هادئ إذا تم تصحيحها بالكامل، أو تبقى حتى شهر إذا كان الإصلاح الكامل لا يزال معلقًا.
بعيدًا عن لوحة التحكم، تقدم pwned.coffee خيارات وصول متنوعة للبيانات، بما في ذلك تدفقات JSON (`incidents.json`، `changes.json`)، وتدفقات RSS، وملفات `llms.txt`، التي يمكن تصفيتها حسب تقنيات معينة (مثل `nextjs`، `php`، `npm`). تتوفر تكاملات لـ Slack وMake، بالإضافة إلى خادم MCP للوكلاء وإجراء GitHub لخطوط CI/CD. تؤكد الخدمة على الخصوصية، حيث تخزن فقط عناوين البريد الإلكتروني، والتقنيات المختارة، ورمز عشوائي للتنبيهات، مع حذف جميع البيانات عند إلغاء الاشتراك. وتوضح بشكل صريح أنها ليست نصيحة أمنية ويجب على المستخدمين دائمًا استشارة إشعارات البائعين.
- الفئةأدوات الأمن السيبراني بالذكاء الاصطناعي
- نموذج التسعيرمجاني
- النشرسحابي
- المنصاتالويب
الميزات الأساسية لـ pwned.coffee
تحديثات حوادث الأمان كل ساعة
لوحة مباشرة للثغرات المستغلة
تتبع حالة التصحيح والإصدارات المُعالجة
نصائح قابلة للتنفيذ للتصحيح
تكامل كتالوج CISA KEV
تكامل إشعارات الأمان من GitHub
تجميع سجلات CVE
مراقبة إشعارات البائعين
تجميع تدفقات الأخبار (29 مصدرًا)
نموذج لغوي لتجميع الحوادث وتلخيصها
تقييم الشدة بناءً على CVSS
الإشارة إلى حالة الاستغلال (مثل 'مستغل في CISA KEV')
بيانات تاريخية عن التسريبات (آخر 12 شهرًا)
تدفقات محددة للتقنيات (مثل npm، Next.js)
تدفقات بيانات RSS وJSON
تكاملات Slack وMake
إجراء GitHub لخطوط CI/CD
تنبيهات بريد إلكتروني للتقنيات المختارة
كيفية استخدام pwned.coffee؟
تصفح الحوادث: قم بزيارة الصفحة الرئيسية لـ pwned.coffee لرؤية اللوحة الحية لحوادث الأمان، مصنفة حسب الحالة مثل 'مستغل الآن' أو 'لا يوجد إصلاح بعد'.
تصفية حسب التقنية: استخدم ميزة 'عرض فقط تقنيتي' أو أضف `?stack=` إلى تدفقات البيانات (مثل `/menu/nextjs.json?stack=nextjs,php`) لتصفية الحوادث ذات الصلة بتقنية معينة.
فهم تفاصيل الحادث: انقر على أي حادث لرؤية معلومات مفصلة، بما في ذلك CVEs، درجات CVSS، حالة الاستغلال، الإصدارات المتأثرة، الإصدارات المُعالجة، وروابط مباشرة إلى الإشعارات.
اتخذ إجراءً: اتبع توصيات 'افعل الآن' المقدمة لكل حادث، والتي تتضمن عادةً التحقق من إشعارات البائعين وتقييد الوصول إلى الأنظمة المتأثرة.
دمج تدفقات البيانات: استخدم تدفقات JSON أو RSS أو `llms.txt` الموفرة لدمج بيانات حوادث الأمان في أدوات المراقبة الخاصة بك، أو الوكلاء، أو خطوط CI/CD.
إعداد التنبيهات: اشترك في تنبيهات البريد الإلكتروني لتلقي إشعارات حول الحوادث الجديدة ذات الصلة بتقنياتك المختارة.
حالات استخدام pwned.coffee
- مراقبة الثغرات في الوقت الحقيقي
- تحديد أولويات إدارة التصحيحات
- استجابة لحوادث الأمان
- وعي الأمان لدى المطورين
- تكامل أمان CI/CD
- البحث والتحليل الأمني
- أمان تقنية المكدس
- تنبيهات أمان آلية