الوصف
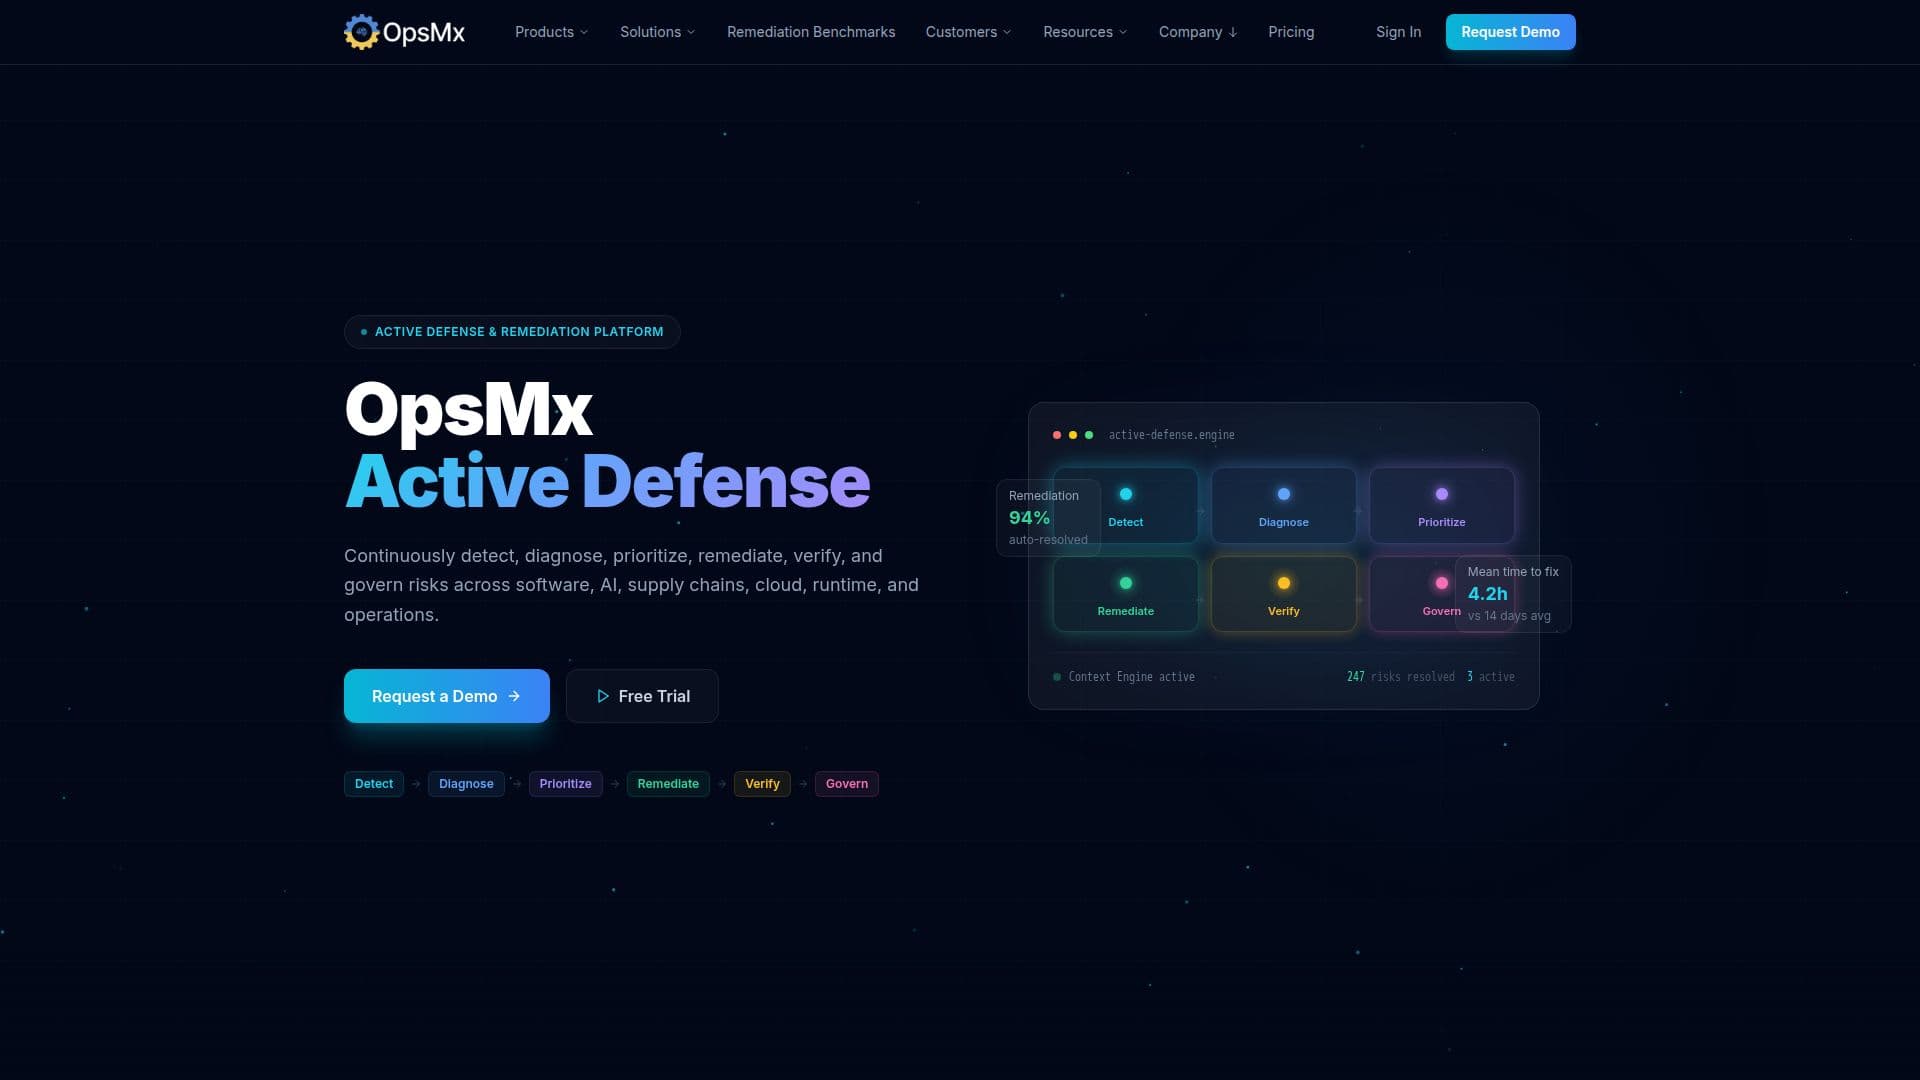
تضع OpsMx Active Defense نفسها كمنصة واحدة عبر أربعة "أعمدة دفاع نشط": الكود والذكاء الاصطناعي، وسلسلة التوريد، والسحابة ووقت التشغيل، والعمليات. المشكلة المعلنة التي تسعى لحلها هي أن معظم أدوات الأمان تولد تنبيهات ونتائج ولوحات معلومات دون وجود مسار واضح للمضي قدمًا؛ بينما تهدف OpsMx إلى منح الفرق إجراءً واحدًا محدد الأولوية مع مسار آلي إلى إصلاح موثوق.
قراءة المزيد
تستند المنصة إلى محرك OpsMx Context، الذي يوصف بأنه طبقة الذكاء وراء كل قرار دفاع نشط. تكتشف باستمرار وتربط وتخدم وتحسن السياق عبر التطبيقات والكود وواجهات برمجة التطبيقات والاعتمادات وخطوط الأنابيب وموارد السحابة وأنظمة وقت التشغيل وملكية الأعمال، مما يغذي محرك تشخيص، ومصنع إصلاح، ومحرك تحقق، وإطار حوكمة.
تشمل قدراتها ربط الثغرات مع تحليل القابلية للاستغلال والتحليل للوصول لتقليل الإيجابيات الكاذبة، وتشخيص السبب الجذري، وتقييم مخاطر سلسلة التوريد التي تشمل توليد SBOM، ومخاطر الترخيص والأصل. في جانب الإصلاح، تغطي إصلاحات الكود والاعتمادات والسحابة والبنية التحتية ككود وإصلاحات Kubernetes، بالإضافة إلى SAST وDAST وأمان واجهات برمجة التطبيقات وفحص الأسرار وإدارة وضع أمان السحابة وإنفاذ سياسة النشر، بالإضافة إلى تشخيص السبب الجذري والحوادث للمشكلات التشغيلية.
تذكر OpsMx أنها موثوقة من قبل فرق الأمان والهندسة في مؤسسات تشمل ويسترن يونيون، سيسكو، سيلزفورس وجوجل، من بين آخرين، وتبلغ عن نتائج معيارية للبرنامج حيث تم حل 94% من المشكلات تلقائيًا ومتوسط وقت الإصلاح 4.2 ساعة مقارنة بمتوسط 14 يومًا. تسرد الشهادات SOC 2 Type II وISO 27001، والاستعداد لـ GDPR، واتفاقية مستوى الخدمة للمؤسسات، وحوكمة الإنسان في الحلقة على الإجراءات الآلية.
تم تصميم OpsMx Active Defense لفرق الأمان والهندسة التي تدير المخاطر عبر منظمات البرمجيات الكبيرة أو المنظمة بدلاً من المطورين الأفراد. تقدم كل من عرض توضيحي قابل للحجز وصندوق تجريبي مجاني لتقييم المنصة مباشرة.
الإطار العام يركز عمدًا على النتائج: بدلاً من إضافة لوحة معلومات أخرى للنتائج، تقدم OpsMx نفسها كإغلاق الحلقة من الكشف إلى إصلاح موثوق ومراقب، مع بقاء الإنسان في السيطرة على الإجراءات التي توصي بها المنصة أو تقوم بأتمتتها.
- الفئةأدوات DevOps والسحابة بالذكاء الاصطناعي
- نموذج التسعيرمجاني مع ميزات مدفوعة
- النشرسحابي
- المنصاتالويب
الميزات الأساسية لـ OpsMx Active Defense
تكتشف وتشخص وتحدد أولويات وتصلح وتتحقق من المخاطر في سير عمل واحد
محرك OpsMx Context يربط السياق عبر الكود وواجهات برمجة التطبيقات والاعتمادات وخطوط الأنابيب والسحابة ووقت التشغيل
ربط الثغرات مع تحليل القابلية للاستغلال والتحليل للوصول لتقليل الإيجابيات الكاذبة
إصلاح آلي للكود والاعتمادات والسحابة والبنية التحتية ككود وإصلاحات Kubernetes
تقييم مخاطر سلسلة التوريد بما في ذلك توليد SBOM ومخاطر الترخيص والأصل
اختبار أمان التطبيقات الثابتة والديناميكية (SAST/DAST) بالإضافة إلى فحص واجهات برمجة التطبيقات والأسرار
إدارة وضع أمان السحابة (CSPM) وإنفاذ سياسة النشر
تشخيص السبب الجذري والحوادث للمشكلات التشغيلية
معتمد من SOC 2 Type II وISO 27001، مع حوكمة الإنسان في الحلقة
كيفية استخدام OpsMx Active Defense؟
قم بربط بيئتك: اربط مستودعات الكود وخطوط الأنابيب وحسابات السحابة وأنظمة وقت التشغيل.
دع محرك السياق يقيم المخاطر: تقوم OpsMx بربط وتقييم النتائج عبر كل طبقة.
راجع المشكلات المحددة الأولوية: ركز على ما تصنفه المنصة كأعلى مخاطر التأثير.
طبق الإصلاح: استخدم الإصلاحات الآلية لمشكلات الكود والاعتمادات والسحابة والبنية التحتية ككود أو Kubernetes.
تحقق وحكم: أكد أن الإصلاح حل المخاطر وتابع النتائج تحت حوكمة الإنسان في الحلقة.
حالات استخدام OpsMx Active Defense
- تحديد أولويات الثغرات
- إصلاح Kubernetes والسحابة
- إدارة مخاطر سلسلة التوريد
- حوكمة الإصدار