الوصف
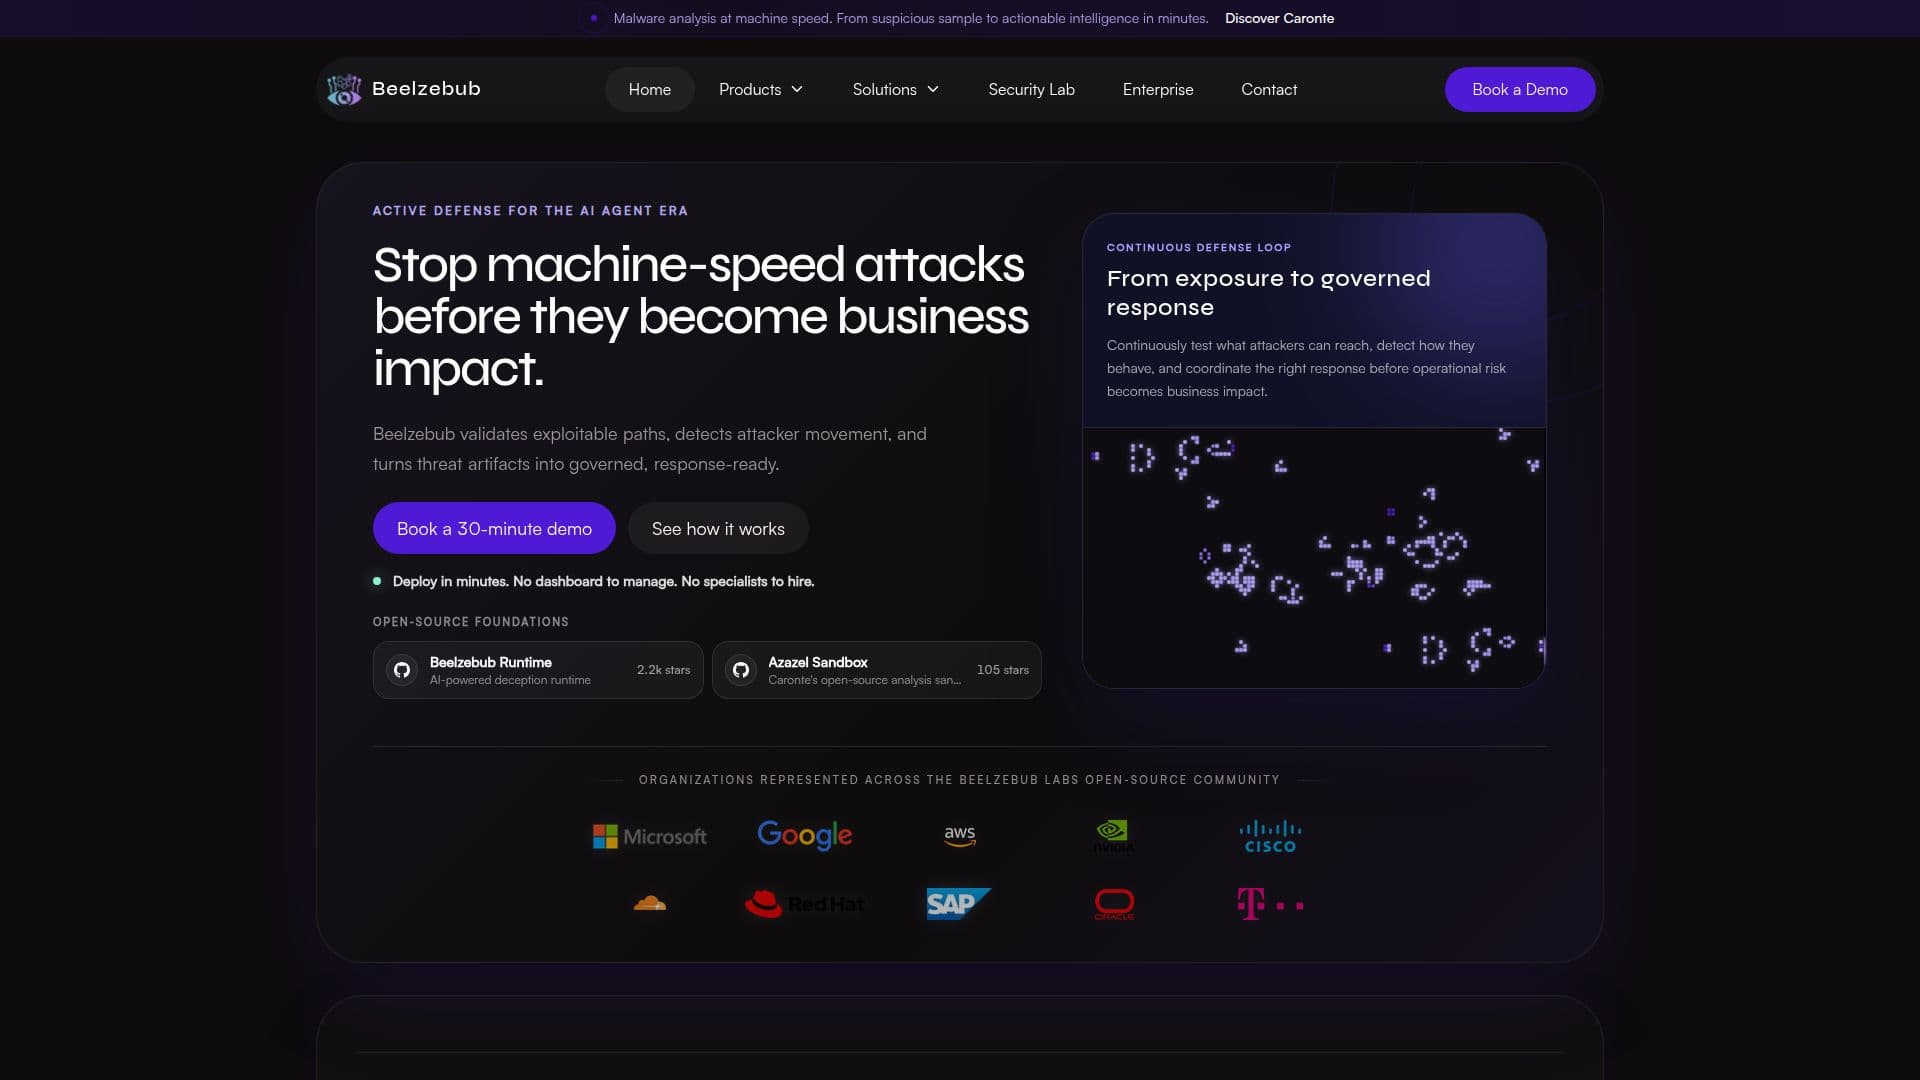
بيليزebوب هي منصة دفاع نشطة تعتمد على الذكاء الاصطناعي توفر للمنظمات الأدوات اللازمة للتحقق من المسارات القابلة للاستغلال، واكتشاف حركة المهاجمين، وتحويل آثار التهديدات إلى أدلة جاهزة للاستجابة. تم تصميم المنصة لوقف الهجمات السريعة قبل أن تؤثر على العمليات التجارية. تعمل بيليزebوب على أسس مفتوحة المصدر وتوفر حلقة دفاع مستمرة، مما يسمح للمنظمات باختبار ما يمكن أن يصل إليه المهاجمون، واكتشاف سلوكهم، وتنسيق الاستجابة المناسبة قبل أن تتحول المخاطر التشغيلية إلى تأثيرات تجارية.
تنقسم المنصة إلى ثلاثة مكونات رئيسية: أركانجيلو، ومنصة بيليزebوب، وكارونتي. يقوم أركانجيلو بتخطيط سطح الهجوم باستمرار وإثبات أي المسارات قابلة للاستغلال، حيث يجمع بين إدارة سطح الهجوم الداخلي والخارجي مع اختبار الاختراق الوكالي. تستخدم منصة بيليزebوب الخداع لوضع طُعم واقعي وبيانات اعتماد كناري، مما يوفر إشارات عالية الثقة لمراكز عمليات الأمن (SOC). تقوم كارونتي بتحويل آثار المهاجمين إلى معلومات قابلة للتنفيذ في دقائق، باستخدام صندوق الرمل المفتوح المصدر أزا زيل لتحليل السلوك المعزول.
تم تصميم بيليزebوب لتسهيل النشر، دون الحاجة إلى لوحة تحكم للإدارة ودون الحاجة لتوظيف متخصصين. تدعم النشر عبر البيئات السحابية والمحلية باستخدام دوكر أو كوبرنيتس. تتكامل المنصة مع أدوات الأمان الحالية مثل SIEM وSOAR وXDR، مما يوفر سياقًا موثوقًا وأدلة يمكن لفرق الأمان الوثوق بها.
تكون المنصة مفيدة بشكل خاص لمراكز عمليات الأمن وفرق الدفاع الأزرق، بالإضافة إلى فرق استخبارات التهديدات السيبرانية والاستجابة للحوادث. تقدم تنبيهات عالية الثقة بناءً على التفاعل المباشر مع الطُعم وتوفر تحقيقًا يقوده الذكاء الاصطناعي، وإعداد التقارير، وتنسيق الاستجابة. تم تصميم إطار عمل بيليزebوب المفتوح المصدر لإنشاء بيئة آمنة لاكتشاف وتحليل التهديدات السيبرانية، داعمًا الطُعم متعدد البروتوكولات مثل SSH وHTTP وTCP وMCP لاكتشاف هجمات حقن الأوامر ضد وكلاء LLM.
الميزات الأساسية لـ بيليزebوب
دفاع نشط يعتمد على الذكاء الاصطناعي
أسس مفتوحة المصدر
حلقة دفاع مستمرة
خداع عبر السحابة وكوبرنيتس والشبكات وواجهات برمجة التطبيقات وسطح وكيل الذكاء الاصطناعي
تنبيهات عالية الثقة
تحقيق واستجابة يقودها الذكاء الاصطناعي
نشر سهل باستخدام دوكر وكوبرنيتس
تكامل مع SIEM وSOAR وXDR
كيفية استخدام بيليزebوب؟
نشر: إعداد باستخدام دوكر أو كوبرنيتس
تكوين: وضع الطُعم وبيانات اعتماد الكناري
مراقبة: اكتشاف حركة المهاجمين واستلام التنبيهات
استجابة: استخدام تحقيق يقوده الذكاء الاصطناعي لتنسيق الاستجابة
حالات استخدام بيليزebوب
- إدارة سطح الهجوم
- تكنولوجيا الخداع
- استجابة الحوادث
- استخبارات التهديدات
- عمليات الأمان