Descrição
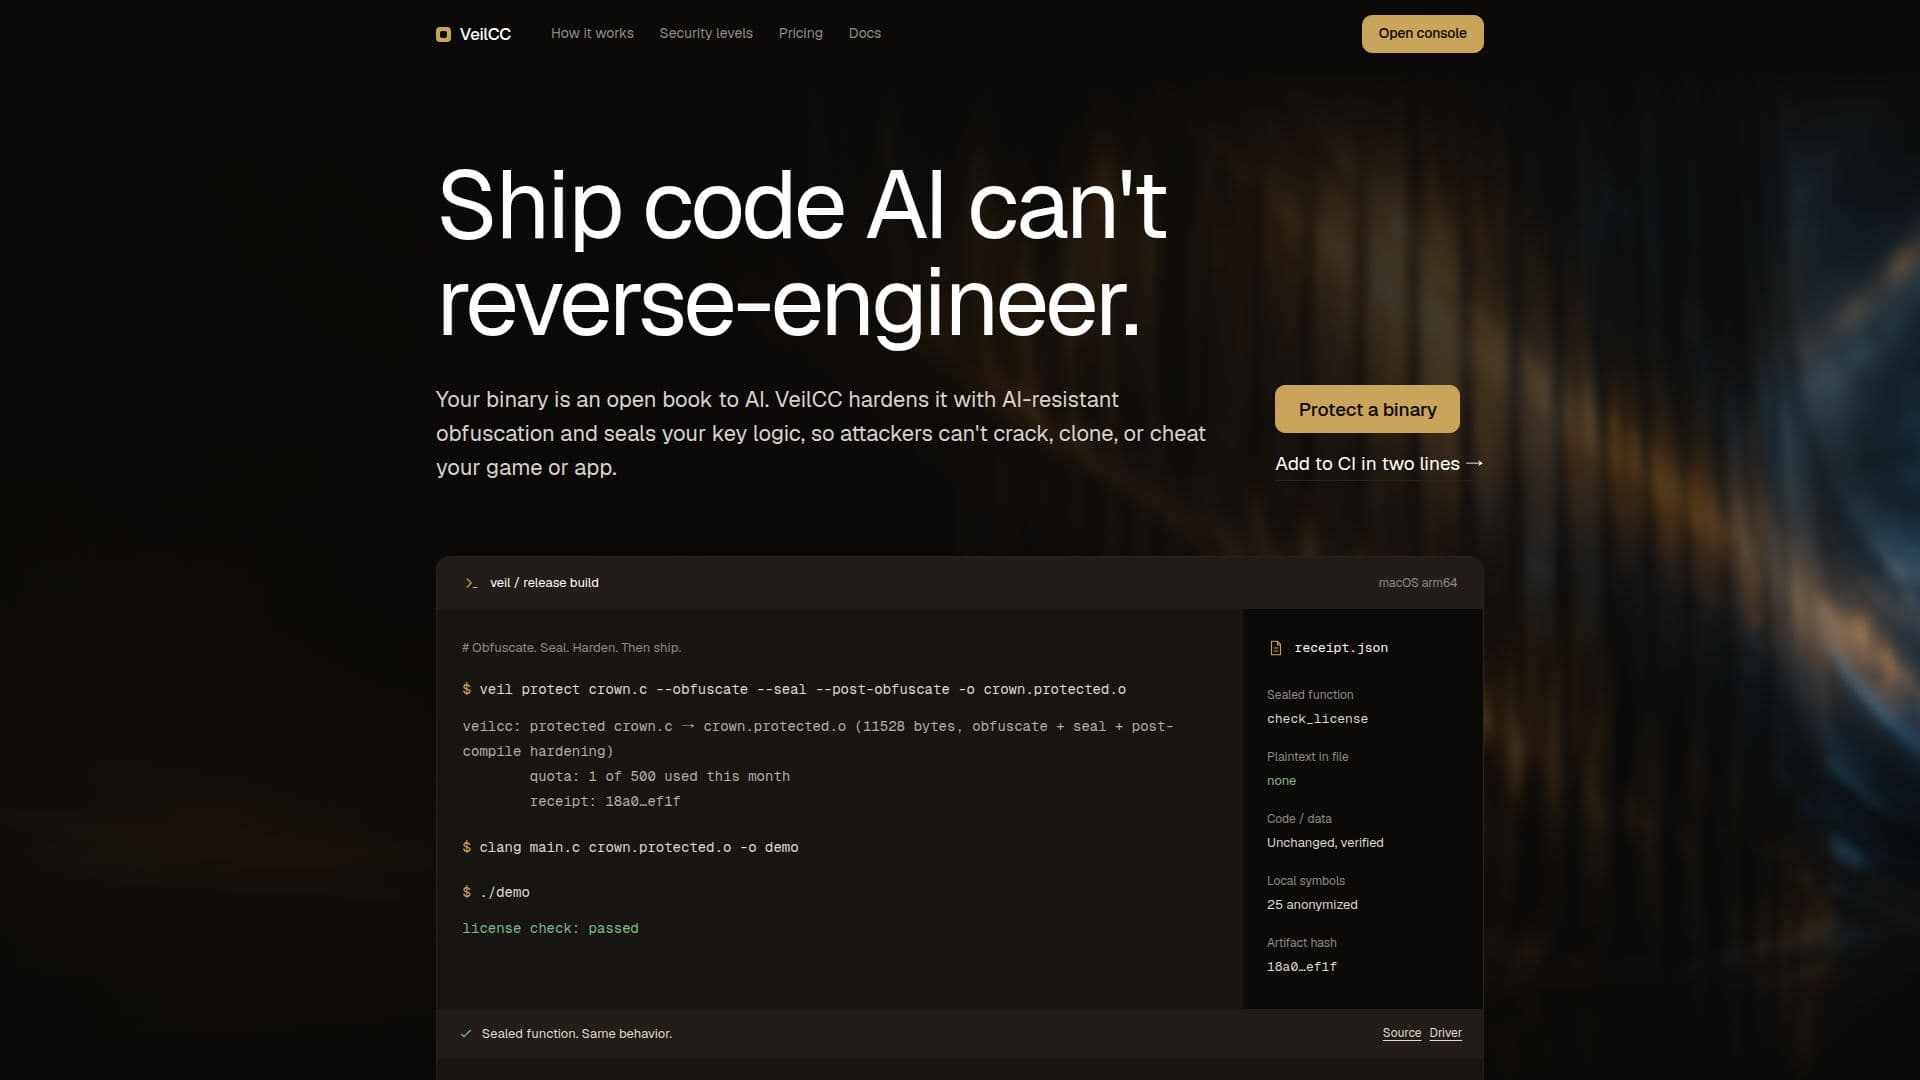
VeilCC fornece proteção avançada de software projetada para combater engenharia reversa impulsionada por IA e métodos de ataque tradicionais. A plataforma aborda a vulnerabilidade dos binários, que podem ser facilmente analisados por agentes de IA para expor lógica crítica como verificações de licença, rotinas de detecção de trapaças ou modelos de precificação. VeilCC emprega uma abordagem em múltiplas camadas, combinando ofuscação e selagem de lógica para fortalecer aplicações e jogos.
Ler mais
O núcleo da proteção do VeilCC reside em seu mecanismo de selagem. Em vez de apenas reorganizar o código, a selagem remove funções designadas como "coroa" do binário enviado, armazenando-as como texto cifrado. Essas funções são descriptografadas e executadas em texto claro apenas por microssegundos no exato momento em que são chamadas, sendo imediatamente removidas da memória. Isso torna a análise estática, sandboxing e dumps fora do dispositivo ineficazes, uma vez que a lógica crítica simplesmente não está presente no arquivo em repouso.
Os usuários podem integrar o VeilCC em seus pipelines de construção ou usar um console de arrastar e soltar. O processo envolve marcar funções específicas para proteção, o que pode ser feito no código-fonte ou nomeando símbolos no momento da construção. O VeilCC suporta vários níveis de proteção, incluindo ofuscação em todo o módulo e selagem específica de funções. Para maior segurança, chaves vinculadas ao dispositivo podem ser utilizadas, garantindo que um binário copiado não consiga descriptografar suas funções seladas em outra máquina, efetivamente prevenindo redistribuição e servidores emulados.
O VeilCC foi projetado para ser agnóstico em relação a linguagens, funcionando com qualquer coisa que compile através do LLVM, incluindo C, C++, Rust e Swift em macOS, Linux e Windows. Ele oferece um nível gratuito para experimentar ofuscação e selagem em binários pessoais, com planos pagos fornecendo builds mais protegidos, sementes de alvo móvel e recursos avançados como API de Proteção hospedada e Ações do GitHub. As soluções empresariais incluem chaves de selagem vinculadas ao dispositivo, API de Proteção local e APIs de licença/ativação, atendendo a indústrias como fintech, firmware e jogos. O VeilCC enfatiza segurança mensurável, fornecendo um recibo de construção detalhando as camadas de proteção aplicadas e o hash do artefato.
- CategoriaFerramentas de cibersegurança com IA
- Modelo de preçosFreemium
- ImplantaçãoNuvem, Local
- PlataformasmacOS, Linux, Windows
Recursos principais de VeilCC
Ofuscação Resistente a IA: Engana decompiladores de IA com aritmética booleana mista e armadilhas de predicado opaco.
Selagem de Lógica: Remove funções críticas do binário, enviando-as como texto cifrado.
Descriptografia e Limpeza em Tempo de Execução: Funções são descriptografadas apenas no momento da chamada em páginas W^X, sendo imediatamente limpas.
Chaves Vinculadas ao Dispositivo: Vincula chaves de descriptografia ao enclave seguro/TPM do dispositivo, impedindo que binários copiados sejam executados.
Semente de Alvo Móvel: Gera uma nova semente de proteção para cada construção, aumentando a dificuldade do ataque.
Recibo de Construção: Fornece um registro verificável de funções seladas, camadas de proteção e hash do artefato.
Integração CLI: Protege qualquer objeto com um único comando, integrando-se aos passos de link existentes.
Integração de Pipeline: Adiciona duas linhas aos pipelines de construção para proteção do lado do servidor com sementes novas.
Console de Arrastar e Soltar: Permite que os usuários escaneiem e protejam binários sem instalação.
Agnóstico em Relação a Linguagens: Funciona com qualquer linguagem que compile através do LLVM (C, C++, Rust, Swift verificado).
Fortalecimento Pós-Compilação: Remove metadados de depuração e randomiza nomes privados para eliminar dicas de análise.
Verificações Anti-Debug: Incorpora verificações de depuração no chave, fazendo com que a descriptografia resulte em lixo se rastreada.
Níveis de Proteção Configuráveis: Empilha ofuscação e selagem, com chaves embutidas ou vinculadas ao dispositivo.
Recusa de Caminho Quente: Impede automaticamente a selagem de funções críticas de desempenho para manter o orçamento de quadros.
Implantação Local: Opção empresarial para executar a API de Proteção dentro de uma rede privada.
Como usar VeilCC?
Construa como Normal: Compile sua aplicação ou jogo como normalmente faria.
Marque Funções Coroa: Identifique funções críticas (por exemplo, verificações de licença, anti-trapaça) e marque-as para proteção no código-fonte ou por lista de símbolos.
Defina o Nível de Proteção: Escolha entre ofuscação em todo o módulo, selagem de funções, ou ambos, e selecione chaves embutidas ou vinculadas ao dispositivo.
Integre o VeilCC: Use o console de arrastar e soltar, CLI, ou adicione duas linhas ao seu pipeline CI/CD.
Gere uma Construção Protegida: O VeilCC processa seus objetos compilados do lado do servidor, retornando um binário fortalecido.
Envie Código Protegido: Implante sua aplicação com ofuscação resistente a IA e lógica selada.
Casos de uso de VeilCC
- Proteger Verificações de Licença
- Fortalecer Sistemas Anti-Trapaça
- Proteger Núcleos Proprietários
- Gestão de Direitos Digitais (DRM)
- Prevenir Clonagem de Software
- Proteger Modelos de Precificação
- Segurança de Firmware
- Segurança de Aplicações Fintech
- Rotinas de Atestação