Descrição
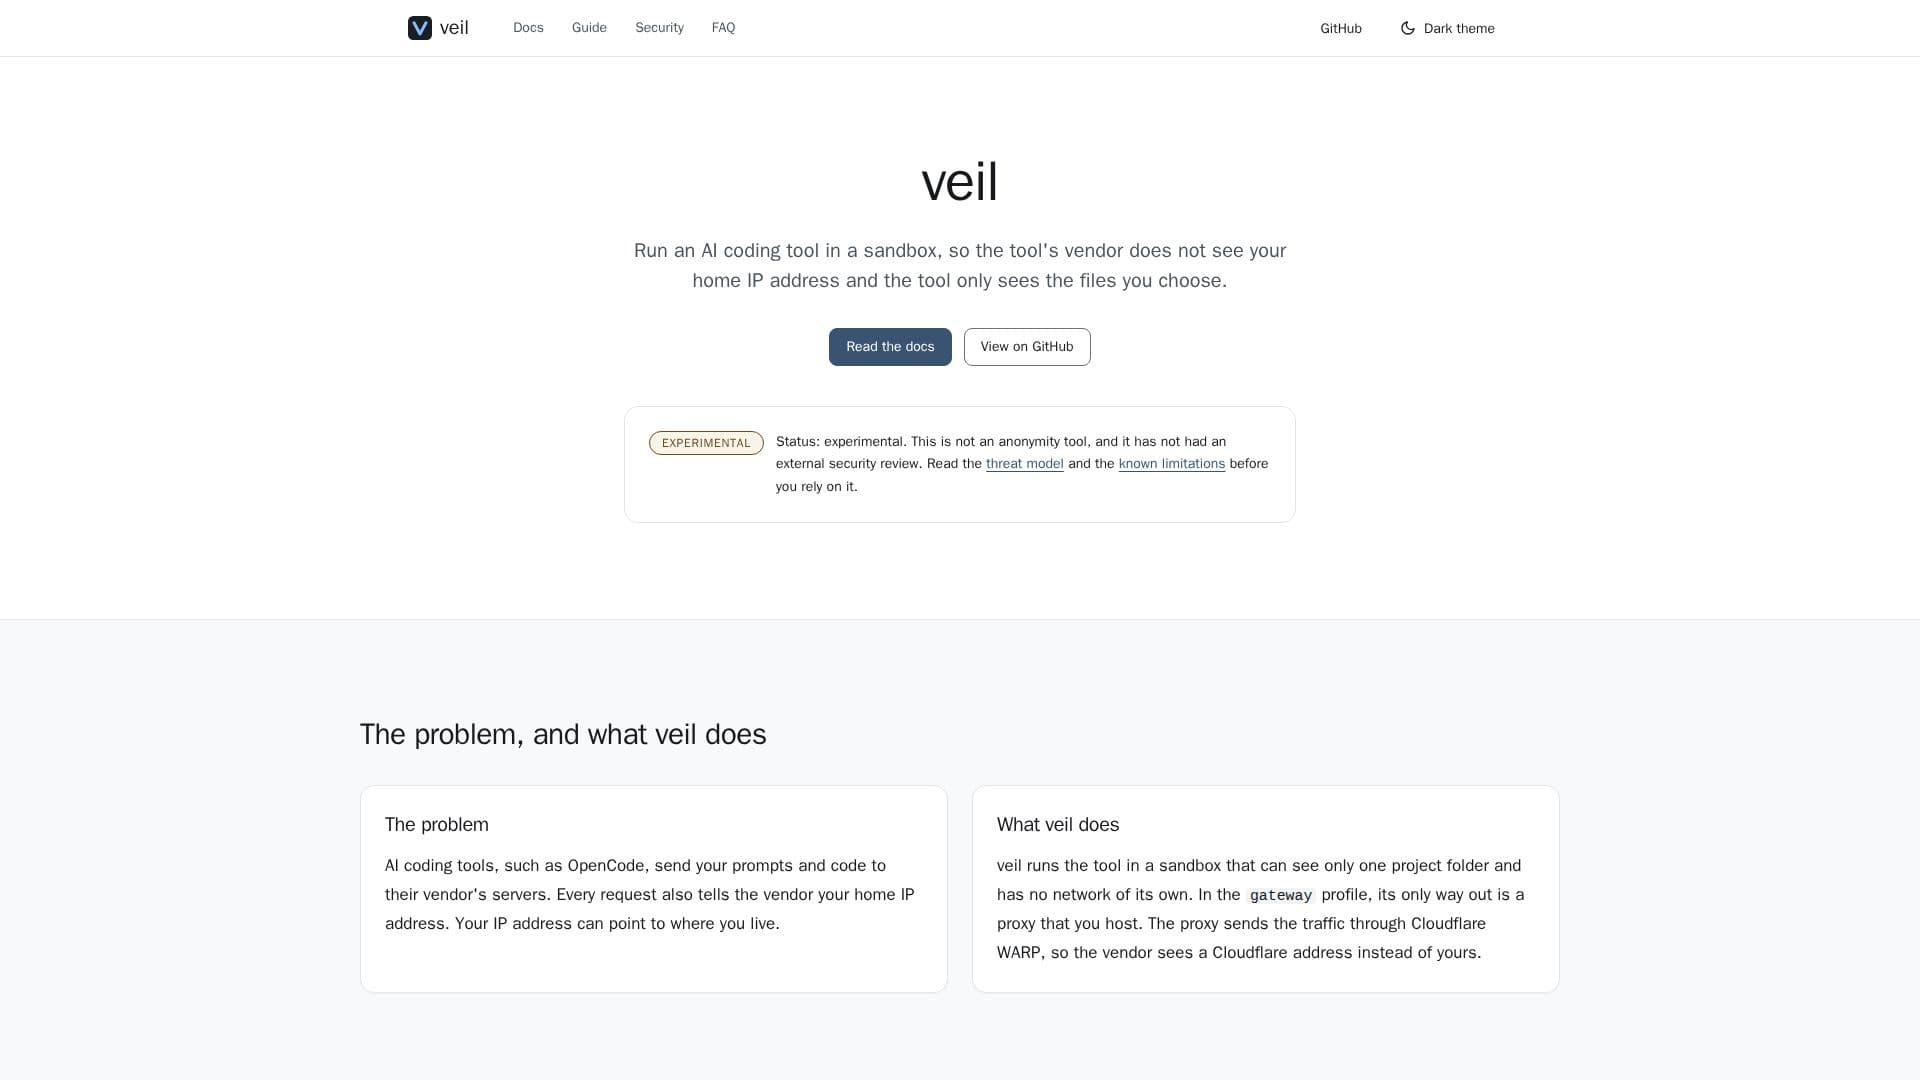
veil é uma ferramenta experimental de privacidade que aborda a preocupação de ferramentas de codificação de IA exporem os endereços IP residenciais dos usuários aos seus fornecedores. Quando você usa ferramentas de codificação de IA como OpenCode, seus prompts e códigos são enviados para os servidores do fornecedor, e cada solicitação geralmente inclui seu endereço IP residencial, o que pode revelar sua localização. veil mitiga isso executando a CLI de codificação de IA dentro de um sandbox seguro.
Ler mais
O ambiente sandbox é configurado para ver apenas uma pasta de projeto designada e opera sem sua própria rede. Para o tráfego de saída, veil emprega um perfil de gateway onde a única rota de saída é através de um proxy hospedado pelo usuário. Esse proxy então roteia o tráfego via Cloudflare WARP, garantindo que o fornecedor da ferramenta de IA perceba um endereço IP Cloudflare em vez do seu. Esse mecanismo é projetado para evitar que seu IP residencial seja exposto durante interações de codificação de IA.
Os componentes principais da operação do veil incluem um sandbox para a ferramenta de IA, que no Linux utiliza bubblewrap para descompartilhar namespaces e limpar o ambiente. Ele monta um espaço de trabalho especificado em modo de leitura e gravação em `/workspace` e fornece um diretório `HOME` vazio ou dedicado. Além disso, veil possui um gateway de lista de permissão através do WARP, implementado como uma pilha Docker Compose em sua rede local. Esse gateway permite estritamente apenas os domínios que você lista e canaliza seu tráfego através de um túnel Cloudflare WARP, com a resolução de DNS ocorrendo dentro do túnel.
Uma característica crítica de segurança do veil é seu design "fails closed": se o gateway não estiver disponível, veil se recusará a iniciar a ferramenta de codificação de IA, evitando qualquer retorno a uma conexão direta e não proxy. Isso garante que seu endereço IP nunca seja acidentalmente exposto. veil é projetado para envolver qualquer CLI que respeite `HTTPS_PROXY`, sendo o OpenCode a primeira ferramenta testada de ponta a ponta. Atualmente, veil é suportado no Linux, com planos para implementação no macOS usando um backend Seatbelt, enquanto o Windows ainda não é suportado.
- CategoriaFerramentas de privacidade com IA
- Modelo de preçosCódigo Aberto
- ImplantaçãoAuto-hospedado
- PlataformasLinux
Recursos principais de veil
Mascaramento de Endereço IP: Oculta seu IP residencial dos fornecedores de ferramentas de codificação de IA.
Ambiente Isolado: Executa CLIs de codificação de IA em um sandbox isolado.
Acesso Limitado a Arquivos: As ferramentas de IA acessam apenas pastas de projeto escolhidas explicitamente.
Integração com Cloudflare WARP: Roteia tráfego através do Cloudflare para anonimização de IP.
Gateway de Lista de Permissão: Controla os domínios permitidos para tráfego de saída.
Mecanismo Fails Closed: Impede o início da ferramenta se o gateway estiver ausente.
Encapsulamento de CLI: Compatível com qualquer CLI que respeite HTTPS_PROXY.
Suporte a Linux: Utiliza bubblewrap e namespaces de usuário não privilegiados.
Espaço de Trabalho Dedicado: Monta um espaço de trabalho em modo de leitura e gravação em /workspace.
Ambiente Limpo: Fornece um diretório HOME vazio ou dedicado para o sandbox.
Resolução de DNS no Túnel: Garante que as consultas DNS também sejam anonimizadas.
Status Experimental: Marcado claramente como experimental com limitações conhecidas.
Como usar veil?
Instale o veil: Construa o veil a partir do código-fonte usando Go e verifique seu sistema com `veil doctor`.
Configure o Gateway: Inicie a pilha Docker em sua rede local e teste a lista de permissão de domínios.
Execute uma Ferramenta de IA: Envolva o OpenCode ou outra CLI compatível com HTTPS_PROXY usando `veil run ... -- <tool>`.
Casos de uso de veil
- Protegendo a Privacidade do Desenvolvedor
- Codificação de IA Segura
- Acesso Controlado à Rede
- Uso Anonimizado de Ferramentas de IA
- Configurações de Privacidade Experimentais