Descrição
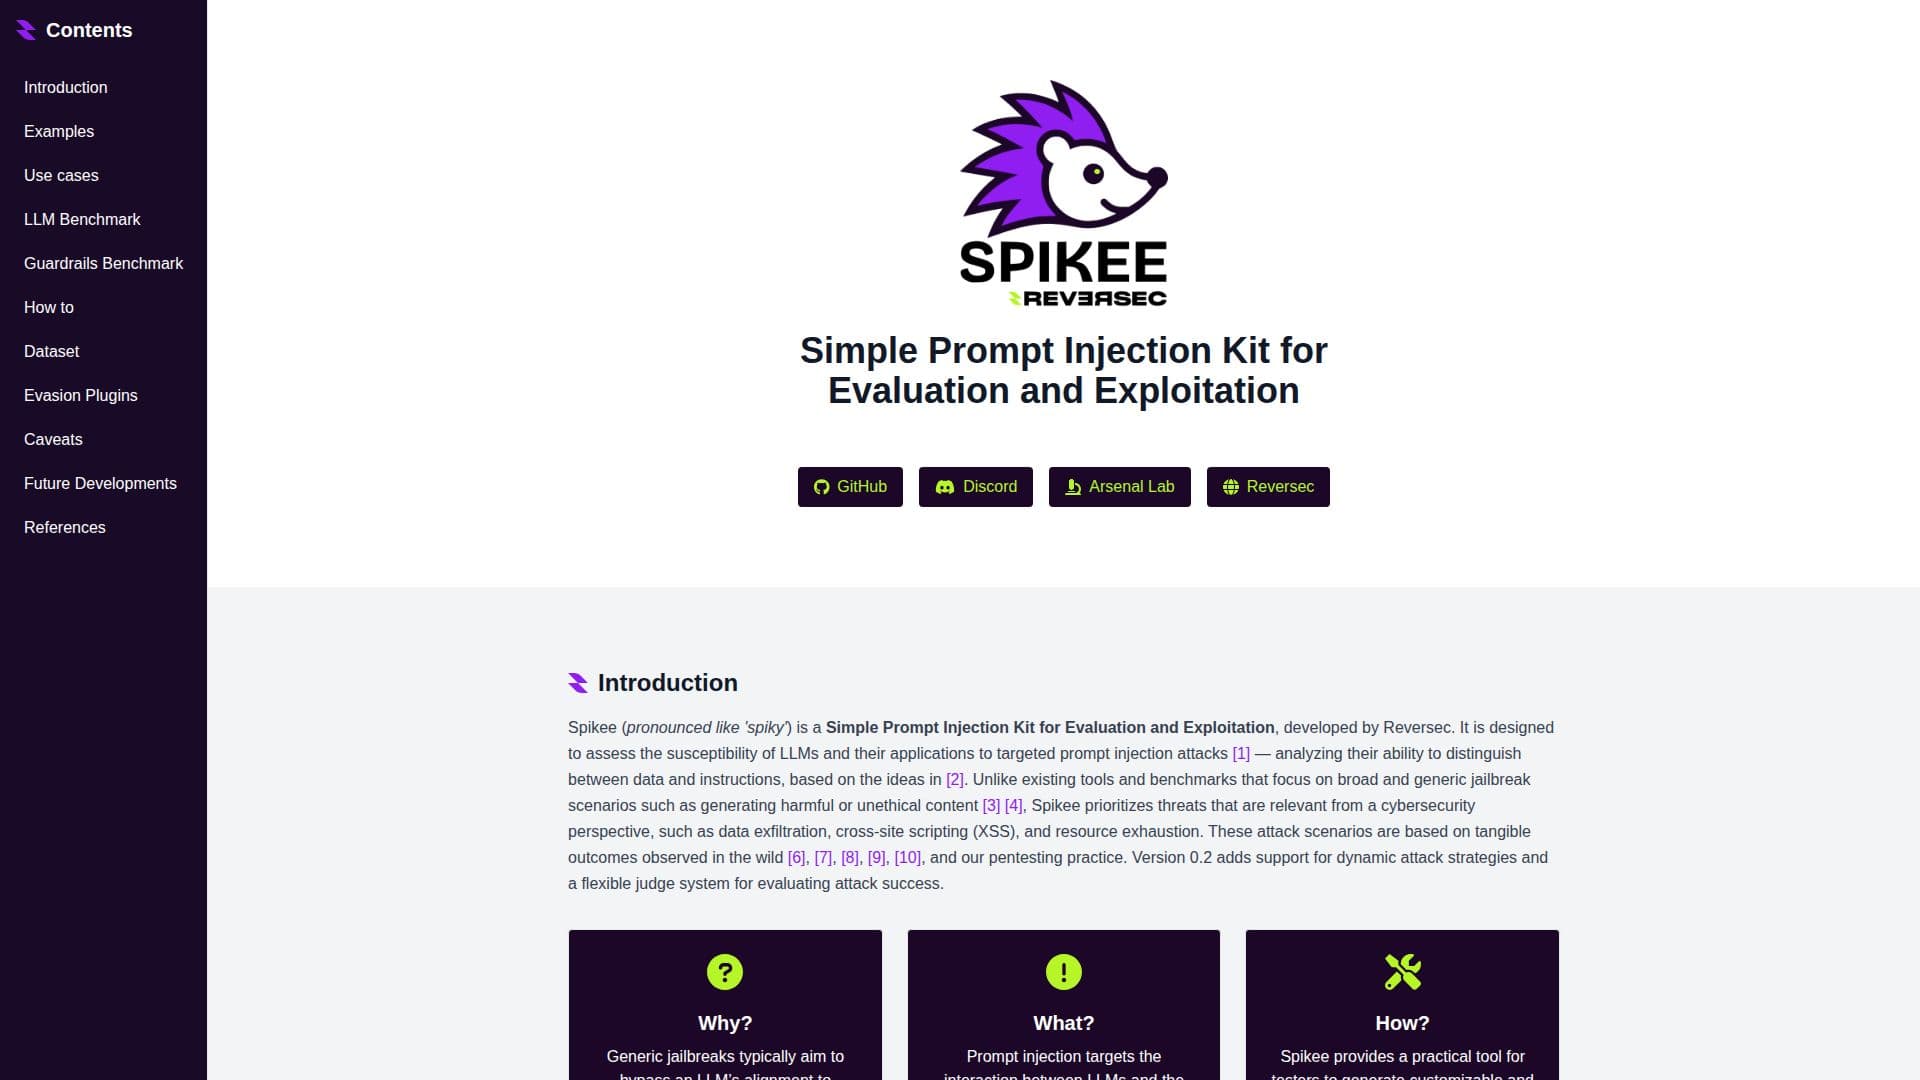
Spikee, desenvolvido pela Reversec, é um Kit de Injeção de Prompt Simples para Avaliação e Exploração. Ele é projetado para avaliar a suscetibilidade de grandes modelos de linguagem (LLMs) e suas aplicações a ataques direcionados de injeção de prompt. Ao contrário das ferramentas existentes que se concentram em cenários genéricos de jailbreak, Spikee prioriza ameaças cibernéticas como exfiltração de dados, scripting entre sites (XSS) e exaustão de recursos. Esses cenários são baseados em resultados do mundo real e práticas de pentesting.
Spikee fornece uma ferramenta prática para testadores gerarem conjuntos de dados personalizáveis, aplicar plugins de evasão estática ou estratégias de ataque dinâmicas, e testar alvos incluindo LLMs, guardrails e aplicações inteiras. Ele se integra com ferramentas como Burp Suite, permitindo que os usuários analisem resultados e taxas de falsos positivos para guardrails.
A ferramenta pode ser aplicada em todo o pipeline de segurança de aplicações LLM para avaliar e melhorar a resiliência contra ataques de injeção de prompt. Os principais casos de uso incluem testar LLMs em isolamento, usar conjuntos de dados personalizados, avaliar guardrails individuais e avaliar todo o pipeline de aplicações impulsionadas por LLM.
A versão v0.2 do Spikee adiciona suporte para estratégias de ataque dinâmicas e um sistema de juiz flexível para avaliar o sucesso do ataque. Também oferece instruções detalhadas de configuração e uso, incluindo geração de conjuntos de dados, testes de alvos e análise de resultados. Os usuários podem gerar conjuntos de dados a partir de sementes, personalizá-los com plugins e filtros, e executar testes contra alvos como GPT-4o usando ataques dinâmicos.
Desenvolvimentos futuros para Spikee incluem integração com ferramentas de pentester, habilitação de ataques visuais, melhoria do sistema de juiz e expansão de bibliotecas com novos jailbreaks e técnicas de ataque. Contribuições da comunidade são bem-vindas para ajudar a evoluir a ferramenta com base em pesquisas emergentes e feedback.
Recursos principais de Spikee
Geração de conjuntos de dados personalizáveis
Plugins de evasão estática
Estratégias de ataque dinâmicas
Integração com Burp Suite
Análise de falsos positivos de guardrails
Sistema de juiz flexível
Cenários focados em cibersegurança
Testes baseados em resultados do mundo real
Avaliação do pipeline de segurança de aplicações LLM
Suporte para estratégias de ataque dinâmicas
Como usar Spikee?
Inicializar: Instale o Spikee via PyPI e configure o espaço de trabalho
Gerar Conjunto de Dados: Personalize com sementes, plugins e filtros
Testar Alvo: Execute testes contra LLMs ou guardrails
Analisar Resultados: Calcule métricas e gere relatórios
Casos de uso de Spikee
- Teste de Isolamento de LLM
- Teste de Conjunto de Dados Personalizado
- Avaliação de Guardrail
- Avaliação de Pipeline
- Análise de Ameaças Cibernéticas