Descrição
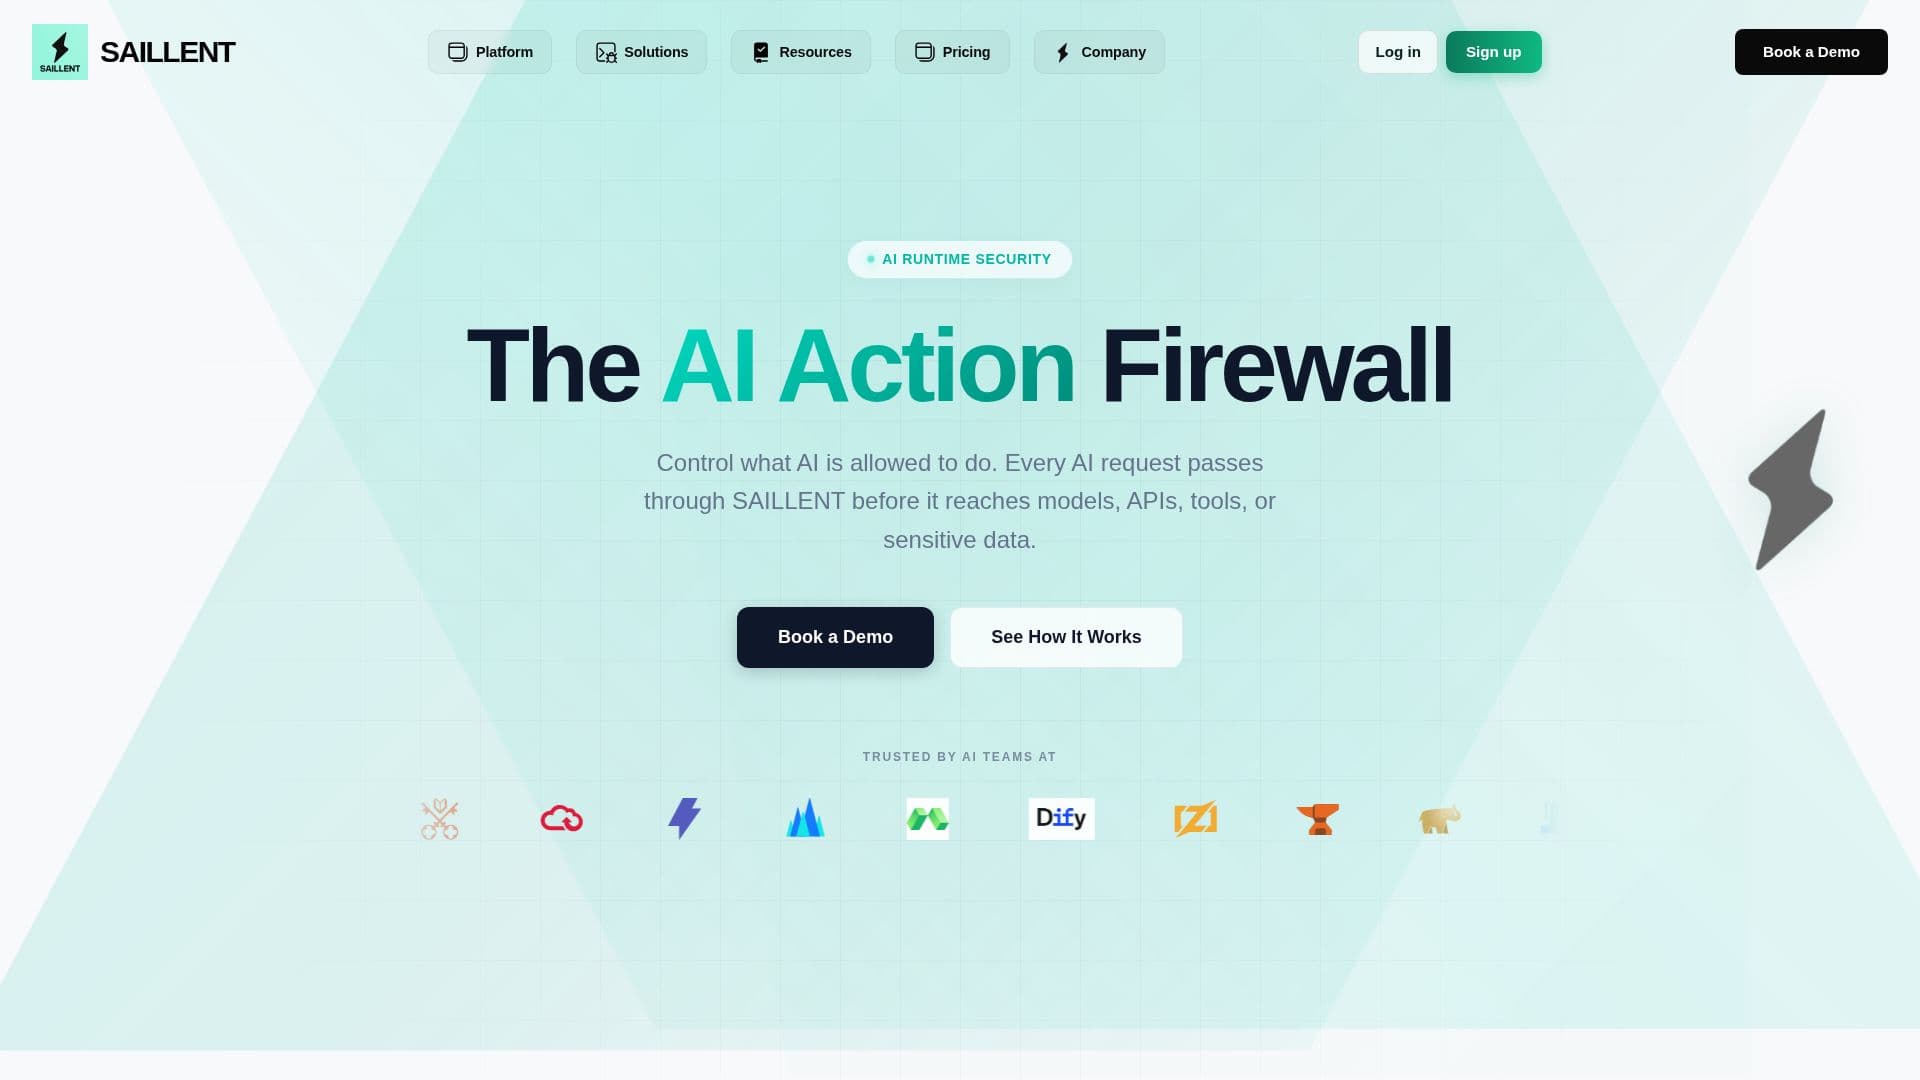
SAILLENT é um firewall de ações de IA empresarial projetado para fornecer segurança em tempo de execução e aplicação de políticas para agentes de IA autônomos, Modelos de Linguagem de Grande Escala (LLMs) e integrações do Protocolo de Contexto de Modelo (MCP). Ele oferece capacidades de segurança, auditoria e governança em tempo real, garantindo conformidade com estruturas regulatórias como SR 11-7 e OSFI E-23 sem impedir a inovação.
Ler mais
A função principal do firewall de ações de IA da SAILLENT é avaliar ações geradas por IA antes que sejam executadas contra ferramentas, APIs, dados ou infraestrutura. Isso cria uma fronteira de aplicação entre agentes de IA autônomos e os sistemas que controlam, aplicando políticas determinísticas para permitir ou bloquear ações em tempo de execução. Ao contrário das barreiras tradicionais de LLM que filtram entradas e saídas de texto, a SAILLENT opera na camada de execução, interceptando e bloqueando chamadas de ferramentas não autorizadas e ações de API antes que possam impactar sistemas externos, proporcionando assim uma aplicação determinística de políticas como código.
A plataforma aborda preocupações críticas de segurança em ambientes de IA, incluindo vazamento de dados em larga escala, execução de ferramentas perigosas, ataques de injeção de prompt e falta de visibilidade nas operações de IA. A SAILLENT protege sistemas de IA por meio de recursos como proteção contra injeção de prompt, proteção de PII (Informações Pessoais Identificáveis), aplicação robusta de ferramentas, um poderoso motor de políticas e um registro de auditoria abrangente. É construída para produzir evidências criptográficas e exportáveis exigidas por equipes regulamentadas nos EUA, Canadá e Europa.
A SAILLENT oferece vários planos de preços baseados na capacidade protegida em vez da contagem de usuários, incluindo níveis de Aplicação, Zero-Trust, Governança e Empresarial. Esses planos variam em ações protegidas por mês (de 1 milhão a personalizado), nós protegidos (até 10 a personalizado), retenção de registro de auditoria, opções de implantação e níveis de suporte. Por exemplo, o plano Empresarial, a partir de $150.000+/ano, oferece capacidade personalizada, implantação em VPC/on-prem, SLAs personalizados e engenharia de segurança dedicada. Todas as assinaturas são anuais e renovam automaticamente, com preços em dólares canadenses (CAD), a menos que especificado de outra forma. A SAILLENT não cobra taxas de excesso inesperadas e oferece uma garantia de devolução do dinheiro de 14 dias.
A SAILLENT integra-se a vários componentes da pilha de IA, incluindo Protocolo de Contexto de Modelo (MCP), interfaces de aplicação de HTTP/JSON, rotas de modelo no formato OpenAI, rotas de modelo no formato Anthropic e estruturas de agentes como LangChain e CrewAI. Ela atua como uma camada de aplicação, complementando sistemas existentes de gerenciamento de identidade e acesso (IAM) e gateways de API, em vez de substituí-los. O tempo de execução pode ser implantado em ambientes auto-hospedados, VPC do cliente ou on-premises, oferecendo flexibilidade para requisitos de residência de dados e segurança. A arquitetura da SAILLENT garante que os modelos permaneçam com seus provedores e que os controles de identidade sejam gerenciados por meio de sistemas existentes, enquanto suas políticas definem ações permitidas e a aplicação depende de regras configuradas e solicitações cobertas.
- CategoriaFerramentas de cibersegurança com IA
- Modelo de preçosAssinatura Anual
- ImplantaçãoSelf-hosted, VPC, On-prem
- PlataformasWeb
Recursos principais de SAILLENT
Firewall de Ações de IA Empresarial
Segurança em Tempo de Execução e Aplicação de Políticas
Auditoria e Governança em Tempo Real
Conformidade com SR 11-7 e OSFI E-23
Aplicação de Políticas Determinísticas
Proteção contra Injeção de Prompt
Escudo e Redação de PII
Aplicação de Ferramentas
Motor de Políticas com fluxos de trabalho GitOps
Registro de Auditoria Abrangente
Preços Baseados em Capacidade
Opções de Implantação Auto-hospedadas e VPC/On-prem
Integração com MCP, OpenAI, Anthropic, LangChain, CrewAI
Exportação para SIEM
SSO / RBAC
Como usar SAILLENT?
Conectar: Configure um aplicativo, provedor ou interface de ferramenta suportada para direcionar solicitações através do tempo de execução da SAILLENT.
Inspecionar: O tempo de execução processa informações de solicitação e as avalia em relação às políticas aplicáveis.
Aplicar: A SAILLENT retorna uma decisão de permitir ou negar com base na política configurada e no comportamento em tempo de execução.
Registrar: O tempo de execução registra decisões de políticas e informações de auditoria associadas para investigação e revisão.
Gerenciar Políticas: Defina e gerencie políticas de segurança usando YAML estruturado, suportando fluxos de trabalho orientados a GitOps.
Monitorar Uso: Acompanhe ações e nós protegidos no painel de gerenciamento da SAILLENT para gerenciar capacidade.
Revisar Conformidade: Utilize evidências exportáveis e relatórios para estruturas regulatórias como SR 11-7 e OSFI E-23.
Casos de uso de SAILLENT
- Proteger Ações de Agentes de IA
- Prevenir Vazamento de Dados
- Mitigar Injeção de Prompt
- Garantir Conformidade Regulatória
- Governar Integrações de LLM
- Auditar Operações de IA
- Controlar Execução de Ferramentas
- Gerenciamento Centralizado de Políticas de IA